
EU CRA 취약점·보안 사고 보고 의무 시행…“24시간 내 신고해야”
유럽연합(EU)에 하드웨어나 소프트웨어 제품을 판매하는 기업은 11일부터 자사 제품에서 실제 공격에 악용되고 있는 취약점이나 중대한 보안사고를 알게 되면 24시간 안에 EU 사이버보안청(ENISA)에 신고해야 한다. 국내 제조사는 물론, EU 시장에 해당 제품을 공급하고 있는 모든 기업이 적용 대상이다.

유럽연합(EU)에 하드웨어나 소프트웨어 제품을 판매하는 기업은 11일부터 자사 제품에서 실제 공격에 악용되고 있는 취약점이나 중대한 보안사고를 알게 되면 24시간 안에 EU 사이버보안청(ENISA)에 신고해야 한다. 국내 제조사는 물론, EU 시장에 해당 제품을 공급하고 있는 모든 기업이 적용 대상이다.
유럽연합(EU) 사이버복원력법(CRA)의 취약점 보고 의무가 내일(11일)부터 적용된다. 지엔(ZIEN)은 CRA 대응이 필요한 국내 커넥티드 제품 제조사를 대상으로 무료 제품 보안점검을 제공한다고 10일 밝혔다.

유럽연합(EU)의 디지털 제품 보안 규제가 오는 9월 신고 의무를 시작으로 실제 운영 단계에 들어간다. EU 집행위원회는 27일(현지시간) 사이버복원력법(CRA)의 적용 범위와 취약점 신고 절차, 보안 지원기간 등을 구체화한 적용지침을 공개했다.

에이스랩스(ACE LABS)는 유럽연합(EU) 사이버복원력법(CRA)의 취약점·보안사고 보고 의무에 대응하는 서비스형 제품보안사고대응팀(PSIRT-as-a-Service) 플랫폼 ‘크래들(CRAdle)’을 출시했다고 24일 밝혔다.
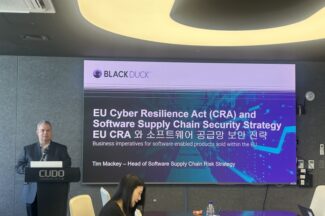
유럽연합(EU)의 사이버복원력법(CRA) 시행으로 EU에서 소프트웨어(SW)가 포함된 제품을 판매하는 모든 기업에 취약점 관리 의무가 적용되는 시점이 오는 9월로 다가왔다. 이에 따라 유럽지역을 대상으로 수출하는 기업들은 소프트웨어자재명세서(SBOM)을 포함해 EU CRA 보안 요구사항 대응이 시급한 상황이다.
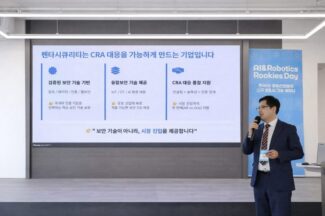
펜타시큐리티는 한국AI·로봇산업협회가 주최한 ‘AI·로보틱스 루키스 데이(AI&Robotics Rookies Day)’에서 ‘유럽 사이버복원력법(CRA) 시대, 글로벌 로봇시장 선점을 위한 사이버보안 전략’을 주제로 발표했다고 30일 밝혔다. 행사에는 AI·로봇 분야 산·학·연 관계자들이 참여했다.
End of content
End of content