[미토스 이후, 전문가에게 듣는다①] 윤인수 카이스트 교수 “AI가 숨은 취약점 다 찾아낼 것”
| |

[미토스 이후, 전문가에게 듣는다①] 윤인수 카이스트 교수 “AI가 숨은 취약점 다 찾아낼 것”

앤트로픽의 인공지능(AI) 모델 ‘미토스’를 계기로 AI가 사이버보안에 미칠 영향에 대한 논의가 커지고 있다. 핵심은 AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지다. 바이라인네트워크는 ‘전문가가 본 미토스’ 시리즈를 통해 AI 보안 위협의 실체와 국내 대응 방향을 전문가별로 짚어본다. 첫 번째로 시스템 보안과 소프트웨어 보안을 연구해온 윤인수 카이스트 교수의 견해를 들어봤다.

[에이전트와 보안①] AI 에이전트 시대, 보안의 초점이 바뀐다
| |

[에이전트와 보안①] AI 에이전트 시대, 보안의 초점이 바뀐다

인공지능(AI) 보안의 초점이 바뀌고 있다. 기존 생성형 AI 보안은 주로 모델에 어떤 프롬프트가 들어가고, 모델이 어떤 답변을 내놓는지에 맞춰져 있었다. 공격자가 악성 지시를 넣어 안전장치를 우회하는지, 모델이 유해한 답변이나 잘못된 정보를 생성하는지, 민감한 데이터를 답변으로 흘리는지가 핵심 쟁점이었다. 하지만 AI 에이전트가 등장하면서 문제의 성격이 달라졌다. 이제 AI는 단순히 답변을 내놓는 데 그치지 않는다. 웹을 탐색하고, 문서를 읽고, 외부 도구를 호출하고, 사용자를 대신해 작업을 수행한다. 답변이 잘못되는 수준을 넘어, 잘못된 판단이 실제 행동으로 이어질 수 있는 구조가 된 것이다.

티오리, 중소기업 클라우드 바우처 공급기업 선정

티오리, 중소기업 클라우드 바우처 공급기업 선정

티오리는 과학기술정보통신부와 정보통신산업진흥원(NIPA)이 추진하는 ‘2026년도 중소기업 클라우드 서비스 보급·확산 사업’의 공급기업으로 선정돼, 국내 중소기업에 인공지능(AI) 해커 솔루션 ‘진트(Xint)’를 제공한다고 17일 밝혔다.

금융보안원, 금융권 AI 보안 전문인력 양성 확대

금융보안원, 금융권 AI 보안 전문인력 양성 확대

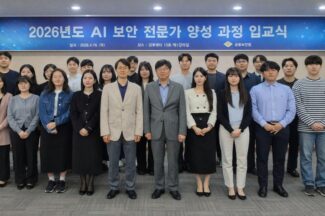
금융보안원은 금융회사 임직원을 대상으로 ‘인공지능(AI) 보안 전문인력 양성과정’을 개설하고 금융권 AI 보안 인력 양성 지원에 나선다고 17일 밝혔다. 최근 미토스 등 인공지능(AI)을 활용한 해킹과 AI 대상 공격 위협이 커지는 가운데, 금융권 현장에서 바로 활용할 수 있는 실무형 인력을 키우겠다는 취지다.

나현식 숭실대 교수 “안전성 낮은 국내 LLM, 퍼플티밍으로 점검해야”
|

나현식 숭실대 교수 “안전성 낮은 국내 LLM, 퍼플티밍으로 점검해야”

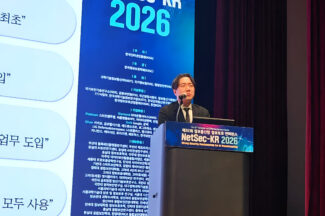
생성형 인공지능(AI)이 업무에 빠르게 도입되면서, AI 보안의 초점도 단순히 악성 프롬프트를 차단하는 수준을 넘어 대규모언어모델(LLM)과 AI 서비스 전반의 안전성을 선제적으로 검증하는 쪽으로 옮겨가고 있다. 나현식 숭실대학교 AI안정성연구센터 연구교수는 16일 서울 삼성동 코엑스에서 열린 ‘제32회 정보통신망 정보보호 컨퍼런스(NetSec-KR) 2026’에서 “대규모언어모델(LLM) 보안은 취약점을 찾는 레드티밍을 넘어 공격과 방어를 함께 돌리는 ‘퍼플티밍’ 체계로 나아가야 한다”고 강조했다. 이날 나 교수는 ‘국내외 LLM 보안, 안전성 평가 및 레드티밍’이라는 주제로 발표했다.

멀티모달 AI 공격 확산…김기홍 샌즈랩 대표 “복합 대응 체계 필요”
|

멀티모달 AI 공격 확산…김기홍 샌즈랩 대표 “복합 대응 체계 필요”

“텍스트 중심의 AI 보안 체계는 한계점이 명확합니다. 이제는 멀티모달(multimodal) 환경에서 보안 패러다임을 바꿔야 합니다.” 김기홍 샌즈랩 대표는 16일 서울 삼성동 코엑스에서 열린 ‘제32회 정보통신망 정보보호 컨퍼런스(NetSec-KR) 2026’에서 이렇게 말했다. 김 대표는 이날 ‘멀티모달 AI 공격 표현 확장에 따른 보안 패러다임 변화’를 주제로 발표했다. 그는 “거대언어모델(LLM)이 이미지, 음성, 영상, 파일 등 다양한 형식의 데이터를 함께 처리하는 멀티모달 방식으로 진화하고 있다”며 “텍스트 중심 방어만으로는 이런 입력을 조합한 새로운 공격을 막기 어려워졌다”고 설명했다.

블랙덕, AI 코드·모델 함께 관리하는 보안 방안 제시
|

블랙덕, AI 코드·모델 함께 관리하는 보안 방안 제시

생성형 AI가 소프트웨어 개발 현장에 빠르게 퍼지면서 코드 생산 속도는 빨라졌지만, 그만큼 보안 검증과 라이선스 관리, AI 모델 추적의 중요성도 함께 커지고 있다는 분석이 나왔다. 제병주 블랙덕 부장(세일즈 엔지니어)은 14일 서울 코엑스에서 열린 ‘KTC & 소프트플로우 공동 세미나: 2026년 보안적합성 검증 및 SW 공급망 보안 전략’ 세미나에서 AI가 만든 코드와 AI 모델을 함께 관리하는 애플리케이션 보안 방안을 소개했다.

체크포인트, AI 에이전트 보안 플랫폼 ‘AI 디펜스 플레인’ 출시

체크포인트, AI 에이전트 보안 플랫폼 ‘AI 디펜스 플레인’ 출시

체크포인트는 기업의 AI 사용과 애플리케이션, 에이전트 시스템 운영 전반을 통합 관리·보호하는 보안 플랫폼 ‘체크포인트 AI 디펜스 플레인(Check Point AI Defense Plane)’을 출시했다고 9일 밝혔다. 회사는 프라이빗 AI 인프라 보호를 위한 ‘AI 팩토리 보안 아키텍처 블루프린트’도 공개했다.

[그게 뭔가요] 소버린시큐리티, AI 강국의 필수조건이라는데

[그게 뭔가요] 소버린시큐리티, AI 강국의 필수조건이라는데

인공지능(AI)이 기업 생산성을 높이는 도구를 넘어 국가 경쟁력과 안보를 가르는 핵심 기술로 떠오르면서, 각국은 자국의 데이터와 모델, 컴퓨팅 인프라를 스스로 확보하고 통제하려는 이른 바 ‘소버린 AI’에 힘을 쏟고 있다. 하지만 AI를 직접 개발하거나 들여오는 것만으로는 소버린 AI를 완성할 수 없다는 문제의식도 커지고 있다. AI를 누가 지키고, 누가 통제하며, 사고가 났을 때 누가 들여다보고 복구할 수 있는지까지 국가가 스스로 결정하고 관리할 수 있어야 한다는 것이다. 여기서 나온 개념이 ‘소버린시큐리티’다.

End of content

End of content