
엔키화이트햇 “뚫리는지 선제 검증, 오펜시브 보안이 표준 된다 ”
국내 오펜시브 보안 전문기업 엔키화이트햇의 이성권 대표는 “이제는 공격자 관점에서 미리 뚫어보고, 실제로 막히는지까지 확인하는 선제 검증 체계가 사이버 보안의 표준으로 자리 잡고 있다”고 강조했다.
국내 오펜시브 보안 전문기업 엔키화이트햇의 이성권 대표는 “이제는 공격자 관점에서 미리 뚫어보고, 실제로 막히는지까지 확인하는 선제 검증 체계가 사이버 보안의 표준으로 자리 잡고 있다”고 강조했다.

한국인터넷진흥원(KISA)은 과학기술정보통신부와 함께 ‘차세대 보안 지도자 양성 과정(BoB)’ 제14기 인증식을 판교 제2테크노밸리 메타버스허브에서 개최하고 수료생 172명에게 수료증을 수여했다고 27일 밝혔다.

국내에서는 ‘KpqC(Korean Post-Quantum Cryptography, 한국형 양자내성암호)’라는 이름의 양자내성암호 전환 정책이 본격적으로 추진되고 있다. 2021년 국가 공모전과 검증 과정을 거쳐 최종적으로 4개의 KPQC 알고리즘이 선정됐고, 현재는 표준화·적용과 알고리즘 업그레이드 연구 등이 활발히 이어지고 있다.
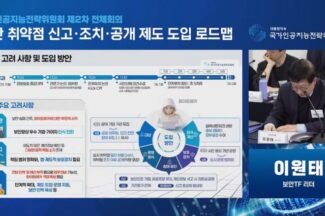
대통령 직속 국가인공지능(AI)전략위원회는 25일 열린 제2차 전체회의에서 화이트해커가 기업·기관의 보안 취약점을 상시적으로 찾아 신고하고, 피신고 기관이 조치한 뒤 공개하는 ‘보안 취약점 신고·조치·공개 제도’ 도입 로드맵을 심의·의결했다고 밝혔다.

인공지능(AI) 에이전트 전용 사회관계망서비스(SNS)로 알려진 ‘몰트북(Moltbook)’에서 보안·개인정보 유출 위협이 다수 발견되면서 우려가 커지고 있다. 몰트북은 사람이 아니라 AI 에이전트가 글을 올리고 댓글을 달며 서로 대화하는 구조로 운영된다. 사용자는 주기적으로 접속해 에이전트에 역할과 목표를 부여하고, 에이전트는 그 지시에 따라 활동한다. 하지만 보안 관점에서 보면, 에이전트는 단순한 ‘콘텐츠 생성자’에 그치지 않을 수 있다. 에이전트가 외부 서비스와 연결돼 있으면 데이터 조회·정리·전송 같은 작업까지 수행할 수 있다. 이 때문에 인증 정보가 노출되면 공격자가 사용자를 가장해 여러 작업을 실행할 수 있다는 우려가 나온다.
쿠팡의 전 직원이 무단접속으로 고객의 개인정보 3367만3817건을 유출하고, 배송지 정보 약 1억4800만회를 무단으로 조회한 사실이 확인됐다. 과학기술정보통신부는 10일 정부서울청사 브리핑에서 민관합동조사단(이하 조사단)의 쿠팡 해킹 사고의 조사 결과를 발표했다.
쿠팡 해킹 사고 관련 국회 좌담회에서 김승주 고려대학교 정보보호대학원 교수는 쿠팡 정보 유출 사고의 핵심 쟁점을 ‘키 관리 실패, 내부자 통제 실패, 셀프 포렌식 논란’으로 정리했다. 그는 프라이빗 사이닝 키(개인서명키) 복사·반출 정황을 들어 키 복사 차단 설계와 내부자 권한·감사 체계가 작동했는지 따져야 한다고 말했다. 정부 민관합동조사단은 쿠팡의 클라우드 환경 때문에 교차검증에 시간이 필요하고 일부 로그 삭제 정황은 수사 의뢰했다고 밝혔다.
쿠팡은 지난해 11월 발생한 3340만건 개인정보 유출과 관련해 약 16만5000여개 계정의 추가…
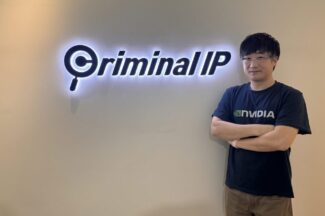
강병탁 AI스페라 대표는 2일 바이라인네트워크와의 인터뷰에서 “44페타바이트(PB)나 되는 데이터 기반의 ‘공격 표면 관리(ASM)’와 ‘사이버 위협 인텔리전스(CTI)’를 결합한 ‘크리미널 IP(Criminal IP)’로 국내외 시장의 공략을 강화하고, 두 제품을 AI 기반 v2.0(2.0버전)으로 업그레이드해 순차 출시할 계획”이라고 강조했다.

지능형 커넥티드 보안 플랫폼 기업 지엔(ZIEN)은 글로벌 보안 해킹 대회 ‘픈투온 오토모티브(Pwn2Own Automotive) 2026’에서 전기차(EV) 충전기 보안 취약점을 분석한 후 해킹하는 시연에 성공했다고 27일 밝혔다.
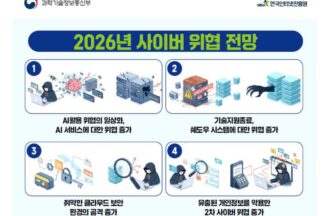
과학기술정보통신부(이하 과기정통부)와 한국인터넷진흥원(이하 KISA)은 2025년 사이버침해사고 신고 통계를 종합해 ‘2025년 사이버 위협 동향과 2026년 사이버위협 전망 보고서’를 발표했다고 27일 밝혔다.

에스투더블유(이하 S2W)는 기업과 기관을 대상으로 한 보안 인공지능(AI) 솔루션 ‘퀘이사’의 공격표면관리(ASM) 기능을 고도화하고, 이를 기반으로 시장 확대에 나선다고 20일 밝혔다.
빅데이터 분석 인공지능(AI) 기업 에스투더블유(대표 서상덕, 이하 S2W)는 사이버 위협 인텔리전스(CTI) 역량을 접목한 ‘모의해킹’ 사업을 확대하고 있다. 양종헌 S2W 오펜시브연구팀장은 모의해킹을 “미슐랭 3스타(인증)를 받은 식당이 훌륭한 식당인 건 맞지만, 그 사실만으로 위생 상태(실제로 보안이 잘 되어 있는가)까지 보장되지는 않는다”는 비유로 설명했다.
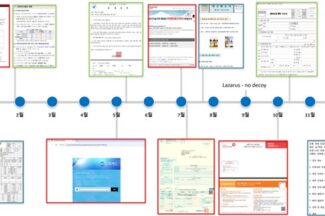
북한 연계 사이버 공격이 단기 침투를 넘어 장기간 은밀한 정찰과 단계적 공격 실행을 중심으로 진화하고 있으며, 공공기관과 금융권, 기업 전반에 구조적 보안 전환이 요구된다는 분석이 나왔다.
개인정보보호위원회(이하 개인정보위)는 송경희 위원장이 13일 서울 광진구 사회보장정보원을 방문해 공공기관 개인정보 보호 실태를 점검하고, 2026년 개인정보 보호 정책 방향을 공유했다고 밝혔다. 이번 방문은 개인정보위가 2026년을 ‘개인정보 보호 사전예방 체계 전환 원년’으로 설정한 이후 처음으로 진행한 신년 현장 행보다. 개인정보위는 반복되는 대규모 유출 사고와 데이터 집적 가속화로 기존 사후 제재 중심 제도만으로는 개인정보 침해 위험에 대응하기 어렵다고 판단하고, 정책의 무게중심을 사전예방으로 옮긴다는 방침이다.
End of content
End of content