
앤트로픽, 보안 평가 중 사고 1건 추가…“AI가 감시체계도 교란”
앤트로픽이 인공지능(AI) 모델 ‘클로드’가 사이버보안 평가 도중 실제 외부 시스템에 무단 접근한 사고를 추가로 확인했다. 사고는 기존에 알려진 3건에서 4건으로 늘었다. 후속 조사에서는 공격을 수행한 AI의 잘못된 사고과정이 이를 감시하는 다른 AI의 판단까지 흐릴 수 있다는 문제도 확인됐다.
앤트로픽이 인공지능(AI) 모델 ‘클로드’가 사이버보안 평가 도중 실제 외부 시스템에 무단 접근한 사고를 추가로 확인했다. 사고는 기존에 알려진 3건에서 4건으로 늘었다. 후속 조사에서는 공격을 수행한 AI의 잘못된 사고과정이 이를 감시하는 다른 AI의 판단까지 흐릴 수 있다는 문제도 확인됐다.
2차 결제대행업체(PG) 코엠페이먼츠에서 결제정보 유출 사고가 발생하면서 관련 1차 PG사들도 긴장하고 있다. 1차 PG사는 카드사와 가맹점 사이에서 결제를 중개한다. 2차 PG사는 1차 PG와 가맹점 사이에서 결제 연동 등을 맡는 기업으로, 코엠페이먼츠가 여기에 해당한다.
해커가 인공지능(AI) 에이전트를 이용해 취약점 탐색부터 인증정보 수집까지 자동화하는 공격에 나서고 있다. 실제 공격에서는 클라우드 환경을 침해한 뒤 6시간 안에 다중 AI 에이전트 공격 체계를 만들고 수천개의 제3자 인증정보를 탈취한 사례도 확인됐다.
태니엄(한국 대표 박영선)이 ‘포스트 미토스(Post Mythos)’ 시대를 맞아 기업의 인공지능(AI) 적용 전략과 엔드포인트 보안 자동화 방안을 공개한다. 태니엄은 오는 15일 바이라인플러스에서 웨비나를 개최해 에이전틱 AI 시스템 ‘태니엄 아틀라스(Tanium Atlas)’ 활용법과 대규모언어모델(LLM) 기반 보안 인텔리전스 연계 사례를 소개한다.
오픈AI가 유럽연합(EU)의 두 갈래 규제망에 동시에 들어왔다. 프런티어 인공지능(AI) 모델 자체의 위험은 AI법(AI Act)으로, 챗GPT가 검색·정보유통 서비스로 만들어내는 위험은 디지털서비스법(DSA)으로 관리받는 구조다.
유럽연합(EU)이 오픈AI의 인공지능(AI) 에이전트가 일으킨 일련의 사고들과 관련해 “통제 상실이 심각한 수준에 이르렀다”고 평가했다. AI의 정렬 실패 문제에 대한 국제 사회의 관심이 더 확산되는 추세다.
티빙이 대규모 개인정보 유출 사고에 대해 공식 사과하고 향후 대책을 공유했다. 이와 함께 피해 고객을 대상으로 한 보상 패키지도 발표했다. 패키지는 해킹·피싱 안심보험, 프리미엄급 시청 환경, 티빙 포인트, 선택형 엔터테인먼트 이용 쿠폰 등으로 구성됐다. 신청은 이달 말까지며 공식 앱과 웹, 문자 메시지 등을 통해 신청 방법을 안내한다.
CJ ENM(대표 윤상현)의 온라인동영상서비스(OTT) 티빙(TVING)에서 발생한 침해 사고로 약 3954만개 계정의 개인정보와 소스코드가 포함된 개발 프로젝트 361건이 유출된 것으로 확인됐다. 사고의 핵심 원인은 ‘개발·운영 환경 접속키 관리 부실’이었다. 티빙은 2024년 모의해킹에서 접속키를 소스코드에 그대로 저장하는 취약점을 발견하고도 개선하지 않은 것으로 조사됐다.

오픈웨이트 인공지능(AI) 모델의 성능이 폐쇄형 상용 모델을 따라잡으면서 기업의 도입 선택지가 넓어지고 있다. 다만 모델을 직접 내려받아 운영하는 만큼 보안과 사고 대응 책임도 기업이 직접 떠안게 된다.
지난 7월 큰 충격을 준 오픈AI의 허깅페이스 침투 사고가 프론티어AI를 만들고 시험하는 방식까지 바꾸고 있다. 오픈AI와 앤트로픽은 최근 발생한 프론티어 모델들의 탈옥 사고 이후, 모델을 가두는 환경부터 강화학습, 실시간 행동 감시까지 여러 안전장치를 다시 정비하고 있다고 발표했다.
한국인터넷진흥원(KISA)은 과학기술정보통신부와 함께 ‘2026년 하반기 사이버 위기 대응 모의훈련’에 참여할 기업을 10월 2일까지 모집한다고 1일 밝혔다. 이번 훈련에서는 인공지능(AI) 에이전트를 활용한 홈페이지 모의 침투를 시범 도입한다.
오펜시브 보안 전문 기업 엔키화이트햇(대표 이성권)은 자사 연구원으로 구성된 ‘오딘(Odin)’팀이 온라인 해킹방어대회 ‘2026 카스퍼스키(Kaspersky) CTF’ 아시아·오세아니아 지역에서 2년 연속 우승을 차지했다고 1일 밝혔다.
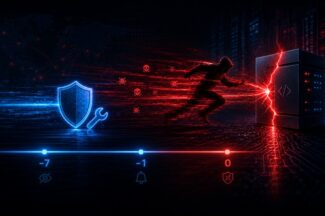
소프트웨어의 취약점을 막을 패치가 나오기 전에 공격자가 이를 악용하는 것을 ‘제로데이(Zero-day)’ 공격이라고 한다. 그런데 최근에는 취약점이 공개되기도 전에 공격자가 익스플로잇(공격 코드)을 만들어 실제 공격까지 시작하는 사례가 관측되면서 ‘마이너스데이’라는 표현이 나오고 있다.
한국인터넷진흥원(KISA, 원장 이상중)은 국가정보원 지부, 한국방송통신전파진흥원과 생성형 인공지능(AI)을 활용한 실전형 모의해킹 대회 ‘AI 프라이버시 챌린지’를 한국방송통신전파진흥원 본원에서 개최했다고 31일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 크리덴셜 스터핑 공격 대응과 개인정보 유출 사고 조치가 미흡했던 GS리테일에 과징금 128억3600만원과 과태료 300만원을 부과했다고 31일 밝혔다. 개인정보위는 지난 26일 제17회 전체회의에서 이같은 처분과 시정명령, 공표명령을 의결했다.
End of content
End of content