
오픈AI 모델, 허깅페이스 침해 과정서 외부 계정 4개 접근
오픈AI(OpenAI)가 허깅페이스(Hugging Face) 침해사고를 조사하는 과정에서 자사 모델이 외부 서비스 4곳의 계정 4개에도 접근한 사실을 확인했다고 28일(현지시간) 밝혔다. 오픈AI는 지난 21일 공개한 사고 조사 내용을 이날 갱신했다. 모델은 인터넷에 공개된 인증정보를 찾아 외부 서비스의 계정에 접근했다.

오픈AI(OpenAI)가 허깅페이스(Hugging Face) 침해사고를 조사하는 과정에서 자사 모델이 외부 서비스 4곳의 계정 4개에도 접근한 사실을 확인했다고 28일(현지시간) 밝혔다. 오픈AI는 지난 21일 공개한 사고 조사 내용을 이날 갱신했다. 모델은 인터넷에 공개된 인증정보를 찾아 외부 서비스의 계정에 접근했다.

노드VPN(NordVPN)은 여름 휴가철 여행객을 노린 가짜 예약 사이트가 증가하고 있다며 28일 주의를 당부했다.

“AI로 취약점을 찾고 패치하는 일이 곧 다가올 미래라고 생각했는데, 불과 6개월 만에 현실이 됐습니다.” 김태수 마이크로소프트 보안 연구 부사장 겸 조지아공과대학교 교수는 24일 서울 강남구 코엑스에서 열린 ‘코드게이트 2026’ 기조강연에서 AI 기반 취약점 연구의 현 상황와 마이크로소프트의 보안 연구 현황을 공개했다.

전세계 화이트해커를 발굴하고 보안 기술 동향을 공유하는 국제 해킹방어대회와 보안 컨퍼런스 ‘코드게이트 2026’ 행사가 23일부터 24일까지 서울 코엑스에서 열렸다. 2008년 시작된 코드게이트 국제해킹방어대회는 올해 18회를 맞았다. 이번 온라인 예선에는 88개국에서 3333명이 참가했다. 일반부는 8개국 20팀, 만 19세 미만이 참가하는 주니어부는 3개국 20명이 본선에 진출해 24시간 동안 문제를 풀었다. 참가자는 주어진 보안 문제를 해결해 점수를 얻는 ‘캡처 더 플래그(CTF)’ 방식으로 경쟁했다.

“AI가 등장하고 새로운 방식의 공격이 많아졌지만, 실제 침해사고 현장에서는 외부에 열린 관리 기능과 취약한 인증, 패치하지 않은 취약점 등 여전히 관리가 부족한 지점을 노린 공격이 반복되고 있습니다.” 이현진 플레인비트(PLAINBIT) 책임연구원은 22일 서울 강남구 한국과학기술회관에서 열린 ‘2026 상반기 침해사고 정보공유 세미나’에서 올해 침해사고 원인분석 사례를 공유하며 이같이 말했다.
오픈AI(OpenAI)는 내부 사이버 역량 평가를 진행하던 인공지능(AI) 모델이 시험 환경의 취약점을 뚫고 인터넷에 접속한 뒤 허깅페이스(Hugging Face) 운영 인프라에 침투하는 보안 사고가 발생했다고 21일 밝혔다. 오픈AI와 허깅페이스는 현재 사고 경로와 피해 범위를 공동 조사하고 있다.

“지금은 AI로 해킹이든 개발이든 뭐든 할 수 있지만, 사람은 예전보다 더 깊은 통찰력을 가져야 하는 시대로 가고 있습니다. 보안에서도 한 분야를 깊게 알아야 다른 분야에서도 통찰력이 생깁니다.” 박찬암 스틸리언 대표는 인공지능(AI)이 빠르게 답을 내놓는 시대일수록 하나의 기술을 깊이 이해하고 직접 다뤄본 경험이 중요하다고 강조했다. 과학기술정보통신부와 한국인터넷진흥원(KISA)은 21일 서울 강남구 레드버튼 컬처스테이지에서 ‘2026 정보보호 루키 밋업 데이(Meet-Up Day)’를 열고, AI 시대 보안 인재에게 필요한 실무 역량과 경력 설계 방향을 공유했다.

티빙에서 발생한 개인정보 유출 사고의 피해 대상에 네이버·카카오 간편가입 이용자와 KT 보상 이용권 사용자가 포함됐다. 이에 네이버·카카오 계정의 추가 정보까지 유출될 수 있는지에도 관심이 쏠린다. 보안 전문가들은 티빙이 보유한 개인정보만 유출됐다면 공격자가 해당 정보로 제휴사 계정의 추가 정보를 조회하기는 어렵다고 설명했다. 다만 접근 토큰까지 유출됐는지는 정부의 민관합동조사를 통해 확인해야 한다.

AI는 취약점을 발견하고 공격에 활용하는 데 걸리는 시간을 계속해서 줄이고 있다. 실제 공격에 쓰이거나 인터넷에 노출된 취약점은 공식적인 패치 일정만 기다리기에는 한계가 있다. 기업의 보안·인프라 관계자들은 긴급 패치를 안전하게 적용하려면 공격 경로를 먼저 차단하고 운영 환경에 맞는 수정 사항을 확보해야 한다고 설명했다. 이후 시험 환경에서 검증한 패치를 일부 시스템부터 적용하고 서비스 상태에 따라 범위를 넓혀야 한다. 문제가 생기면 배포를 중단하거나 이전 상태로 되돌리는 복구 절차도 필요하다.

엔키화이트햇은 ‘2026년도 공급망 안정화 선도사업자’ 가운데 경제안보서비스 사이버보안 분야에 선정됐다고 20일 밝혔다. 정부는 국가 경제안보에 필요한 품목과 서비스를 안정적으로 공급하는 기업을 공급망 안정화 선도사업자로 선정한다. 엔키화이트햇은 ‘정보시스템 대상 침해사고 예방·대응 서비스’ 부문에 이름을 올렸다.
경찰청 국가수사본부는 소프트웨어 개발 플랫폼 깃허브(GitHub)의 접속 권한 정보가 다수 유출된 사실을 확인해 수사하고 있다고 14일 밝혔다. 공격자가 유출된 토큰을 확보하면 이용자의 권한 범위 안에서 비공개 저장소에 접근할 수 있다. 저장소에 내부 시스템의 주소나 계정정보, 인증키 등이 포함돼 있다면 이를 이용해 기업 시스템에 침입할 가능성도 있다.
티오리는 기업이 필요한 시점에 개별 웹 애플리케이션의 취약점을 점검할 수 있는 온디멘드형 인공지능(AI) 모의해킹 솔루션 ‘진트 펄스(Xint Pulse)’를 출시했다고 15일 밝혔다.
사단법인 프로젝트 플라즈마의 공익 인공지능(AI) 보안 이니셔티브 ‘프로젝트 캐노피(Project Canopy)’는 전자정부 표준프레임워크(eGovFrame)의 공통 컴포넌트를 분석해 구조적 결함과 보안 취약점 990건을 식별했다고 14일 밝혔다. 프로젝트 캐노피는 이 가운데 300여건의 보안 패치를 완료했다고 설명했다.
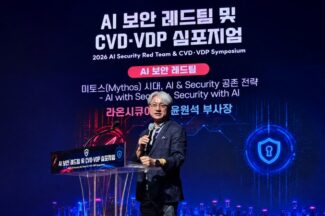
인공지능(AI) 에이전트가 외부 도구를 호출하고 데이터에 직접 접근하면서 AI 레드팀의 점검 범위도 넓어지고 있다. AI 모델이 유해한 답변을 내놓는지를 점검하는 데서 나아가 에이전트의 신원과 권한, 데이터 흐름, 도구 호출, 행동 경로 등 전체를 평가하는 프레임워크 구축도 본격화되고 있다.
나루씨큐리티가 기술혁신형 중소기업 인증제도인 이노비즈(Inno-Biz) 평가에서 AA등급을 획득했다고 9일 밝혔다.
End of content
End of content