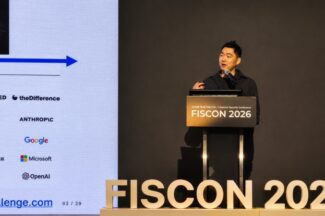
김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”
| |

김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”

“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 이 속도에 맞게 바뀌어야 합니다.” 김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.
체이널리시스 “북한 해커, 바이낸스 공격 전 가짜 면접 수법 반복 활용”

체이널리시스 “북한 해커, 바이낸스 공격 전 가짜 면접 수법 반복 활용”

북한 해커들이 가짜 채용 면접을 악용한 사이버 공격을 반복하면서 침투 수법을 고도화했을 가능성이 제기됐다. 최근 가상자산 거래소 바이낸스에서 발생한 약 8조원(약 64억달러) 규모의 해킹 사고에 앞서 유사한 공격이 수십 건 발생한 것으로 파악됐다. 블록체인 분석기업 체이널리시스는 지난 18개월간 북한 연계 가짜 면접과 악성코드를 활용한 공격으로 발생한 피해액이 1430만달러를 넘는다고 3일(현지시간) 밝혔다.

엑스보우, AI로 크롬 취약점 3개로 공격 체인 구현…구글서 25만달러 보상

엑스보우, AI로 크롬 취약점 3개로 공격 체인 구현…구글서 25만달러 보상

엑스보우(XBOW·한국 총괄 이원래)는 인공지능(AI) 에이전트와 보안 연구원이 구글 크롬의 취약점 3개를 연결한 공격 체인을 구현해 구글 취약점 보상 프로그램에서 25만달러를 받았다고 14일 밝혔다. 공격 체인은 여러 취약점을 차례로 이용해 개별 취약점만으로는 얻기 어려운 권한까지 확보하는 공격 방식이다. 이번 사례에서는 크롬의 자바스크립트 엔진인 V8과 움직이는 웹피(WebP) 이미지 디코더, 오류 처리 프로그램인 크래시패드의 취약점을 연결했다.

“믿을 수 있는 AI 팀원 만들려면”…라온시큐어가 제시한 5가지 조건
| |

“믿을 수 있는 AI 팀원 만들려면”…라온시큐어가 제시한 5가지 조건

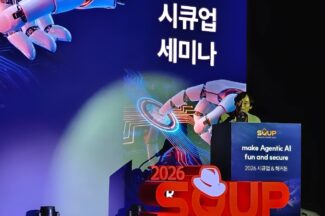
AI 에이전트가 실제 팀원처럼 일하려면 단순히 똑똑하기만 해서는 부족하다. 누구의 지시를 받는지, 어떤 데이터까지 볼 수 있는지, 어디까지 행동할 수 있는지를 점검하고, 문제가 생기면 즉시 멈추거나 추적할 수 있어야 한다. 라온시큐어가 이런 ‘말 잘 듣는 AI 팀원’을 구현하기 위해 내놓은 플랫폼이 바로 ‘원AI(ONE AI)’다. 라온시큐어(대표 이순형, 이정아)는 지난 30일 서울 여의도 페어몬트 앰배서더 서울에서 열린 ‘2026 시큐업 & 해커톤’에서 에이전틱 AI 보안 플랫폼 ‘원AI’를 공식 출시·공개했다. 원AI는 AI의 신원과 권한을 관리하고 행동과 데이터 접근을 통제하는 데서 출발해, AI를 활용한 자율방어와 모의침투까지 5개 축으로 구성했다.

티오리 ‘진트’, IDC 자율 침투 테스트 이노베이터 선정

티오리 ‘진트’, IDC 자율 침투 테스트 이노베이터 선정

티오리(대표 박세준)는 인공지능(AI) 기반 모의해킹 솔루션 ‘진트(Xint)’가 시장조사기관 IDC의 ‘IDC 이노베이터: 개발·보안·운영 통합 환경을 위한 자율 침투 테스트’ 보고서에 선정됐다고 14일 밝혔다. IDC 공식 자료에 따르면 해당 보고서는 진트를 포함해 AI 에이전트 기반 자율 침투 테스트 기업 7곳을 다뤘다.

대만 정부기관 노린 해외 해커, AI 에이전트 동원…“빠르고 싸고 대규모”

대만 정부기관 노린 해외 해커, AI 에이전트 동원…“빠르고 싸고 대규모”

대만 정부기관을 겨냥한 사이버공격에서 해외 해커가 인공지능(AI) 에이전트를 보조 공격 수단으로 활용한 사실이 확인됐다. 대만 디지털발전부(MODA) 산하 자통안전서(ACS)는 지난 7월 정부기관을 대상으로 발생한 비정상적인 사이버공격을 조사한 결과, 해커가 오픈클로(OpenClaw) 등 AI 에이전트를 활용한 사실을 확인했다고 13일 밝혔다.

마이크로소프트가 본 ‘AI 해킹’의 최전선
|

마이크로소프트가 본 ‘AI 해킹’의 최전선

“AI로 취약점을 찾고 패치하는 일이 곧 다가올 미래라고 생각했는데, 불과 6개월 만에 현실이 됐습니다.” 김태수 마이크로소프트 보안 연구 부사장 겸 조지아공과대학교 교수는 24일 서울 강남구 코엑스에서 열린 ‘코드게이트 2026’ 기조강연에서 AI 기반 취약점 연구의 현 상황와 마이크로소프트의 보안 연구 현황을 공개했다.

AI 해커 함께한 ‘코드게이트 2026’…88개국 3333명 참가
|

AI 해커 함께한 ‘코드게이트 2026’…88개국 3333명 참가

전세계 화이트해커를 발굴하고 보안 기술 동향을 공유하는 국제 해킹방어대회와 보안 컨퍼런스 ‘코드게이트 2026’ 행사가 23일부터 24일까지 서울 코엑스에서 열렸다. 2008년 시작된 코드게이트 국제해킹방어대회는 올해 18회를 맞았다. 이번 온라인 예선에는 88개국에서 3333명이 참가했다. 일반부는 8개국 20팀, 만 19세 미만이 참가하는 주니어부는 3개국 20명이 본선에 진출해 24시간 동안 문제를 풀었다. 참가자는 주어진 보안 문제를 해결해 점수를 얻는 ‘캡처 더 플래그(CTF)’ 방식으로 경쟁했다.

End of content

End of content