“취약점 찾는 게 끝이 아니다”…유넷시스템즈가 ‘해커원’을 선택한 이유
| |

“취약점 찾는 게 끝이 아니다”…유넷시스템즈가 ‘해커원’을 선택한 이유

인공지능(AI)을 활용한 사이버 공격이 확산하고, 금융권을 비롯한 국내 기업에서 침해사고가 잇따르면서 기존 취약점 관리 방식에도 변화가 필요하다는 목소리가 커지고 있다. 기업들이 정기적인 모의해킹과 취약점 점검을 진행하고 있지만, 발견한 취약점의 실제 위험도를 검증하고 신속하게 조치하는 데는 한계가 있다는 것이다. 안기동 유넷시스템즈 대표는 최근 바이라인네트워크와의 인터뷰에서 이러한 문제를 짚었다. 유넷시스템즈가 글로벌 화이트해커 플랫폼 ‘해커원(HackerOne)’을 국내에 도입한 이유도 여기에 있다. 전 세계 화이트해커와 AI를 활용해 취약점을 찾아내고, 검증부터 우선순위 판단, 조치까지 연결하는 보안 체계가 필요하다는 판단에서다.
[그게 뭔가요] 보안 기술 도입 효과, 돈으로 따져보는 ‘RoM’
|

[그게 뭔가요] 보안 기술 도입 효과, 돈으로 따져보는 ‘RoM’

“작년에 보안에 이렇게 많이 투자했는데 우리가 얻은 게 뭡니까? 숫자로 보여줄 수 있나요?” 한 기업의 최고경영자(CEO)가 최고정보보호책임자(CISO)에게 이런 질문을 던졌다고 가정해보자. 이 질문에 CISO가 선뜻 답하기란 쉽지 않을 것이다. 기업의 보안 조직은 취약점 조치율이나 사고 발생 건수, 탐지·대응 시간 등 여러 지표로 보안 수준과 활동 성과를 측정한다. 하지만 이런 지표만으로 보안 투자로 기업이 입을 수 있었던 손실을 얼마나 줄였는지 금액으로 보여주기는 어렵다. 이때 ‘얼마를 벌었느냐’가 아니라 ‘얼마의 예상 손실을 줄였느냐’를 따져보는 개념이 ‘완화 효과(Return on Mitigation·RoM)’다.

해커원이 240만명 해커와 협력하는 방법
| |

해커원이 240만명 해커와 협력하는 방법

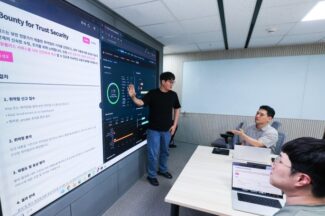
인공지능(AI)이 취약점을 찾아내는 속도가 빨라지면서 기업의 고민도 달라지고 있다. 이제는 취약점을 많이 찾는 것만으로 부족하다. 수많은 제보 가운데 실제 공격에 활용할 수 있는 문제를 가려내고, 중요한 취약점부터 고치는 과정까지 빨라져야 한다. 글로벌 버그바운티 기업 해커원(HackerOne)은 이 과정에 약 240만명의 화이트해커와 AI를 함께 활용한다. 외부 연구자가 찾아낸 취약점을 그대로 기업에 전달하지 않는다. 해커원이 먼저 실제 공격이 가능한지 검증하고 중복 신고를 걸러낸다. 기업이 문제를 고친 뒤에는 다시 같은 공격을 시도해 조치 여부까지 확인한다.

End of content

End of content