
안랩, 계정정보 유출 2차 피해 대응 수칙 제시
안랩(대표 강석균)이 계정정보와 개인정보 유출 이후 발생할 수 있는 계정 탈취와 피싱 등 2차 피해를 줄이기 위한 보안 수칙을 2일 발표했다. 최근 유출된 아이디와 비밀번호를 다른 서비스에 반복적으로 대입하는 ‘크리덴셜 스터핑(Credential Stuffing)’ 공격이나 유출된 이름·전화번호 등을 활용한 피싱·스미싱 공격 우려가 커지고 있다는 판단에서다.

안랩(대표 강석균)이 계정정보와 개인정보 유출 이후 발생할 수 있는 계정 탈취와 피싱 등 2차 피해를 줄이기 위한 보안 수칙을 2일 발표했다. 최근 유출된 아이디와 비밀번호를 다른 서비스에 반복적으로 대입하는 ‘크리덴셜 스터핑(Credential Stuffing)’ 공격이나 유출된 이름·전화번호 등을 활용한 피싱·스미싱 공격 우려가 커지고 있다는 판단에서다.
개인정보보호위원회(이하 개인정보위)는 크리덴셜 스터핑 공격 대응과 개인정보 유출 사고 조치가 미흡했던 GS리테일에 과징금 128억3600만원과 과태료 300만원을 부과했다고 31일 밝혔다. 개인정보위는 지난 26일 제17회 전체회의에서 이같은 처분과 시정명령, 공표명령을 의결했다.

로그프레소(대표 양봉열)는 10일 크리덴셜 스터핑 공격과 해킹에 효과적으로 대응할 수 있도록 ’계정…
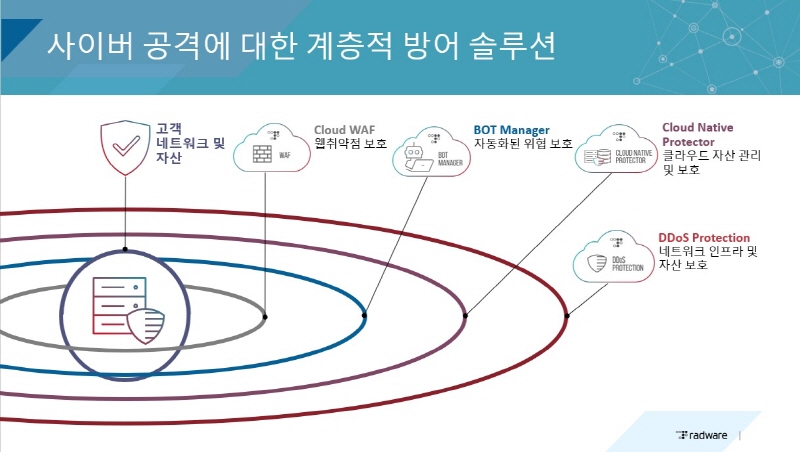
라드웨어가 최근 이슈가 되고 있는 다양한 환경의 애플리케이션 공격 유형들로부터 기업의 중요…
리테일·여행·호텔 업계를 포함하는 커머스 부문에서 크리덴셜 스터핑(Credential Stuffing) 공격이 최근 2년 간…
코로나19의 위기상황을 이용한 온라인 해킹이 성행하고 있다. 특히 재택근무, 화상회의, 온라인 교육이…
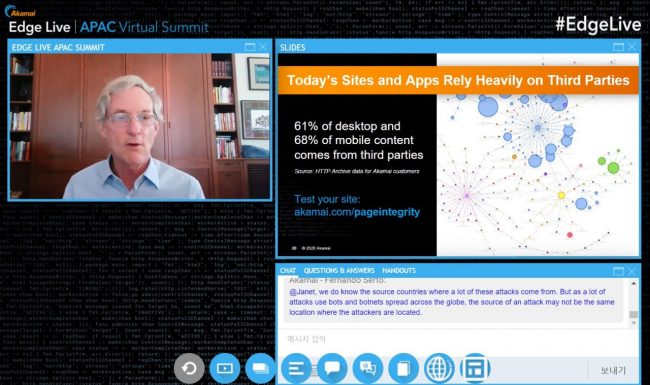
웹 애플리케이션 공격이 다양한 산업군을 대상으로 크게 증가하고 있는 것으로 나타났다. 특히…
사용자 이름과 비밀번호같은 계정 정보를 취득·조합해 여러 사이트에 대입하며 액세스를 시도하는 ‘크리덴셜…
End of content
End of content