
아톤 “쿠버네티스 보안, 애플리케이션 단위로 통합 관리해야”
클라우드 네이티브 전환과 함께 쿠버네티스 운영이 늘면서, 설정 오류와 오픈소스 취약점 같은 문제가 보안 과제로 떠오르고 있다. 보안 기업 아톤은 22일 바이라인네트워크와 진행한 웨비나에서 쿠버네티스 보안 대응 방안을 공유하며 애플리케이션 단위 통합 보안 관리 전략을 제시했다.
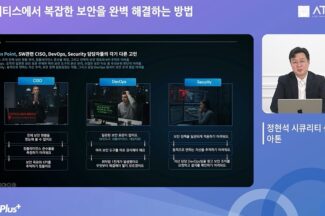
클라우드 네이티브 전환과 함께 쿠버네티스 운영이 늘면서, 설정 오류와 오픈소스 취약점 같은 문제가 보안 과제로 떠오르고 있다. 보안 기업 아톤은 22일 바이라인네트워크와 진행한 웨비나에서 쿠버네티스 보안 대응 방안을 공유하며 애플리케이션 단위 통합 보안 관리 전략을 제시했다.
세계 최대 규모 사이버보안 행사인 ‘RSA 콘퍼런스 2026(이하 RSAC 2026)’가 두 달 앞으로 다가왔다. 올해 RSAC는 오는 3월 23일부터 26일까지 미국 샌프란시스코 모스콘센터에서 열린다. 국내에서는 삼성과 함께 안랩, 파수, 지니언스, 위즈코리아, 모니터랩, 에이아이스페라까지 7개 기업이 단독 부스로 나선다. 한국정보보호산업협회(KISIA)와 대한무역투자진흥공사(KOTRA)가 지원하는 RSAC 한국관에는 로그프레소, 스토리지안, 에스에스엔씨, 크로스허브, 한국정보인증 5개사가 참가한다.
사이버아크(CyberArk)는 아시아태평양(APAC) 지역 기업들의 공개 키 인프라(PKI: Public Key Infrastructure) 운영이 디지털 아이덴티티 정보를 위험에 빠뜨려, 가시성과 컴플라이언스 실패 사례가 늘고 있다는 내용의 보고서 ‘PKI 보안 동향: 글로벌 트렌드, 도전과제 및 비즈니스 영향 연구’를 22일 발표했다.
파수는 한국과학기술연구원(이하 KIST)에 구축형 인공지능(AI) 플랫폼 ‘엘름(Ellm)’ 기반 ‘AI 서비스’를 구축했다고 21일 밝혔다. 이번 서비스는 KIST 내부 업무를 지원하는 형태로 구성됐다. 파수는 ‘스마트 문서조회 서비스’와 ‘연구개발계획서 초안 작성 서비스’를 제공한다고 설명했다. KIST는 인공지능 전환(AX, AI Transformation) 과제의 일환으로 행정 업무 효율화와 연구 지원을 위해 서비스를 도입했다.
신시웨이는 사명을 ‘파라택시스이더리움(Parataxis Ethereum, Inc.)’으로 변경하고 최대주주 변경에 따른 모든 절차를 마무리했다. 회사는 향후 ‘기관급 이더리움 트레저리’ 구축을 추진한다고 밝혔다. 사명이 변경됐지만 기존 정보보안 사업의 축소나 조직 개편은 없다는 입장이다.
카카오가 카카오톡 오픈채팅 이용자 개인정보 유출과 관련해 2024년 11월 제기한 행정소송 1심에서 개인정보보호위원회(이하 개인정보위)에 패소하면서 항소 의사를 밝혔다. 법원은 오픈채팅 관련 정보가 ‘결합된 데이터베이스’ 형태로 온라인에 공개·판매된 점을 개인정보 유출로 보고, 카카오가 유출 사실을 당국과 이용자에게 신고·통지하지 않은 점도 위법하다고 판단했다.
교원그룹 랜섬웨어 감염 사고를 둘러싸고 회사가 보유한 554만명 고객의 정보 유출 여부에 관심이 집중되고 있다. 교원그룹이 비정상 트래픽에서 데이터 외부 이동 가능성을 시사하는 정황을 확인했다고 밝힌 가운데, 보안 전문가들은 “트래픽 흔적만으로 고객 정보 유출을 확정할 수는 없지만, 무엇이 어디서 나갔는지 확인하기 전까지 가능성을 배제하기도 어렵다”고 본다.
빅데이터 분석 인공지능(AI) 기업 에스투더블유(대표 서상덕, 이하 S2W)는 사이버 위협 인텔리전스(CTI) 역량을 접목한 ‘모의해킹’ 사업을 확대하고 있다. 양종헌 S2W 오펜시브연구팀장은 모의해킹을 “미슐랭 3스타(인증)를 받은 식당이 훌륭한 식당인 건 맞지만, 그 사실만으로 위생 상태(실제로 보안이 잘 되어 있는가)까지 보장되지는 않는다”는 비유로 설명했다.
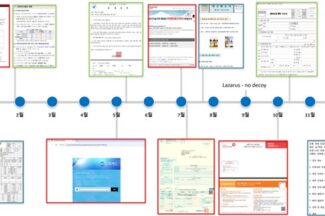
북한 연계 사이버 공격이 단기 침투를 넘어 장기간 은밀한 정찰과 단계적 공격 실행을 중심으로 진화하고 있으며, 공공기관과 금융권, 기업 전반에 구조적 보안 전환이 요구된다는 분석이 나왔다.
교원그룹이 랜섬웨어 공격을 받아 내부 시스템 일부에서 비정상 징후가 발생한 사실이 확인됐다. 교원그룹은 사고 인지 직후 내부 망 분리와 접근 차단 등 비상 대응 체계를 가동했으며, 이후 분석 과정에서 데이터가 외부로 유출됐을 가능성이 있는 정황을 확인했다. 교원그룹에 따르면, 사고는 2026년 1월 10일 오전 8시경 사내 일부 시스템에서 발생했다. 회사는 즉시 내부 시스템 접근을 차단하고 보안 점검과 복구 작업에 착수했다. 동시에 외부 침입 경로를 추적하는 과정에서 해커로 추정되는 특정 외부 IP를 확인했다.

국가정보원은 지난해 9월 ‘국가망보안체계(N²SF) 가이드라인 1.0’을 정식 발표하며 국가 보안 패러다임의 전환을 본격화했다. 업무 정보를 기밀·민감·공개(C·S·O) 등급으로 분류하고 제로트러스트 원칙을 적용하는 N²SF는, 보안 강화와 데이터 활용을 함께 가져가기 위한 핵심 전략이다. 주요 실증 사업을 마치고 올해부터 공공기관 평가 지표에 본격 반영되는 N²SF의 핵심 내용과 추진 현황을 살펴본다.
보안 운영 센터(SOC)에서 사람이 맡던 역할이 인공지능(AI)과 자동화를 중심으로 재편되고 있다. 경보를 놓치지 않는 것이 핵심이던 관제 구조에서, 반복적인 경보 처리와 정리는 AI가 담당하고 사람은 경보의 맥락을 해석해 대응을 결정하는 역할로 이동하는 흐름이다.
케이사인은 B2B 보안 시장 성장 흐름에 맞춰 지역 기반 고객 대응 역량을 강화하기 위해 기술·영업 파트너사를 모집한다고 9일 밝혔다. 최근 국내외에서 데이터 유출 사고가 잇따르면서 개인정보 보호와 인증·암호 기반 보안의 중요성이 커지고 있다. 케이사인은 이러한 환경 변화에 대응해 지역·산업별 파트너와의 협력을 확대하고, 보다 신속하고 안정적인 보안 서비스 제공 체계를 구축한다는 전략이다.
국가정보원(원장 이종석, 이하 국정원)은 중앙부처와 광역지방자치단체, 공공기관 등 152개 국가·공공기관을 대상으로 실시한…
네트워크정책실, 정보보호네트워크정책실로 변경, 기능·인력 확대 연구개발 분야 미래전략기술 육성 기능 강화, ‘미래전략기술정책관’·‘미래전략기술정책과’ 설치…
End of content
End of content