
게임 런처에서 악성코드…’니케’ 운영사, 이용자 점검 권고
‘승리의 여신: 니케’ PC 런처가 악성 프로그램 배포 통로로 이용된 것과 관련해 퍼블리셔 레벨 인피니트가 공식 사과했다. 회사는 이번 보안 사고를 인정하고 현재까지 진행한 조치와 이용자 보호 대책을 공개했다. 아울러 이용자들에게 PC 보안 상태 점검을 권고하고 피해 규모를 파악하기 위한 조사를 이어가고 있다고 전했다.
‘승리의 여신: 니케’ PC 런처가 악성 프로그램 배포 통로로 이용된 것과 관련해 퍼블리셔 레벨 인피니트가 공식 사과했다. 회사는 이번 보안 사고를 인정하고 현재까지 진행한 조치와 이용자 보호 대책을 공개했다. 아울러 이용자들에게 PC 보안 상태 점검을 권고하고 피해 규모를 파악하기 위한 조사를 이어가고 있다고 전했다.
텐센트 산하 레벨인피니트가 서비스하고 시프트업이 개발한 ‘승리의 여신: 니케’ 해킹 의혹이 제기됐다. 게임을 실행하는 PC 런처 파일이 변조돼 원격제어 악성코드가 설치될 수 있다는 내용이다. 레벨인피니트는 긴급 클라이언트 수정을 진행했으며 현재 영향 범위를 조사하고 있다.
인공지능(AI)이 해킹 도구에서 더 발전해 다른 기기로 옮겨가며 스스로 복제하는 ‘AI 웜(AI Worm)’으로 발전할 수 있다는 연구 결과가 나왔다. 앤트로픽은 지난 12일 인터넷에 연결된 저사양 기기에서도 AI 모델을 실행하고 제한된 환경에서 복제 절차를 수행할 수 있다는 연구 결과를 발표했다. 실제 인터넷에서 AI 웜이 확산한 것은 아니지만, AI가 사람의 개입 없이 공격을 이어갈 가능성을 보여줬다는 설명이다.
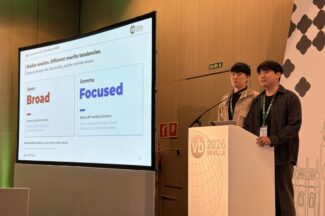
샌즈랩(대표 김기홍)은 생성형 인공지능(AI)이 변형한 악성코드에서 모델별로 반복되는 특징을 확인하고 이를 변종 추적에 활용하는 연구 결과를 공개했다고 15일 밝혔다. 전찬빈·임승범 샌즈랩 선임연구원은 14일(현지시간) 스페인 세비야에서 열린 국제 보안 콘퍼런스 ‘바이러스블러틴 2026(Virus Bulletin 2026)’에서 연구 내용을 발표했다.
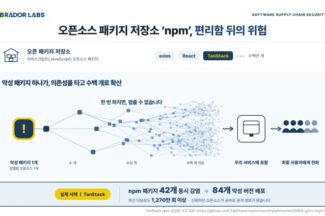
공급망 보안 전문기업 래브라도랩스(대표 김진석)는 오픈소스를 도입하는 단계에서 악성 패키지를 사전에 식별·검증하는 분석엔진을 개발해 통합 취약점 분석 시스템 ‘아이바스(IVAS)’에 탑재했다고 9일 밝혔다.

에브리존은 솔리데오와 공공기관의 랜섬웨어 대응체계 강화와 공공시장 확대를 위해 안티랜섬웨어 제품 ‘화이트디펜더(WhiteDefender)’의 공공총판 계약을 체결했다고 4일 밝혔다. 공공총판은 제조사를 대신해 공공기관을 대상으로 제품을 공급하고 영업·기술지원 등을 담당하는 사업자를 뜻한다. 이번 계약에 따라 솔리데오는 공공기관 고객 발굴과 제품 공급, 사업 확대를 맡는다.

안랩은 엔드포인트 보안 솔루션 ‘안랩 V3 엔드포인트 시큐리티 9.0(AhnLab V3 Endpoint Security 9.0)’이 바이러스 불러틴(Virus Bulletin)의 6월 ‘VB100’ 평가에서 A+ 등급을 받았다고 25일 밝혔다.
카스퍼스키는 21일 ‘모바일 악성코드 진화’ 보고서를 발표했다. 보고서에 따르면 안드로이드 스마트폰에서 발생한 뱅킹 트로이목마 공격 수는 전년 대비 56% 증가했다. 뱅킹 트로이목마는 온라인 뱅킹과 전자결제 서비스, 신용카드 시스템 관련 사용자 정보를 탈취하는 악성코드다. 회사는 공격자들이 메신저 앱과 악성 웹페이지 등을 통해 이를 유포하는 것이라고 분석했다.
금융보안원은 기업뱅킹 전자금융서비스 이용 과정에서 설치되는 ‘엑셀 대용량 처리 프로그램’의 구버전을 노린 보안 위협이 증가하고 있다며 8일 소비자 주의를 당부했다고 8일 밝혔다.

카스퍼스키는 동남아시아 정부·외교 기관을 겨냥해 민감한 정치·전략 정보를 탈취하는 것으로 알려진 ‘허니마이트(HoneyMyte)’의…

소만사는 엔드포인트 탐지·대응(EDR) 솔루션 ‘프라이버시-아이 EDR(Privacy-i EDR, 해외명 프라이버시-아이 AV·Privacy-i AV)’이 바이러스…
카스퍼스키(한국 대표 이효은)는 리테일과 이커머스 산업을 대상으로 한 보안 위협이 2025년 한…

메일 내 첨부파일 다운로드·실행 시 원격 제어 악성코드 동작 안랩(대표 강석균)은 최근…
[인터뷰] 이효은 카스퍼스키 한국 대표 독자적 ‘위협 귀속 엔진‘으로 공격 그룹 추적…XDR의…

“이제 보안은 기업 내부의 문제로 끝나지 않는다. 산업 공급망 전체가 유기적으로 연결돼…
End of content
End of content