일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”
| |

일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”

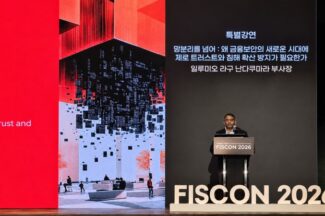
최근 해킹 사고가 잇따른 한국 금융권이 기존 망분리 체계를 보완하고, 핵심 시스템부터 접근 통제를 세분화하는 ‘제로 트러스트’ 전환을 서둘러야 한다는 제언이 나왔다. “제로 트러스트는 망분리의 반댓말이 아닙니다. 망분리를 훨씬 정교하게 만드는 것입니다.” 라구 난다쿠마라(Raghu Nandakumara) 일루미오 산업전략 담당 부사장은 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 특별강연에서 이같이 강조했다. 은행 전체의 설계를 마칠 때까지 기다리기보다 중요한 시스템 하나부터 보호하기 시작해야 한다는 조언이다.
금융보안원, 내년 금융보안 키워드 제시…AI·온체인·양자대응 주목
|

금융보안원, 내년 금융보안 키워드 제시…AI·온체인·양자대응 주목

금융보안원이 내년 디지털 금융보안 환경을 전망하는 10대 핵심 보안 키워드를 제시했다. 인공지능(AI) 기술 발전에 따른 새로운 사이버 위협부터 온체인 금융 확산, AI 에이전트 상거래, 양자내성암호 전환까지 금융산업의 변화에 따른 보안 과제를 주요 키워드로 선정했다.

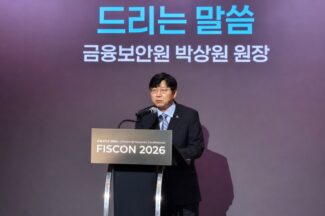
박상원 금융보안원장 “해킹 사고 송구, 전 시스템 점검”
| | |

박상원 금융보안원장 “해킹 사고 송구, 전 시스템 점검”

박상원 금융보안원장이 최근 상시평가 시스템에서 발생한 해킹 사고에 대해 사과했다. 박 원장은 12일 서울 여의도 콘래드호텔에서 열린 ‘금융정보보호 콘퍼런스 피스콘(FISCON) 2026’에서 모든 시스템을 점검하고 재발 방지 대책을 마련하겠다고 밝혔다.

금융보안원 해킹, 금감원 권한 가진 허위 계정 악용…AI 공격 가능성도
| |

금융보안원 해킹, 금감원 권한 가진 허위 계정 악용…AI 공격 가능성도

금융보안원에서 발생한 해킹 사고에서 공격자가 시스템 취약점을 악용해 금융감독원 수준의 접근 권한을 가진 허위 계정을 만든 것으로 확인됐다. 금융보안원은 공격 시도에 사용된 인터넷주소(IP) 약 246개가 모두 국내 주소였으며, 공격 속도로 미뤄 인공지능(AI)을 활용했을 가능성도 있다고 11일 밝혔다.

금융보안원, 보이스피싱 탐지 AI 모델 금융권에 제공

금융보안원, 보이스피싱 탐지 AI 모델 금융권에 제공

금융보안원(원장 박상원)은 금융회사의 보이스피싱 대응을 지원하기 위해 의심거래의 위험도를 평가하는 인공지능(AI) 모델을 이상금융거래 분석·공유 플랫폼 ‘에이삽(ASAP)’에 탑재했다고 9일 밝혔다. 금융보안원은 금융회사가 해당 모델을 활용할 수 있도록 ‘AI 피싱지수 조회 애플리케이션 프로그래밍 인터페이스(API)’ 서비스를 제공한다. API는 서로 다른 시스템이 기능과 데이터를 주고받을 수 있도록 연결하는 기술이다.

금융보안원 사칭 ‘피해금 환급’ 사기 등장

금융보안원 사칭 ‘피해금 환급’ 사기 등장

금융보안원은 보이스피싱 피해자를 상대로 금융보안원을 사칭해 피해금을 환급해주겠다고 속인 뒤 추가 입금을 요구하는 사기 정황을 확인했다고 6일 밝혔다. 사기범은 보이스피싱 피해자에게 카카오톡 등 모바일 메신저로 접근해 금융보안원 명의의 허위 안내문을 전달하고 환급 대상자라고 속인 것으로 확인됐다.

금융보안원, AI 활용해 클라우드 사업자 보안점검 고도화

금융보안원, AI 활용해 클라우드 사업자 보안점검 고도화

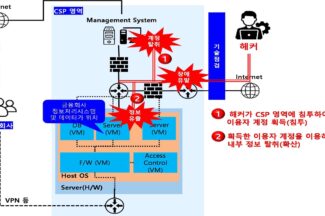
금융보안원(원장 박상원)은 클라우드 서비스 제공자의 보안 취약점을 사전에 발견하기 위해 ‘클라우드 서비스 제공자(CSP) 안전성 대표평가’를 고도화하고 2027년부터 적용한다고 5일 밝혔다. 금융보안원은 2023년부터 클라우드 사업자의 가상자원 관리 시스템을 대상으로 기술적 보안 취약점을 점검해 왔다. 기존 서면 평가와 증적 확인, 현장 실사만으로는 실제 시스템의 취약점을 확인하는 데 한계가 있다는 판단에서다.

KB데이타시스템, 금융권 AI 도입 핵심은 ‘접근 통제’
| |

KB데이타시스템, 금융권 AI 도입 핵심은 ‘접근 통제’

금융권의 AI·MCP 도입 과정에서는 직원별 데이터 접근 권한과 도구 통제, 로그 관리 등 내부통체 체계를 갖추는 것이 중요하다는 지적이 나왔다. 이를 위해 금융회사는 하이브리드 클라우드, 비식별화, AI 게이트웨이, 폴백 라우팅, WORM 기반 로그 저장 등 보안·운영 체계를 구축하고, 혁신금융서비스 지정에 필요한 규제 요건도 충족해야 한다. 이진성 KB데이타시스템 수석은 AI 기능 확대에 앞서 데이터 접근 통제와 내부통제를 먼저 설계해야 한다고 설명했다.

“국내 금융사 대상 AI 에이전트 활용 공격 현실화…‘CEO·이사회’, AI 위협 대응 나서야”
| | |

“국내 금융사 대상 AI 에이전트 활용 공격 현실화…‘CEO·이사회’, AI 위협 대응 나서야”

“안타깝게도 최근에 AI에 의한 사이버공격이 우리나라 금융권에서 현실화된 사례가 발생했습니다.”
김성웅 금융보안원 금융AI보안연구소장은 최근 열린 ‘금융 테크 컨퍼런스 2026’ 연사로 나와 “프런티어 AI라고 부르는 고성능 AI는 스스로 IT 시스템 취약점을 탐색할 뿐만 아니라 스스로 공격 가능한 수준까지 발전하고 있다. 이제는 AI가 촉발하는 사이버보안 위협을 심각하게 걱정해야 하는 시대”라고 경고하며, 최근에 발견된 AI를 활용한 금융권 대상 사이버공격 사례를 언급했다.

End of content

End of content