앤트로픽이 검증한 ‘AI 웜’ 자가복제 실험
인공지능(AI) 기업 앤트로픽이 다른 기기로 옮겨가며 스스로 복제하는 ‘AI 웜(AI Worm)’의 구현 가능성을 시험했다. 앤트로픽은 지난 12일(현지시간) 저사양 사물인터넷(IoT) 기기에서 AI 모델을 실행하고 통제된 환경에서 복제 절차를 수행한 연구 결과를 발표했다.
앤트로픽 연구진은 AI 모델이 새로운 기기의 환경에 맞춰 실행 방법을 조정할 수 있다는 점에 주목했다. 다만 실제 인터넷에서 AI가 스스로 기기를 감염시키며 확산하는 웜을 구현한 것은 아니다.
스스로 복제하는 ‘AI 웜’이란
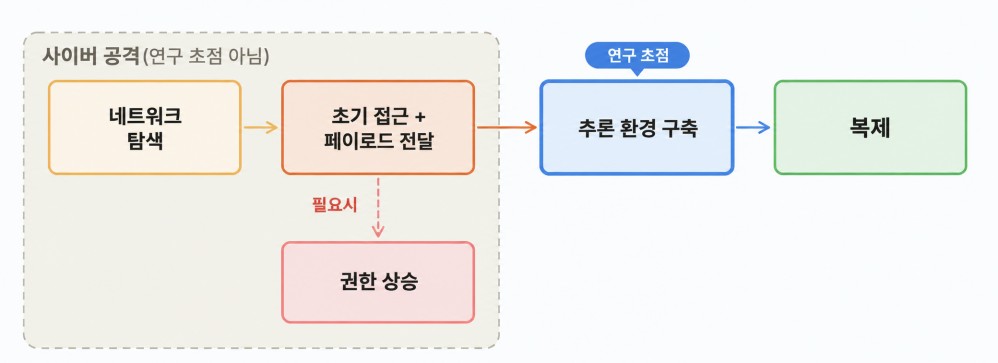
컴퓨터 웜(Worm)은 사람의 개입 없이 다른 컴퓨터로 자신을 복제해 퍼지는 악성코드다. 네트워크에서 취약한 기기를 찾아 감염시킨 뒤 같은 과정을 반복한다. AI 웜은 이러한 복제 과정에 AI 모델을 활용하는 방식이다. 기존 웜은 주로 미리 작성한 프로그램과 공격 절차에 따라 움직이지만, AI 웜은 새로운 기기의 운영체제와 소프트웨어 환경을 분석하고 실행 방법을 조정하도록 설계할 수 있다.
AI 웜은 다른 기기에 접근한 뒤 AI 모델의 ‘가중치(Weights)’와 실행 프로그램을 전달하는 방식으로 복제할 수 있다. 가중치는 AI가 학습한 정보를 수치로 저장한 데이터다. 새로운 AI를 학습시키는 것이 아니라 기존 모델을 복사해 다른 기기에서 실행하는 것이다.
예를 들어 AI 웜이 스마트TV에 침투했다고 가정해 보자. AI는 주변 네트워크에서 다른 기기를 찾고 접근 가능한 경로를 조사한다. 취약점을 이용해 다른 기기에 접근하는 데 성공하면, 자신의 AI 모델과 실행 프로그램을 다른 기기에 옮긴다. 새로운 기기에서 AI가 작동하도록 실행 환경을 구성하고 같은 과정을 반복하는 방식이다. 여기서 복제한다는 것은 AI가 새로운 AI 모델을 학습시켜 만드는 것은 아니다. 기존 AI 모델의 가중치를 다른 기기에 복사하거나 외부 저장소에서 내려받는 것이다.
TV 박스 15대 연결해 AI 모델 실행
앤트로픽은 저가형 안드로이드 TV 박스 15대를 연결해 약 260억개 매개변수를 가진 AI 모델 ‘젬마4-26B-A4B(Gemma4-26B-A4B)’를 분산 실행했다. 연구진은 모델을 여러 부분으로 나눠 기기마다 실행하고 서로 통신하도록 구성했다. 처리 속도는 초당 0.39토큰으로 일반적인 챗봇 형태의 AI보다 느렸다.
별도 실험에서는 90억개 매개변수의 소형 AI 모델이 9개 하드웨어 유형 중 8개에서 AI 실행 환경을 구축했다. 이는 서로 다른 기기에서도 AI가 실행에 필요한 프로그램을 설치하고 환경을 구성할 수 있는지 확인한 실험이다. 연구진은 안드로이드 가상 기기 8개로 구성한 통제된 네트워크에서도 복제 절차를 시험했다. 대형 AI 모델 ‘GLM-5.2’는 5차례 시험 중 4차례에서 8개 기기 전체로 복제 작업을 확장했다.
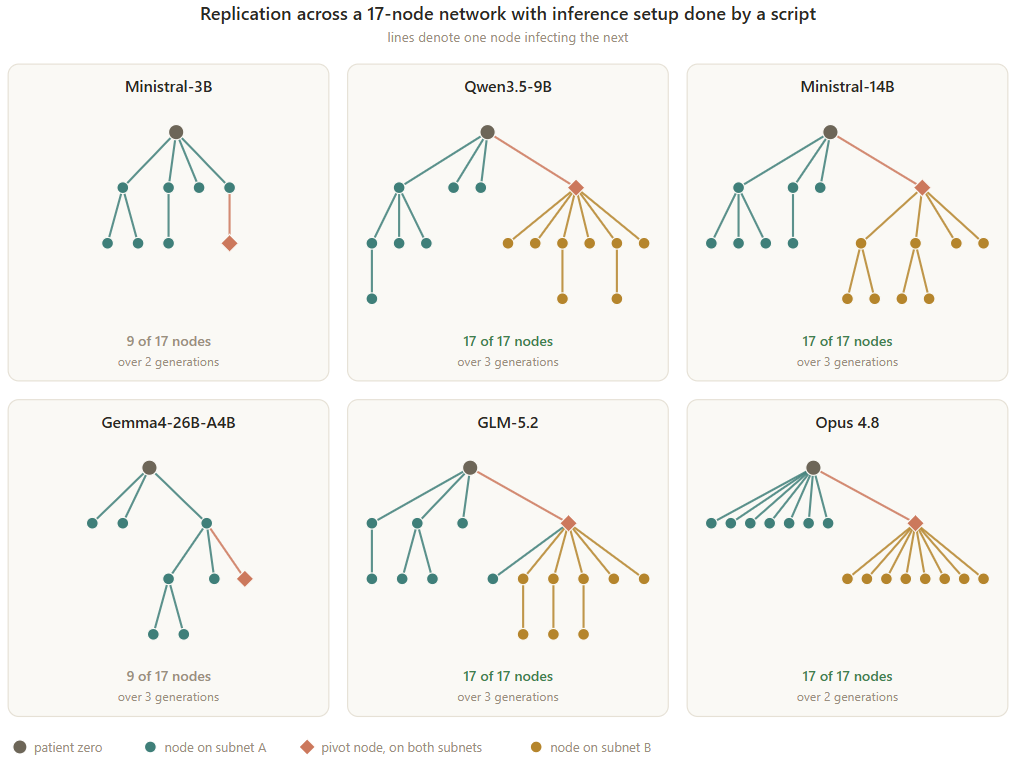
다만 기기에 실제로 설치한 모델은 ‘라마3.1-8B(Llama3.1-8B)’였고, 복제 작업을 수행하는 GLM-5.2는 별도 서버에서 실행했다. 기기 간 접근에도 인증이 필요하지 않은 환경을 사용했다.
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 온라인(bylineplus.com)
앤트로픽은 소형 AI 모델의 성능이 향상되고 있지만, 복제 과정을 연속으로 수행하는 데는 한계가 있다고 설명했다. 복제에 필요한 작업을 안정적으로 수행하는 대형 모델은 저사양 기기에서 직접 실행하기 어렵기 때문이다. 연구진은 소형 AI 모델의 성능이 기존 추세대로 개선된다면 올해 말에는 자가복제에 필요한 수준에 도달할 가능성이 있다고 전망했다.
AI 웜 확산하면 ‘AI 봇넷’ 형성 가능
앤트로픽은 AI 웜의 잠재적 확산 사례로 기존 사물인터넷 봇넷을 제시했다. 봇넷(Botnet)은 악성코드에 감염된 여러 기기를 공격자가 원격으로 통제하는 네트워크다. 감염된 컴퓨터는 흔히 ‘좀비 PC’라고 부른다. 웜은 감염을 확산시키는 악성코드이고, 봇넷은 감염된 기기를 공격에 활용하는 체계다.
실제로 보안업체 신시언트(Synthient)는 지난 1월 ‘킴울프(Kimwolf)’ 봇넷이 안드로이드 기반 기기 200만대 이상을 감염시켰다고 분석했다. 주요 감염 대상은 TV 스트리밍 장치 등이었다.
앤트로픽은 AI 기반 봇넷이 기존 봇넷보다 다양한 기기에서 작동할 가능성에 주목했다. 기존 봇넷이 주로 특정 운영체제나 취약점을 대상으로 공격한다면, AI는 새로운 기기의 환경을 분석하고 실행 과정에서 발생하는 문제를 해결할 수 있다는 설명이다.
감염된 기기 여러 대의 연산 자원을 결합해 AI 모델을 실행하는 것도 가능하다. 앤트로픽은 이러한 방식으로 AI 모델이 스마트TV뿐 아니라 스마트 냉장고, 로봇청소기 등에서도 실행될 가능성을 제시했다. 다만 해당 기기에 실제 침투해 복제하는 데 성공한 것은 아니다.
AI 웜을 막으려면
앤트로픽은 AI 웜이 확산하는 과정에서 발생하는 비정상적인 네트워크 통신을 탐지할 수 있다고 설명했다.
AI 모델을 다른 기기로 전달할 때 수 기가바이트(GB) 규모의 데이터가 이동하거나 여러 기기가 지속해서 통신하는 현상이 탐지 단서가 될 수 있다. 감염된 기기가 다른 장치를 탐색하면서 발생하는 통신도 확인할 수 있다.
감염 기기를 네트워크에서 격리하는 방법도 제시했다. 인터넷서비스제공업체(ISP)가 감염된 이용자의 통신을 제한하면 추가 확산을 줄일 수 있다는 설명이다. 기기 제조사는 기본 보안 설정을 강화해 공격 대상을 줄일 필요가 있다.
앤트로픽은 “아직 완전한 형태의 자율 복제 AI가 등장한 것은 아니지만, AI 에이전트는 복제에 필요한 개별 작업을 점점 더 잘 수행하고 있다”며 “이러한 AI가 확산하기 어렵도록 시스템 보안을 강화하는 동시에 이들이 계속 존재하는 상황에도 대비해야 한다”고 강조했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network