이상근 고려대 교수 “공격도 방어도 사람 손 떠났다…AI 통제체계 필수”
“공격도 방어도 이제 사람 손을 떠난 상황입니다. 기계의 속도로 움직이는 AI를 어떻게 감시하고 통제할지, 사람은 어디까지 개입할지 통제체계를 만드는 일이 매우 중요합니다.”
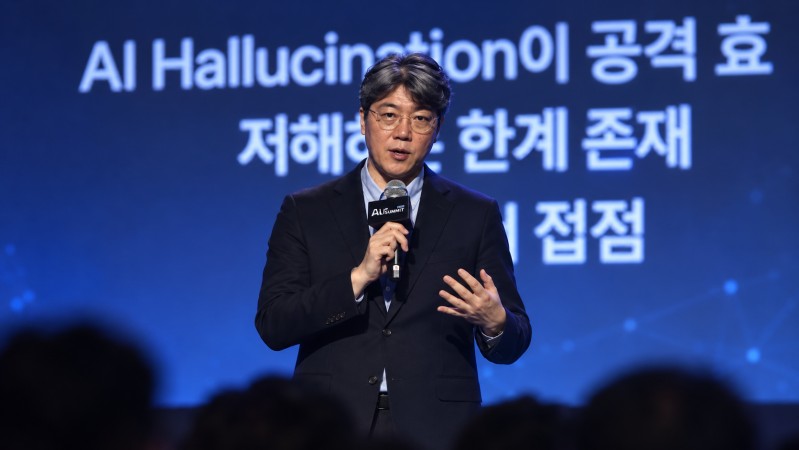
이상근 고려대학교 정보보호대학원 스마트보안학부 교수(AI보안연구소장)는 30일 서울 서초구 엘타워에서 열린 ‘시큐아이 맥스 서밋 2026(SECUi MAX SUMMIT 2026)’에서 이같이 말했다. 이 교수는 “공격과 방어가 모두 AI 중심으로 빠르게 자동화되는 만큼, AI가 스스로 행동할 범위와 사람이 개입할 지점을 미리 정하는 통제체계를 갖춰야 한다”고 강조했다.
이날 이 교수는 AI가 사이버 공격과 방어를 자율화하는 흐름을 설명하며 몇몇 사례를 제시했다. 대표적으로 지난해 중국계 해킹그룹이 AI를 활용해 약 30개 기업과 기관을 공격한 사례를 들었다. 정찰부터 취약점 탐색과 공격, 데이터 탈취에 이르는 과정의 80~90%를 AI가 수행했다는 설명이다. 완전한 자율 공격은 아니지만, 사람이 도구를 제공하면 AI가 공격 과정 대부분을 자동화할 수 있다는 점에 주목했다.
방어도 자동화되고 있다. 미국 방위고등연구계획국(DARPA)의 AI 사이버 챌린지(AIxCC)에서는 AI가 취약점을 자동으로 찾고 패치하는 사이버 추론 시스템(CRS)이 등장했다. 이 교수는 “자율 탐지와 패치는 개념에 머무르는 것이 아니라 이미 검증되고 제품화되고 있다”고 말했다.
문제는 공격 속도와 함께 방어해야 할 대상도 늘어난다는 점이다. 이 교수는 이를 ‘퍼펙트 스톰’이라고 표현했다. AI가 코딩을 하면서 점검할 코드가 증가하고, 취약점 분석 체계는 이를 따라가지 못하는 가운데 AI 기반 공격 자동화까지 겹쳤다는 것이다.
또한 기업의 AI 전환(AX)이 시작되면서 새로운 공격면이 늘어나고 있는 점도 문제다. 이 교수는 “기존의 챗봇은 질문에 답하는 수준이었다면 AI 에이전트는 목표를 받은 뒤 작업 순서와 사용할 도구를 스스로 정한다”며 “기업들이 도입하는 에이전트의 자율성이 커진 만큼, 권한 통제의 중요성도 높아졌다”고 설명했다.
이 교수는 자율 해킹 시대 대응 방향으로 AI를 활용해 보안을 강화하는 ‘AI 포 시큐리티(AI for Security)’와 AI 자체를 보호하는 ‘시큐리티 포 AI(Security for AI)’를 함께 제시했다. 취약점 탐지와 패치, 보안관제를 AI로 자동화하는 동시에 프롬프트 인젝션과 AI 공급망 공격, 에이전트 권한과 데이터 유출도 통제하는 두 전략을 동시에 가져가야 한다는 것이다.
그는 “결국 핵심은 AI 거버넌스”라며 “경영진이 AI 활용 범위를 정하고 조직이 정책과 운영 지침을 마련하는 데 그치지 않고, 이를 실제 시스템에서 집행할 통제 기술까지 갖춰야 한다”고 강조했다. 이어 “사람이 수많은 규칙을 일일이 확인하기보다, 시스템이 기업 정책에 따라 AI의 행동을 판단하고 제어할 수 있어야 한다”고 말했다.
아울러 “AI 공격과 사내 AI 활용을 감시할 인프라가 없다면 앞으로 에이전트 시대에 사업을 이어가기 어려워질 수 있다”고 경고했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료