송경희 위원장 “에이전틱AI 시대, 기업이 개인정보·권한 지속 관리해야”
개인정보보호위원회(이하 개인정보위)가 인공지능(AI) 에이전트 시대에 맞춰 개인정보 보호 체계를 ‘일회성 동의’ 중심에서 ‘지속적 책임성’ 중심으로 확대한다. AI 에이전트가 사용자의 개인정보와 맥락, 권한에 지속적으로 접근하는 만큼 기업이 개인정보 이용 과정을 계속 관리하고, 적절하게 사용했다는 점을 입증하도록 하는 방향이다.
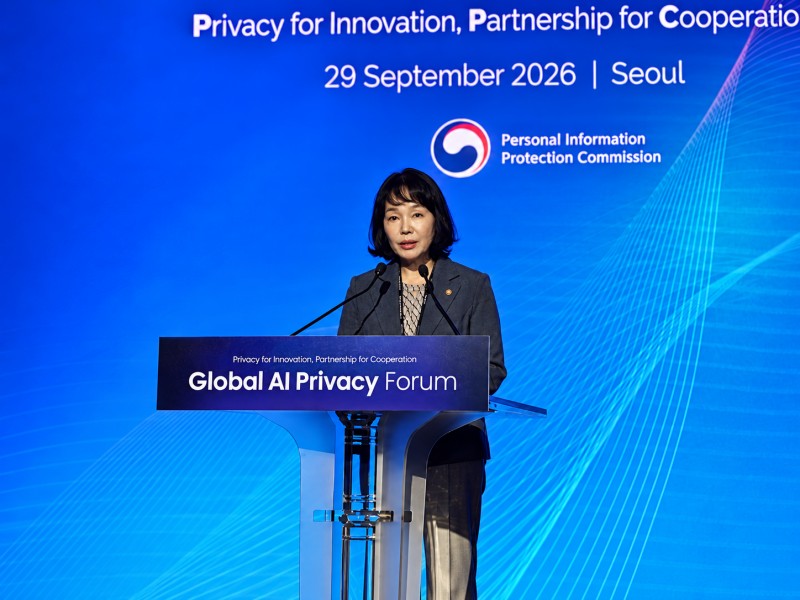
송경희 개인정보위 위원장은 29일 서울 양재 엘타워에서 열린 ‘글로벌 AI 프라이버시 포럼(Global AI Privacy Forum)’에서 “AI 에이전트가 개인정보와 이용자의 권한에 지속적으로 접근하는 만큼, 일회성 동의를 넘어 기업이 개인정보 처리 과정을 계속 관리하고 책임지는 체계가 필요하다”고 강조했다. 개인정보위는 올해 안에 에이전틱 AI 관련 개인정보 보호 안내서도 내놓을 계획이다.
송 위원장은 “개인정보 수집 동의 방식은 여전히 중요하지만 그것만으로는 충분하지 않다”고 말했다. 기존의 개인정보 보호 체계는 이용자가 정해진 목적의 개인정보 처리에 동의하고, 기업이 해당 목적에 맞춰 정보를 사용하는 구조를 전제로 해왔다. 그러나 AI 에이전트는 이용자의 개인정보뿐 아니라 일정과 연락처, 서비스 이용 맥락, 일정 범위의 행동 권한까지 넘겨받아 지속적으로 작동한다.
이에 송 위원장은 ‘지속적 책임성(continuous accountability)’을 제시했다. AI에 맡긴 개인정보와 권한이 적절하게 사용되는지를 기업이 계속 관리하고, 이를 입증할 수 있어야 한다는 개념이다. 예를 들어, 여행을 계획하는 AI 에이전트라면 일정 정보에는 접근할 수 있어도 필요하지 않은 의료기록에는 접근하지 못하도록 권한을 제한해야 한다. 결제처럼 이용자에게 중요한 영향을 미치는 행동을 하기 전에는 다시 확인하고, 어떤 행동을 왜 했는지 기록으로 남겨야 한다는 설명이다.
사후 제재 넘어 개발 단계부터 개입
송 위원장은 개인정보 감독기관의 역할이 사후 조사와 제재에 머물러서는 안 된다고 강조했다. 그는 “AI 시스템이 복잡해지면서 기업이 서비스 개발 과정에서 개인정보보호법을 어떻게 적용해야 하는지 판단하기 어려운 경우가 늘고 있다”고 말했다. 규제 불확실성이 크면 기업이 혁신을 포기하거나 법적 위험을 감수한 채 서비스를 출시하는 양극단으로 갈 수 있다는 것이다. 그는 이에 따라 “규제기관이 기획과 개발, 시험, 출시 단계에서부터 개인정보 위험과 법 적용 문제를 함께 검토해야 한다”고 강조했다.
개인정보위는 이를 위해 사전적정성 검토와 비조치의견서, 적극적 법령해석, 규제샌드박스 등을 운영하고 있다. 사전적정성 검토는 기업이 AI 등 새로운 서비스를 출시하기 전에 개인정보보호법 적용 방안을 개인정보위와 함께 마련하고, 합의한 보호조치를 이행하면 해당 행위에 대해 사후 행정처분을 하지 않는 제도다.
송 위원장은 네이버의 검색 AI 에이전트 ‘AI 탭(AI Tab)’을 사례로 들었다. 개인정보위는 서비스 출시 전 사전적정성 검토를 거쳐 이용자가 개인화를 거부할 수 있도록 안내하고, 개인정보 처리방침을 보완하도록 했다. 또 이용기록을 분석하면서 민감정보를 추론·이용하지 않도록 하고 계좌번호와 신용카드 정보 등이 AI의 답변에 포함되지 않도록 하는 보호조치를 마련했다.
또한 그는 규제샌드박스를 활용해 AI 학습에 필요한 원본 데이터를 제한적으로 사용할 수 있도록 한 사례도 언급했다. 자율주행차와 로봇 분야에서는 보행자와 장애물을 정확히 인식하려면 가공한 영상만으로 부족할 수 있다. 개인정보위는 연구 목적으로 원본 영상을 활용하되 개인을 식별하지 않고 제3자에게 제공하지 않는 등의 조건을 두는 방식으로 규제 불확실성을 줄여왔다. 개인정보위는 자율주행차와 로봇이 촬영한 영상 원본의 안전한 활용을 위해 규제샌드박스와 사전적정성 검토 등을 활용하고 있다.
일시 : 2026년 9월 30일 (수) 14:00 ~ 15:00
장소 : 온라인 웨비나
연내 ‘에이전틱 AI’ 개인정보 안내서 발간
개인정보위는 에이전틱 AI에 적용할 구체적인 개인정보 보호 기준도 마련하고 있다.
송 위원장은 올해 안에 에이전틱 AI 관련 안내서를 발표할 계획이라고 밝혔다. 안내서에는 AI 에이전트에 넘기는 권한과 외부 도구 연결, 메모리와 로그 관리, 사람의 감독 등의 내용을 담을 예정이다. 개인정보보호법이 명확하게 적용되는 부분은 구체적인 해석과 실무 기준을 제시하고, 여러 AI 에이전트가 함께 작동할 때 책임을 어떻게 나눌지처럼 아직 국제적으로 논의가 필요한 문제는 중장기 정책 과제로 다룬다.
송 위원장은 가이드라인의 목적이 새로운 규제를 추가하는 데 있지 않다는 점도 강조했다. 기존 개인정보보호법을 에이전틱 AI에 어떻게 적용할지를 구체화해 기업이 예측 가능하게 서비스를 설계하도록 돕는다는 취지다.
개인정보위는 AI 개발을 위한 개인정보 활용 범위도 넓히고 있다. 지난 8월 국회를 통과한 개인정보보호법 개정안은 가명·익명정보만으로 AI 개발이 어렵고 공익적·사회적 필요성이 인정되는 경우, 강화된 안전조치와 개인정보위 심의·의결을 거쳐 적법하게 수집한 개인정보를 AI 기술 개발에 활용할 수 있도록 하는 특례를 담았다.
송 위원장은 “개인정보 보호를 AI 혁신의 반대편에 놓아서는 안 된다”며 “책임성과 신뢰가 뒷받침되면 개인정보 보호가 혁신의 장벽이 아니라 양질의 데이터를 바탕으로 책임 있는 혁신을 가능하게 하는 기반이 될 수 있다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료