랜섬웨어에 감염된 회사, 경영진이라면 뭐부터 해야 할까
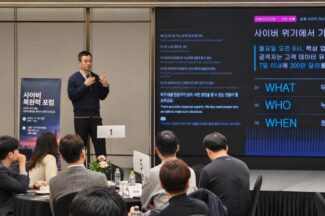
“당신의 회사가 랜섬웨어 공격을 받았습니다. 핵심 업무 시스템이 멈췄고, 고객정보까지 유출됐을 가능성도 있습니다. 당신이 회사의 C레벨(핵심 경영진)이라면 뭐부터 하시겠습니까?” 쉽지 않은 질문이다. 같은 경영진이라도 맡은 업무에 따라 판단이 달라질 수 있다. 최고정보보호책임자(CISO)는 공격 확산을 막기 위해 시스템 중단을 고려하지만, 최고운영책임자(COO)는 서비스를 유지해야 한다. 최고재무책임자(CFO)는 영업 중단에 따른 손실과 복구 비용까지 따져야 한다. 여기에 고객정보 유출에 따른 신고와 고객 안내, 외부 전문가 투입 여부까지 결정해야 한다. 침해사고 대응 과정에서 기술적 판단과 경영상 판단이 충돌하는 이유다. 경영진은 피해 상황을 완전히 파악하기 어려운 상황에서도 결정을 내려야 한다. 어떤 결정을 언제 내리느냐에 따라 피해 규모와 복구 기간이 달라질 수 있다.