
과기정통부, ‘PHP2Shell’ 취약점에 사이버위기 경보 ‘주의’ 격상
과학기술정보통신부(과기정통부)는 웹사이트 개발에 널리 사용하는 프로그래밍 언어 ‘PHP’에서 심각한 보안 취약점 2건이 발견됨에 따라 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 상향했다고 22일 밝혔다. 과기정통부는 한국인터넷진흥원(KISA)과 위기평가 회의를 거쳐 이날 12시부터 ‘주의’ 경보를 발령했다.
과학기술정보통신부(과기정통부)는 웹사이트 개발에 널리 사용하는 프로그래밍 언어 ‘PHP’에서 심각한 보안 취약점 2건이 발견됨에 따라 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 상향했다고 22일 밝혔다. 과기정통부는 한국인터넷진흥원(KISA)과 위기평가 회의를 거쳐 이날 12시부터 ‘주의’ 경보를 발령했다.
프론티어 인공지능(AI) 모델이 소프트웨어 취약점을 찾고 공격 가능성까지 확인하는 단계에 들어서면서, 발견한 결과를 안전하게 처리할 제도적 기반이 중요해지고 있다. AI가 찾아낸 버그가 많아지면, 실제 취약점인지 검증하고 이를 기업의 패치와 정보 공개로 연결하는 절차가 필요해진다. 또한 취약점이 여러 제품에 영향을 미치거나 기업이 신고에 응답하지 않을 경우에는 연구자와 제조사 사이를 조정할 기관의 역할도 더욱 커질 전망이다.
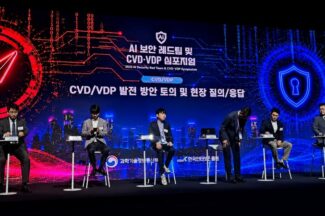
인공지능(AI) 모델이 취약점 탐색과 공격 코드 작성을 자동화하면서, 기업과 보안 연구자(해커)가 보안 취약점을 합법적으로 찾아 고치는 제도를 법으로 뒷받침하려는 움직임이 빨라지고 있다. 한국인터넷진흥원(KISA)은 지난 8일 서울 신라호텔에서 열린 제15회 정보보호의 날 부대행사 ‘AI 보안 레드팀·보안 취약점 신고·조치·공개 제도(CVD·VDP) 심포지엄’에서 해커의 면책과 기업 인센티브, 조정기관의 역할 등을 포함한 법제화 연구 방향을 공개했다.
지니언스는 올해 상반기 ‘보안 취약점 신고 포상제’를 운영한 결과, 취약점 103건을 접수했다고 29일 밝혔다. 접수 건수는 전년 동기보다 약 129% 늘었으며 지급한 포상금은 약 1046% 증가했다.
앤트로픽의 인공지능(AI) 모델 ‘미토스’를 계기로 AI가 사이버보안에 미칠 영향에 대한 논의가 커지고 있다. 핵심은 AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지다. 바이라인네트워크는 ‘전문가가 본 미토스’ 시리즈를 통해 AI 보안 위협의 실체와 국내 대응 방향을 전문가별로 짚어본다. 첫 번째로 시스템 보안과 소프트웨어 보안을 연구해온 윤인수 카이스트 교수의 견해를 들어봤다.
앤트로픽이 지난 7일 새로운 AI 모델 ‘클로드 미토스 프리뷰(Claude Mythos Preview)’의 일반 공개를 보류하고 제한된 파트너에게만 제공한 뒤, 단순한 AI 신기술 발표를 넘어 금융권과 정부의 대응 사안으로 번지고 있다.
“대규모언어모델(LLM)이 소프트웨어 보안 분야에서 실제 취약점 탐지 도구로 빠르게 존재감을 키우고 있지만, 모델 하나만으로 대형 코드베이스의 모든 취약점을 찾아내는 ‘만능 상자’는 아직 아닙니다.” 7일부터 8일까지 서울 코엑스에서 열린 ‘닷핵 컨퍼런스 2026’의 키노트 연사로 나선 타일러 나이스완더(Tyler Nighswander) 티오리(Theori) 연구원은 “지금 중요한 것은 모델 자체보다, LLM이 흔들리지 않도록 둘러싸는 구조와 절차”라고 진단했다.
앤트로픽은 7일(현지시각) 인공지능(AI) 기반 취약점 탐지 프로젝트 ‘프로젝트 글래스윙(Project Glasswing)’을 공개했다.
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
오픈AI는 코드 저장소를 분석해 취약점을 찾고 실제 위험도를 검증한 뒤 패치까지 제안하는 ‘코덱스 시큐리티(Codex Security)’를 연구 프리뷰로 공개했다고 6일(현지시각) 밝혔다. 지난달 앤트로픽이 ‘클로드 코드 시큐리티(Claude Code Security)’를 내놓은 데 이어 오픈AI까지 가세하면서, 대형 인공지능(AI) 기업이 코드 보안 검토 시장에 본격 진입했다는 평가가 나온다.
금융보안원은 금융권 망분리 환경의 취약점을 공격자 관점에서 분석해 ‘레드아이리스 인사이트 리포트: 캠페인 이클립스(Campaign Eclipse)’를 4일 발간했다고 밝혔다. 금융보안원은 망분리 환경에서 내·외부망 취약점이 맞물릴 때 방어 체계가 무력화될 수 있는 상황을 3가지 침투 시나리오로 재구성했다고 설명했다.
금융보안원은 금융회사가 사용하거나 금융소비자에게 배포하는 소프트웨어(SW) 취약점을 발굴하기 위한 ‘2026년 금융권 SW…
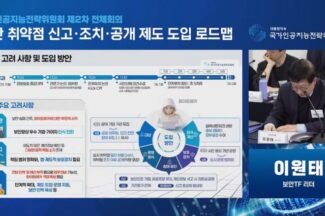
대통령 직속 국가인공지능(AI)전략위원회는 25일 열린 제2차 전체회의에서 화이트해커가 기업·기관의 보안 취약점을 상시적으로 찾아 신고하고, 피신고 기관이 조치한 뒤 공개하는 ‘보안 취약점 신고·조치·공개 제도’ 도입 로드맵을 심의·의결했다고 밝혔다.
지니언스(대표 이동범)는 보안 사각지대를 해소하고 사이버 위협에 선제 대응하기 위해 버그바운티(Bug Bounty)…
에스에스알(SSR)은 CCE 취약점 진단 솔루션 ‘솔리드스텝 CCE(SolidStep CCE)’가 2025년 공공조달 시장에서 매출 기준 1위를 달성했다고 27일 밝혔다.
End of content
End of content