
개인정보 유출사고 과징금 대폭 강화…피해규모에 비례
이재명 정부 국정과제 확정 개인정보보호위원회(위원장 고학수)가 대규모 유출사고 발생 시 과징금을 대폭…
이재명 정부 국정과제 확정 개인정보보호위원회(위원장 고학수)가 대규모 유출사고 발생 시 과징금을 대폭…
KT 소액결제 피해가 서버 침해에 대규모 개인정보 유출까지 확산되면서 소액결제에 필요한 개인정보의 유출 경로에 관심이 쏠리고 있다. 경찰은 불법 ‘초소형 기지국(펨토셀)’을 차량에 싣고 다니며 범행을 저지른 범인들을 체포했으며, KT는 2만명이 불법 펨토셀 신호를 수신한 사실을 확인했다. 현재까지의 소액결제 피해 고객은 362명, 피해액은 2억4000만원으로 집계된다.
누적 2만30명 ‘IMSI, IMEI, 휴대 전화번호‘ 추가 유출 정황 확인 개인정보보호위원회(위원장 고학수,…
개인정보보호위원회(위원장 고학수, 이하 개인정보위)는 17일 서울에서 열린 ‘제47차 글로벌 프라이버시 총회(GPA)‘에서 캐나다·뉴질랜드·홍콩…
개인정보보호위원회(위원장 고학수, 이하 개인정보위)는 가명정보를 보다 안전하고 유연하게 활용할 수 있는 ‘개인정보…
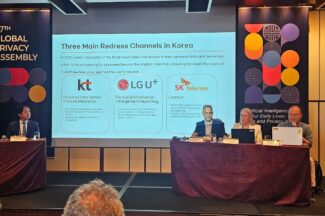
개인정보 피해 구제가 법적으로는 마련돼 있지만 실제로 소비자 권리를 지키기에는 한계가 뚜렷해 제도 개선이 필요하다는 전문가들의 지적이 나왔다.
민간·공공 부문 모두 포괄, 데이터 협력 강화 기대 개인정보보호위원회(위원장 고학수, 이하 개인정보위)는…
개인정보보호위원회(위원장 고학수)는 15일 서울에서 ‘오픈소스 데이’를 열고 글로벌 AI 기업, 해외 개인정보…
개인정보보호위원회(위원장 고학수, 이하 개인정보위)는 한국인터넷진흥원(원장 이상중)과 함께 오는 11월까지 3개월간 온라인 개인정보…
개인정보보호위원회(위원장 고학수)는 3일 제19회 전체회의에서 ‘개인정보 영향평가에 관한 고시‘ 개정안을 의결했다고 4일…

개인정보 분쟁조정위원회(위원장 직무대행 우지숙, 이하 분쟁조정위)는 SK텔레콤(이하 SKT) 개인정보 유출 사건과 관련해…

국내를 노린 랜섬웨어와 서버 해킹 등 사이버 공격이 늘어나고 있지만, 하나의 기업에서 발생한 같은 사고도 침해사고와 개인정보 유출 신고 체계가 따로 운영돼 현장에서는 혼선이 반복되고 있다. 실제로 침해사고가 곧바로 개인정보 유출로 이어지는 경우가 많지만, 두 신고를 모두 접수하는 한국인터넷진흥원(KISA)은 직권 조사 권한이 없어 신속한 대응에 한계가 있다. 이에 통합 대응 체계 마련과 직권 조사 권한이 필요하다는 목소리가 나오고 있다.

‘24시간 대응·3중 방어·금융사 책임 법제화‘ 추진 9월부터 통합대응단 가동, 5개월 특별단속 정부는…

SKT, 구글·LG유플러스 등 사례와 비교해 ‘불합리한 제재‘ 주장 SK텔레콤(대표 유영상, 이하 SKT)은…

2300만명 개인정보 유출·관리 소홀 지적 SKT “소명 반영 안 돼 유감, 의결서…
End of content
End of content