
시큐리티스코어카드, AI 공급업체 계약 시 보안 점검 사항 제시
시큐리티스코어카드(SecurityScorecard)는 기업이 인공지능(AI) 공급업체를 선정할 때 데이터의 학습 활용 여부와 보유 기간, 기술 역량 등을 점검해야 한다는 내용의 ‘AI 벤더 위험 관리(How to Manage AI Vendor Risk)’ 가이드라인을 국내에 소개했다고 19일 밝혔다.
시큐리티스코어카드(SecurityScorecard)는 기업이 인공지능(AI) 공급업체를 선정할 때 데이터의 학습 활용 여부와 보유 기간, 기술 역량 등을 점검해야 한다는 내용의 ‘AI 벤더 위험 관리(How to Manage AI Vendor Risk)’ 가이드라인을 국내에 소개했다고 19일 밝혔다.
한국인터넷진흥원(KISA)이 공공기관의 업무시스템에 ‘국가망보안체계(N2SF)’를 적용한 실증 사례집을 13일 공개했다. 이번 사례집에서 KISA는 N2SF의 개념과 방법론을 설명하는 데 그치지 않고, 정보 서비스 모델별로 실제 공공 업무 시스템에 어떻게 N2SF를 적용하는 지를 제시했다. 구체적으로는 ▲인터넷 단말의 업무 활용성 제고 ▲업무 환경에서 생성형 인공지능(AI) 활용 ▲외부 클라우드 활용 업무 협업 체계 ▲업무 단말의 인터넷 이용 ▲공공 데이터의 외부 AI 융합 ▲클라우드 기반 통합문서체계 등 6개 모델을 중심으로 실증 결과를 소개했다.
개인정보보호위원회(이하 개인정보위)는 인공지능(AI) 전환 확산에 맞춰 ‘가명정보 처리 가이드라인’을 전면 개정하고, 가명정보 처리 위험성을 활용 주체와 처리 환경을 기준으로 판단하는 ‘위험도 기반’ 체계를 마련했다고 31일 밝혔다. 아울러 복잡한 검토 절차와 서류 부담을 줄이고, AI 개발에 필요한 반복 활용과 처리기간 설정 기준도 현실에 맞게 손질했다.
통신·항법·기상·물류·군사까지 우리의 일상은 우주 인프라에 깊이 의존하고 있다. 하지만 위성과 지상국, 통신 링크는 동시에 새로운 사이버 공격의 표적이 되고 있다. 국가정보원은 지난 9일 ‘우주시스템 사이버보안 가이드라인‘을 정식 배포했다. 국정원은 같은 날 열린 ‘사이버 서밋 코리아 2025(CSK 2025)’ 행사에서 가이드라인 공개 사실을 처음으로 발표했다.
“국내 핀테크 기업은 혁신금융서비스(금융 규제 샌드박스) 신청과 인공지능(AI) 사업 추진 시 데이터…
소프트웨어(SW) 보안 취약점을 노리는 SW 공급망 위협을 막기 위해 정부가 가이드라인을 마련했다….
아무리 사이버 위협 대응에 심혈을 기울인다고 해도 보이지 않는 위협을 찾아내지 못하면…
한국형 ‘제로트러스트(Zerotrust)’ 구현을 위한 가이드라인이 나온 가운데 이제는 구체적인 도입 방안을 고민해야…
정부가 별도의 컨설팅 조직을 꾸리는 등 생성 인공지능(AI) 발전에 따른 개인정보 침해에…
안녕하세요. IT 달린다 세 번째 시간. 이진호입니다. 오늘 원래 날씨가 안 좋을…
한국형 제로트러스트(Zerotrust) 가이드라인이 공개된 가운데 실제 현장 적용 방안에 관심이 쏠린다. 개념과…
한국형 제로트러스트(ZeroTrust)가 본격적인 발걸음을 내딛는다. 현장 적용 방안을 담은 가이드라인이 베일을 벗었다….
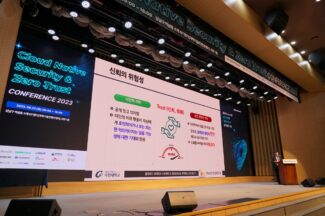
한국형 제로트러스트 가이드라인 공개가 얼마 남지 않은 모습이다. 앞서 해외에서 정립된 제로트러스트…
기업이 근로자의 근무 태도를 체크하기 위해 CCTV 등을 설치하는 경우 근로자 의견을…
국내 산업 보안에 적용될 제로트러스트(ZeroTrust) 가이드라인이 당초 계획보다 다소 늦게 공개될 전망이다….
End of content
End of content