
G마켓, 셀러 지원 확대…신규 딜·AI 판매 관리 기능 도입 추진
G마켓이 입점 판매자(셀러)를 대상으로 신규 할인 행사와 인공지능(AI) 기반 판매 관리 기능을 도입하는 등 지원을 확대한다.
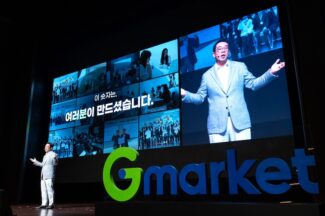
G마켓이 입점 판매자(셀러)를 대상으로 신규 할인 행사와 인공지능(AI) 기반 판매 관리 기능을 도입하는 등 지원을 확대한다.
수세, 국가철도공단 인프라 현대화 지원
SSG닷컴의 유료 멤버십 ‘쓱7클럽’ 티빙형 가입자가 출시 첫 달 대비 3배로 늘어난 것으로 나타났다.
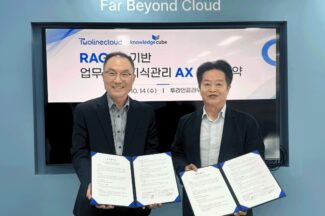
투라인클라우드는 날리지큐브와 기업 업무포털 및 지식관리 분야의 인공지능 전환(AX) 공동사업을 추진하기 위한 업무협약(MOU)을 14일 서울 투라인클라우드 본사에서 체결했다고 15일 밝혔다.
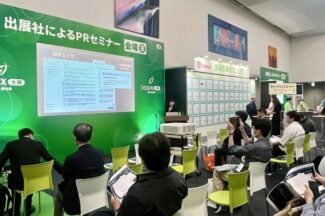
AI 기업 무하유는 제9회 ‘EDIX 오사카 교육종합전’에 참가해 일본어 표절·AI·가짜 출처 검사 서비스 ‘카피모니터’를 선보였다고 15일 밝혔다. 행사는 13일부터 15일까지 일본 오사카에서 열렸다.
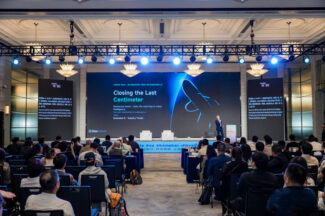
현대모비스가 북미 실리콘밸리에 이어 아시아 시장으로 글로벌 오픈이노베이션 전략을 확대한다. 로보틱스와 반도체 등 신규 사업 분야에서 혁신기술을 보유한 우수 협력사를 조기에 발굴하고 기술 개발과 투자 기회를 선점하려는 목적이다.
AI 바이오 플랫폼 기업 히츠는 183억 원 규모의 시리즈B 투자 유치를 완료했다고 15일 밝혔다. 이로써 히츠의 누적 투자 유치액은 286억원에 달하게 됐다.
파이오링크(대표 조영철)는 자체 개발한 사이버 위협 관리 플랫폼 ‘블루헌터(BlueHunter)’를 활용해 기존에 알려지지 않은 오픈소스 소프트웨어 취약점 28건을 발견했다고 15일 밝혔다. 이 가운데 2건에는 국제 공통 취약점 식별번호(CVE)가 할당됐으며 관련 정보는 오는 12월 공식 공개할 예정이다.
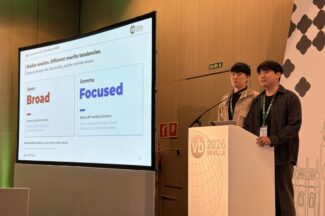
샌즈랩(대표 김기홍)은 생성형 인공지능(AI)이 변형한 악성코드에서 모델별로 반복되는 특징을 확인하고 이를 변종 추적에 활용하는 연구 결과를 공개했다고 15일 밝혔다. 전찬빈·임승범 샌즈랩 선임연구원은 14일(현지시간) 스페인 세비야에서 열린 국제 보안 콘퍼런스 ‘바이러스블러틴 2026(Virus Bulletin 2026)’에서 연구 내용을 발표했다.
라온시큐어(대표 이순형·이정아)는 피지컬 인공지능(AI) 로봇과 에이전트의 신원·권한을 검증하는 기술을 개발한다고 15일 밝혔다. 과학기술정보통신부와 정보통신산업진흥원이 지원하는 ‘협업지능 시스템을 위한 피지컬AI 기반 다중계층 보안기술 개발 과제’의 주관기관으로 선정된 데 따른 것이다.
티오리(대표 박세준)는 인공지능(AI) 보안 도구 ‘아르텍스(ARTEX)’를 검증하는 실험에서 안전장치를 활성화한 상태에서도 실험용 데이터가 삭제되는 현상을 확인했다고 15일 밝혔다. 티오리는 아르텍스 등 AI 보안 도구의 동작 방식과 자체 실험 결과, 대응 방안을 담은 백서를 발간했다.
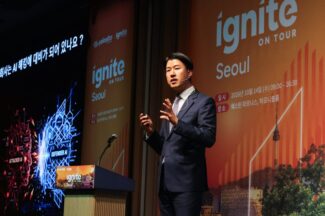
팔로알토네트웍스(한국 대표 박상규)는 인공지능(AI)을 활용한 공격의 속도에 대응하려면 네트워크와 보안 운영, 신원·접근권한을 아우르는 통합 보안 체계가 필요하다고 14일 밝혔다. 팔로알토네트웍스는 이날 서울 강남구 웨스틴 파르나스에서 ‘이그나이트 온 투어 서울’을 열고 AI 시대의 보안 전략을 제시했다.
금융권에서 잇따라 발생한 침해사고와 관련해 디지털자산거래소 고팍스 운영사 스트리미에서도 일부 고객 계정에 대한 비정상 접근 시도가 확인됐다. 접근 시도가 발생한 계정은 한 자릿수로, 현재까지 자산 피해는 없는 것으로 파악됐다.
펄어비스는 검은사막 PvP 콘텐츠 ‘솔라레의 창’ 신규 정규 시즌을 오는 12월 9일까지 진행한다고 14일 밝혔다.
컴투스 MMORPG ‘제우스: 오만의 신’에 신규 길드 전투 콘텐츠 ‘공성전’을 추가했다고 14일 밝혔다.
End of content
End of content