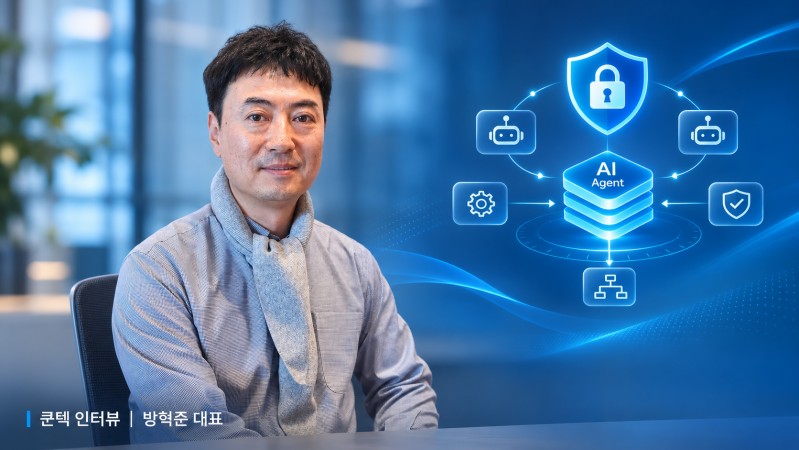
쿤텍 “AI 에이전트 보안, 전주기 연결해 대응 시간 줄여야”
◈ [웨비나] AI 투자의 ROI, 모아야 보입니다: 흩어진 AI를 자산으로 바꾸는 측정 가능한 에이전트 전략
일시 : 2026년 12월 2일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
[바이라인네트워크 기획 시리즈 / AI 에이전트 플랫폼⑰]
기업의 AI 에이전트 도입은 짧다면 짧고, 길다면 긴 여정이다. 그리고 완주하기 힘든 여정이기도 하다. 출발선을 긋는 것부터 힘들고, 목표 지점을 잡는 것도 힘들다. AI 에이전트 여정에 존재하는 어려움은 무엇이고, 어떻게 여정을 계획해야 하며, 또 어떻게 여정을 진행할 것인가. 많은 질문이 시중을 뒤엎고 있다. 현재 AI 에이전트 프로젝트에서 발견되는 공통의 문제점과 그 해결 방안, 기술적 논쟁을 분석하고, 현재와 앞으로 AI 사업자의 시장 경쟁 양상을 전망해본다.
기업이 인공지능(AI) 에이전트를 도입할 때는 어떤 모델과 도구를 사용하는지를 알아야 한다. 만약 기업이 보유한 서버와 소프트웨어조차 정확히 파악하지 못한다면 AI 에이전트의 위험을 관리하기는 더 어려워진다. 어떤 시스템에 문제가 있는지 알아야 취약점을 찾아 대응할 수 있기 때문이다.
융합 보안 전문기업 쿤텍의 방혁준 대표는 “기존의 보안과 같이 AI 에이전트에서도 ‘자산 가시화’를 보안의 출발점으로 삼아야 한다”고 강조했다. 먼저 기업의 하드웨어와 소프트웨어, AI 모델과 에이전트를 식별하고, 이후에 실제 실행 과정에서 발생하는 위협을 탐지·차단하는 체계를 구축해야 한다는 것이다.
방 대표는 “AI 에이전트 플랫폼을 안전하게 만들기 위해서는 AI의 전주기를 얼마나 상세하게 볼 수 있는지가 중요하다”며 “이건 ‘가시화의 해상도’를 높이는 것”이라고 설명했다. 그는 “자산을 파악하는 데 걸리는 시간부터 위협 탐지와 대응에 필요한 시간까지 줄이는 것이 쿤텍의 AI 보안 기술의 핵심 방향”이라고 밝혔다. 개별 보안 제품을 연결해 탐지 결과와 대응 절차를 공유하고, 반복적인 판단은 AI로 자동화하겠다는 구상이다.
AI가 어디에 있는지, 무엇으로 구성됐는지 알아야
쿤텍은 기존의 소프트웨어 공급망 보안과 산업제어시스템(OT) 보안 사업에서 확보한 자산 식별 기술을 ‘AI 전주기 보안’으로 확대하고 있다. 기업의 보안 자산을 파악하려면 먼저 어떤 서버와 PC, 네트워크 장비가 연결돼 있는지 알아야 한다. 또한 각 장비에서 어떤 소프트웨어가 실행되고 있고, 그 안에 어떤 구성요소가 포함돼 있는지도 알아야 한다.
방 대표는 이를 ‘가시화의 해상도’를 높이는 작업이라고 표현했다. 대표적인 기술은 소프트웨어 자재명세서(SBOM)다. SBOM은 하나의 소프트웨어를 구성하는 프로그램과 라이브러리, 버전 등을 기록한 목록이다. 특정 구성요소에서 취약점이 발견되면 해당 프로그램을 사용하는 시스템을 찾아 대응하는 데 활용할 수 있다. 쿤텍은 여기에 실제 운영 중인 시스템의 구성요소를 확인하는 운영 자재명세서(OBOM) 개념도 적용하고 있다. 개발하거나 반입하는 단계의 목록뿐 아니라 현재 실행 환경에서 사용 중인 소프트웨어까지 파악하겠다는 것이다.
AI 모델과 관련 구성요소는 ‘AI 자재명세서(AI-BOM)’로 관리한다. 어떤 모델이 사용되고 있으며 해당 모델이 어디에서 왔는지, 라이선스와 보안 위험은 무엇인지 확인하는 방식이다. 쿤텍의 공급망 보안 솔루션 ‘이지즈(AEZIZ)’는 기존 SBOM 관리 기능을 AI-BOM 영역으로 확대했다. 회사에 따르면 AI 모델의 출처와 라이선스, 위험한 파일 형식 등을 점검하고 에이전트가 연결한 도구와 권한을 확인하는 기능도 개발했다.
방 대표는 “자산 식별과 구성요소 분석을 연결하면 새로운 취약점이 발견됐을 때 영향을 받는 시스템을 더 빠르게 찾을 수 있다”고 설명했다.
정상 도구 악용한 행동도 막아야
AI 모델과 에이전트를 식별했다고 해서 보안 문제가 다 해결되는 것은 아니다. 기업이 도입을 허용한 에이전트도 실제 업무에서 잘못된 행동을 할 수 있다. AI 에이전트는 외부 데이터를 읽고 다른 프로그램을 호출하며 업무를 수행한다. 문제는 악의적인 지시가 외부 문서나 데이터에 숨겨져 있을 때다.
예를 들어 채용 담당 AI가 입사지원서에 숨겨진 지시를 정상적인 업무 명령으로 받아들인다면 평가 결과가 왜곡될 수 있다. 이를 ‘간접 프롬프트 인젝션’이라고 한다. AI가 읽는 자료에 악성 명령을 넣어 본래 지시와 다른 행동을 유도하는 공격이다.
방 대표는 “AI 에이전트가 정상적인 계정과 ‘애플리케이션 프로그래밍 인터페이스(API)’를 사용하더라도 위험한 작업을 수행할 수 있다”고 지적했다. 기존 인증이나 네트워크 접근통제만으로는 AI 에이전트의 행동이 업무 목적에 맞는지 판단하기 어렵다는 설명이다.
쿤텍은 이러한 문제에 대응하기 위해 AI 에이전트 보안 플랫폼 ‘애쉬(ASH)’를 개발했다. 애쉬는 에이전트가 판단한 작업을 실제로 실행하기 전에 보안 정책과 비교해 허용 여부를 결정하도록 설계한 기술이다.
예를 들어 특정 업무를 수행하던 에이전트가 고객정보를 외부 시스템으로 전송하려 한다면 해당 도구 호출의 목적과 권한을 확인한다. 정책에 따라 실행을 허용하거나 차단하고, 추가 확인이 필요한 경우 사람에게 승인을 요청하는 구조다. 여기에 더해 쿤텍은 에이전트가 참조한 정보와 실행하려는 행동을 함께 분석하고, 판단 결과를 기록으로 남기는 기능도 개발 중이다.
방 대표는 “애쉬는 현재 실증과 초기 사업화 단계에 있다”며 “실행 통제 기술과 기업 전체의 AI 자산을 통합 관리하는 기능은 단계적으로 고도화하고 있다”고 강조했다.
민감한 데이터는 원본을 넘기지 않고 활용
AI 에이전트 보안에서 또 다른 문제는 ‘안전한 데이터 활용’이다. 기업이 외부 AI 서비스를 이용하거나 다른 기관과 AI를 공동 개발하려면 필요한 데이터를 제공해야 한다. 그러나 개인정보와 기업 기밀이 포함된 원본 데이터를 외부로 전달하기는 어렵다. 데이터를 한 번 제공하면 이후의 통제는 거의 불가능하다. 방 대표는 “이러한 문제를 해결하려면 데이터 자체를 넘기는 대신 필요한 데이터만 전달할 수 있는 연산 방식이 필요하다”고 설명했다.
쿤텍의 데이터 보호 플랫폼 ‘넥사(NEXA)’는 하드웨어 기반 신뢰실행환경(TEE)을 활용한다. TEE는 일반 프로그램과 분리된 영역에서 데이터를 처리하도록 설계한 보안 기술이다. 넥사는 데이터 원본을 외부에 직접 제공하지 않고 별도로 보호된 실행 환경에서 사전에 합의한 계산이나 분석 작업을 수행한다.
쿤텍은 서울대학교 연구진의 기술을 기반으로 개발한 프리비브리지(PrivyBridge)를 넥사에 적용했다. 데이터 보유자가 원본을 직접 넘기지 않고도 AI 기업이 필요한 연산 결과를 활용할 수 있도록 설계했다는 설명이다. 예를 들어 의료기관과 AI 개발사가 데이터를 이용해 공동 연구를 수행할 때 데이터 원본에 대한 직접 접근을 제한하면서 정해진 분석을 수행하는 방식으로 활용할 수 있다. 방 대표는 “가치가 높은 데이터일수록 외부 제공에 따른 유출 위험과 책임 부담이 크다”며 “AI 활용을 확대하려면 데이터를 제공하는 기관이 통제권을 유지할 수 있는 기술이 필요하다”고 말했다. 넥사는 현재 개념검증(PoC)과 초기 사업화가 진행 중이다. 방 대표는 공공기관 등을 대상으로 도입을 논의하고 있다고 했다.
개별 보안 제품 연결하고 대응 판단은 자동화
쿤텍이 궁극적으로 추진하는 AI 에이전트 보안의 방향은 ‘자산 식별과 취약점 분석, 위협 탐지, 사고 대응을 하나의 흐름으로 연결하는 것’이다.
방 대표는 “솔루션들끼리 서로 데이터와 워크플로가 연동돼야 한다”고 강조했다. 보안 제품마다 수집한 정보를 별도로 관리하면 위협이 발견되더라도 다른 시스템의 대응으로 이어지기 어렵다는 설명이다. 이를 위해 쿤텍은 세 가지 시간을 핵심 지표로 삼고 있다. 자산과 위험을 확인하는 데 걸리는 ‘평균 가시화 시간(MTTV)’, ‘위협을 발견하는 평균 탐지 시간(MTTD)’, ‘사고를 해결하는 평균 대응 시간(MTTR)’이다.
예를 들어 새로운 취약점이 공개되면 먼저 영향을 받는 소프트웨어와 시스템을 찾아야 한다. 이후 해당 취약점이 실제 공격에 악용되는지 탐지하고 필요한 차단이나 수정 작업으로 연결해야 한다. 방 대표는 “이 과정에서 데이터와 업무 절차를 연동하고 AI를 이용해 의사결정 일부를 자동화할 필요가 있다”고 설명했다. 다만 그는 “모든 판단을 AI에 맡겨서는 안 된다”고도 덧붙였다.
AI 에이전트의 자율적인 실행 범위에 따라 사람이 직접 개입하는 ‘휴먼 인 더 루프(Human-in-the-Loop)’, 사람이 실행 상황을 감독하는 ‘휴먼 온 더 루프(Human-on-the-Loop)’, 사전에 정한 범위 안에서 AI가 사람의 개입 없이 처리하는 ‘휴먼 아웃 오브 더 루프(Human-out-of-the-Loop)’ 방식을 구분해야 한다는 것이다. 실제로 어느 수준까지 자동화할지는 업무의 중요성과 위험에 따라 기업이 결정해야 한다.
쿤텍은 현재 이지즈와 애쉬, 넥사를 연계하는 통합 플랫폼을 개발하고 있다. 자산과 취약점, 위협 관련 정보를 공유하고 통합 관리 화면을 제공하는 것이 목표다.
방 대표는 “기업들이 AI 에이전트를 도입할 때 아직 보안보다는 활용 방안을 마련하는 데 더 집중하고 있다”며 “실제 대규모 도입 수요가 형성되기까지는 추가적인 연구개발과 투자가 필요해 보인다”고 말했다. 이어 “AI 에이전트의 보안을 운영 단계에서 추가하는 기능으로만 생각해서는 안 된다”며 “AI 제품을 설계할 때부터 보안을 내재화하는 ‘설계 단계부터의 보안(Security by Design)’이 필요하다”고 강조했다.
[1편 AI 에이전트, 긴 여행의 시작…출발선은 어디인가 바로가기]
[2편 기업 AI 에이전트의 성공은 어떻게 이뤄질까 바로가기]
[3편 AI 에이전트의 긴 여정, 안전벨트는 준비됐나 바로가기]
[4편 미래의 AI 에이전트 플랫폼은 어디로 흘러갈까 바로가기]
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [레노버 스페셜리포트] 합리적인 선택, 신뢰할 수 있는 스토리지
급증하는 기업 데이터, 성능과 보안은 강화하고 운영 비용은 줄일 수 있을까요?
ThinkSystem 스토리지 시리즈 비교, 랜섬웨어 보호·복구 기능을 eBook으로 확인하세요.