잇단 정보유출에 ISMS-P 인증 실효성 또 도마
정보보호 및 개인정보보호 관리체계(ISMS-P) 인증을 받은 기업에서 개인정보 유출사고가 잇따르면서 인증제도의 실효성이 지난해에 이어 올해 국정감사에서도 도마에 올랐다. ISMS-P 인증이 침해사고를 막아주는 보증은 아니지만, 기업이 일정 수준의 보안관리 체계를 갖추고 운영하는지를 확인하는 제도인 만큼 인증 이후에도 해당 체계가 제대로 유지되고 있는지, 사후심사가 실제 보안 위험을 충분히 검증하고 있는지를 놓고 문제 제기가 이어지고 있다.
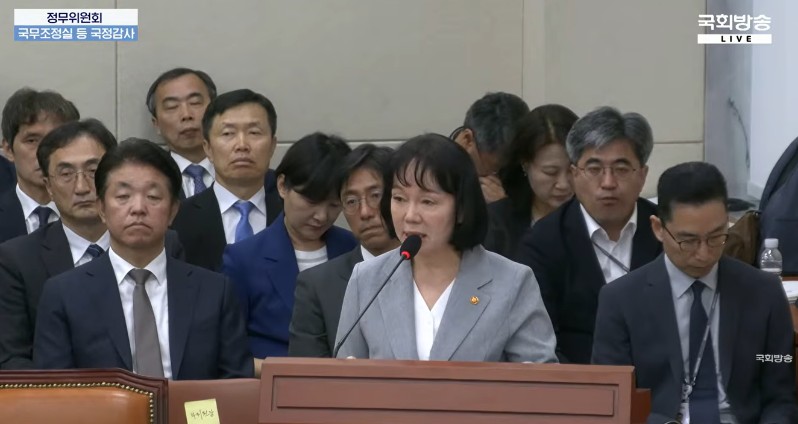
13일 국회 정무위원회의 개인정보보호위원회(이하 개인정보위) 국정감사에서는 정보보호 및 개인정보보호 관리체계(ISMS-P) 인증기업의 잇단 유출사고와 사후관리 문제가 쟁점으로 다뤄졌다. 개인정보위는 인증 심사의 한계를 인정하고 현장 중심의 기술 검증을 강화하는 한편, 인증 취득에 따른 과징금 감경 폭도 줄이겠다는 방침을 밝혔다.
인증 기업에서도 유출사고 반복, 사후관리 실효성 도마
최은석 국민의힘 의원은 KT·GS리테일·쿠팡 등 ISMS-P 인증을 받은 기업에서 개인정보 유출사고가 잇따른 점을 지적했다. 기업들이 인증을 취득한 이후에도 개인정보 보호조치를 제대로 이행하고 있는지 의문이라는 것이다.
특히 그는 인증기업에서 사고가 반복되는데도 인증 취득이 과징금 감경 사유로 활용된다는 점을 문제 삼았다. 최 의원은 “기업들이 개인정보 보호 수준을 높이기보다 과징금 감경을 목적으로 인증을 취득하는 것 아니냐”는 의문을 제기하며, “인증 대상을 확대하기에 앞서 기존 제도의 실효성부터 검증해야 한다”고 주장했다.
이에 송경희 개인정보위원장은 “인증 자체가 침해사고가 발생하지 않는다는 보증은 아니다”라고 설명했다. 다만 인증 항목에서 문제가 발생했다면 현장 심사가 충분하지 않았을 가능성이 있다는 점은 인정했다.
ISMS-P는 기업이나 기관이 정보보호 및 개인정보보호 관리체계를 구축하고 관련 보호조치를 적절히 운영하는지 심사하는 제도다. 인증 유효기간은 3년이며, 인증 이후에도 관리체계가 지속적으로 유지되고 있는지 확인하기 위해 매년 1회 이상 사후심사를 받도록 규정하고 있다.
문제는 인증 취득 당시의 보안 수준이 이후에도 그대로 유지되는 것은 아니라는 점이다. 기업이 서비스를 추가하거나 시스템을 변경하고 외부 클라우드와 연계하는 과정에서 새로운 보안 위험이 생길 수 있다. 인증을 받았더라도 지속적인 취약점 점검과 개선 조치가 필요한 이유다.
또한 인증은 정해진 범위의 시스템과 업무를 대상으로 이뤄진다. 따라서 유출사고가 발생했다는 사실만으로 해당 시스템이 인증심사에서 누락됐거나 심사가 부실했다고 단정할 수는 없다. 사고가 발생한 자산이 인증 범위에 포함됐는지, 관련 보호조치가 심사 당시와 사고 시점에 어떻게 운영됐는지 확인해야 한다.
현장 기술심사 강화, 인증 이후 보안 수준 검증이 관건
개인정보위는 기존 ISMS-P 인증제도의 한계를 보완하기 위해 심사 방식을 개선하고 있다. 정부는 지난 4월 ISMS·ISMS-P 인증제 실효성 강화 방안을 발표했다. 기존의 서류와 표본 중심 심사에서 벗어나 실제 시스템을 대상으로 취약점 진단과 소스코드 분석, 모의 침투 테스트 등 기술 검증을 확대하는 내용이다.
특히 외부 인터넷에 연결된 서버와 클라우드 자산 등을 인증 범위에 포함해 관리 사각지대를 줄이고, 통신사와 대형 플랫폼처럼 개인정보 유출 시 파급력이 큰 기업에는 강화된 심사 기준을 적용할 계획이다.
인증 기준도 기업의 규모와 위험 수준에 따라 강화·표준·간편 등 3단계로 차등화한다. 인증 이후 중대한 보안사고가 발생하거나 개선 권고를 이행하지 않는 경우에는 인증 취소를 추진하는 등 사후관리도 강화할 방침이다.
이를 구체화하기 위해 개인정보위는 지난 9월 16일 개인정보보호법 시행령 개정안을 입법예고했다. 개정안에는 서면·현장심사 병행과 전문 기술인력의 취약점 점검, 개인정보 처리규모에 따른 인증기준 차등 적용 근거 등이 담겼다. 입법예고는 오는 26일까지 진행되며, 구체적인 시행 시점은 개정 절차를 거쳐 확정된다.
별도로 지난 3월 개정된 개인정보보호법에 따라 공공·민간 주요 개인정보처리자의 ISMS-P 인증 의무화는 2027년 7월 1일부터 시행될 예정이다. 인증 취득에 필요한 예산과 준비기간을 고려한 조치로, 의무화 대상의 구체적인 기준은 시행령을 통해 마련된다.
송경희 개인정보위원장은 이번 국감에서 현장 심사 강화와 과징금 감경 축소 방침을 재확인했다. 인증 취득에 따른 과징금 감경 상한은 지난 9월 11일부터 기존 50%에서 30%로 축소됐다. 다만 현장 기술심사를 확대하는 것만으로 인증제도의 실효성이 확보되는 것은 아니다. 심사에서 발견된 취약점이 실제로 개선됐는지, 인증 이후 변경된 시스템과 신규 서비스까지 관리 대상에 포함됐는지 지속적으로 확인하는 체계가 뒷받침돼야 할 것으로 보인다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료