인섹시큐리티 “N2SF의 크로스도메인 보안, 옵스왓 단일 플랫폼으로 구현”
옵스왓(OPSWAT)의 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐츠 무해화(CDR)’ 기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
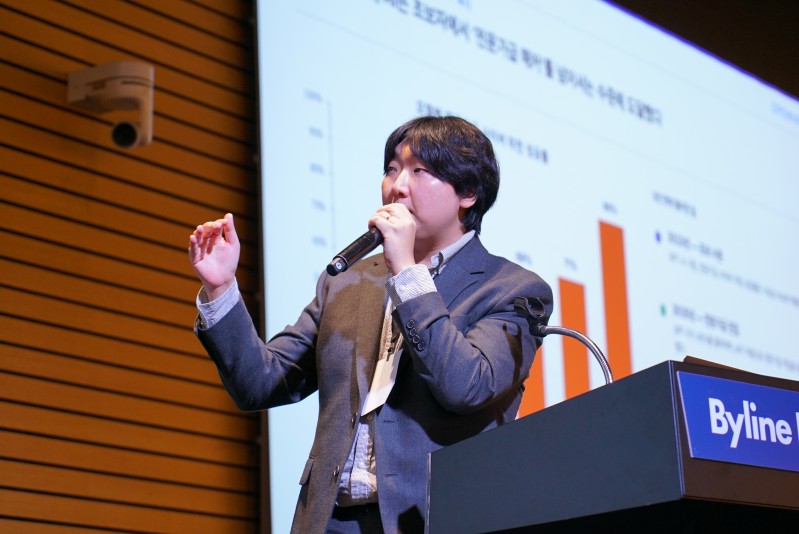
채준혁 인섹시큐리티 팀장은 22일 서울 여의도 FKI타워 컨퍼런스센터에서 바이라인네트워크가 개최한 ‘금융 테크 컨퍼런스 2026’에서 N2SF 환경에서의 파일 보안 구현 방안을 소개했다.
N2SF는 공공기관의 데이터와 시스템을 기밀(C), 민감(S), 공개(O) 등급으로 구분하고 중요도에 따라 보안 통제 강도를 달리하는 보안 체계다. N2SF가 요구하는 여러 보안통제 항목 가운데 크로스도메인 보안에는 서로 다른 등급의 시스템 사이를 오가는 파일을 검사하고 통제하는 기술이 포함된다. 인섹시큐리티는 이날 이 영역을 옵스왓의 메타디펜더 플랫폼으로 구현하는 방안을 소개했다.
데이터 다이오드부터 CDR까지 하나의 플랫폼으로
인섹시큐리티는 크로스도메인 영역에서 데이터 다이오드와 악성코드 검사, 파일 유형 검증, CDR 등을 각각 다른 제품으로 구성하기보다, 옵스왓 메타디펜더 플랫폼에서 하나의 보안 파이프라인으로 운영하는 방식을 제안했다.
일방향 전송에는 ‘메타디펜더 옵티컬 다이오드(MetaDefender Optical Diode)’, 악성코드 검사에는 ‘메타디펜더 코어(MetaDefender Core)’와 ‘메타스캔 멀티스캐닝(Metascan Multiscanning)’, 콘텐츠 무해화에는 ‘딥 CDR(Deep CDR)’, 파일 유형과 전송 정책에는 파일 유형 검증 기능을 적용할 수 있다.
채 팀장은 “데이터 다이오드와 악성코드 검사, CDR, 파일 정책 등을 각각 다른 제조사 제품으로 구성하면 제품 간 연동 개발과 장애 대응이 복잡해질 수 있다”고 설명했다.
예를 들어 파일 전송 과정에서 특정 장비에 문제가 발생하면 여러 관리 콘솔과 로그를 확인하면서 어느 구간에서 장애가 발생했는지 찾아야 한다. 한 제품의 버전이나 정책이 바뀌면 다른 제품과의 연동도 다시 손봐야 할 수 있다.
채 팀장은 “여러 제조사의 제품을 함께 쓰면 장애 대응과 원인 파악이 늦어지고, 연동 개발에도 추가 비용이 든다”고 설명했다. 이어 “정책이나 로직을 바꿀 때마다 각 제품을 다시 맞춰야 하는 점도 부담”이라며 “메타디펜더는 이를 하나의 플랫폼에 묶어 관리 부담을 줄여 준다”고 강조했다.
일시 : 2026년 9월 30일 (수) 14:00 ~ 15:00
장소 : 온라인 웨비나
30개 이상 백신 엔진으로 파일 동시 검사
또 하나의 메타디펜더의 주요 기능 중 하나는 이동하는 파일 내의 악성코드를 찾아주는 ‘멀티스캐닝(Multiscanning)’이다. 멀티스캐닝은 하나의 백신 엔진에 의존하지 않고 여러 상용 안티바이러스(AV) 엔진으로 파일을 동시에 검사하는 방식을 말한다.
메타스캔 멀티스캐닝은 30개 이상의 AV 엔진을 병렬로 활용할 수 있다. 한 엔진이 놓친 악성코드를 다른 엔진에서 탐지해 검사 범위를 넓히는 방식이다. 인터넷과 연결하지 않은 온프레미스 환경에서도 구축할 수 있다.
인섹시큐리티에 따르면, 옵스왓의 멀티스캐닝은 하나의 악성 파일을 30개 이상의 엔진으로 검사해 446밀리초(ms) 만에 결과를 내기도 했다. 옵스왓 성능 분석에서는 상위 1만개 위협을 기준으로 4개 엔진 구성의 탐지율이 87.3%, 12개는 92.3%, 20개는 96.4%, 최대 엔진 구성은 99.2%로 나타났다. 엔진 수를 늘려 서로 다른 백신의 탐지 영역을 겹치는 방식이다.
채 팀장은 “하나의 백신에서 탐지하지 못한 악성코드를 다른 엔진이 탐지할 수 있어 서로 상호 보완할 수 있다”고 설명했다.
CDR만으로는 실행파일·스크립트까지 처리 못해
인섹시큐리티는 N2SF에서 말하는 크로스도메인 영역의 보안 통제항목을 충족하기 위해서는 악성코드 검사와 CDR을 함께 적용해야 한다는 점도 강조했다. CDR은 파일 안에 포함된 매크로나 스크립트, 임베디드 객체처럼 공격에 악용될 수 있는 요소를 제거한 뒤 안전한 콘텐츠를 다시 조합하는 기술이다.
옵스왓의 딥 CDR은 파일을 잠재적인 위협으로 보고 문서 안의 위험 요소를 제거한 뒤 안전한 파일로 다시 구성한다. 200종 이상의 파일 형식을 지원하며 한글(HWP), EGG 등 국내에서 사용하는 일부 파일 형식도 처리할 수 있다.
다만 CDR만으로 모든 유형의 위협을 처리할 수 있는 것은 아니다. EXE·DLL 같은 실행파일과 JS·PS1·VBS 등 스크립트는 CDR의 재구성 대상이 아니기 때문이다.
채 팀장은 “CDR만 이용해서는 악성코드를 100% 차단할 수 없다”며 “실행파일이나 스크립트는 CDR 처리가 안 되기 때문에 악성코드를 검사하고 차단할 수 있는 기술을 같이 활용해야 한다”고 말했다.
패치·설치 파일, 반입 전 취약점까지 검사
메타디펜더는 악성코드뿐 아니라 파일에 포함된 알려진 취약점도 검사한다. ‘파일 기반 취약점 평가(File-Based Vulnerability Assessment)’는 실행파일과 설치파일, 라이브러리를 실제 시스템에 설치하기 전에 분석해 알려진 ‘공통 취약점 및 노출(CVE)’을 찾아내는 기술이다.
금융사의 핵심 업무 서버에 운영체제(OS) 패치나 외부 업체가 제공한 설치파일을 반입하는 경우에도 활용이 가능하다. 파일이 악성코드로 판정되지 않더라도 취약한 라이브러리나 소프트웨어 구성요소를 포함하고 있는지 사전에 확인하는 방식이다.
CDR로 처리하기 어려운 실행파일은 에뮬레이션 기반 샌드박스와 취약점 검사 등을 통해 별도로 확인할 수 있다.
반출 파일은 DLP로 민감정보 확인
높은 보안 등급에서 외부로 파일을 내보낼 때는 데이터유출방지(DLP) 기능을 적용할 수 있다. 옵스왓의 ‘프로액티브 DLP(Proactive DLP)’는 파일 안의 개인정보와 금융정보, 의료정보, 기밀정보 등 민감정보를 탐지한다.
인공지능(AI) 모델로 비정형 텍스트를 분류하고 125종 이상의 파일에서 민감정보를 찾아 마스킹할 수 있다. 이미지 안에 포함된 문자도 광학문자인식(OCR)을 이용해 확인한다.
예를 들어 민감(S) 등급의 업무 영역에서 작성한 보고서를 외부 협력사나 기관으로 보낼 때 고객 식별정보나 내부 기밀이 남아 있는지 검사한 뒤 반출하도록 구성할 수 있다.
채 팀장은 “상위 등급에서 외부로 파일이 나갈 때 기업정보와 금융정보, 개인정보, 시크릿 정보가 없는지 확인해 안전한 파일만 외부로 반출하도록 구성할 수 있다”고 설명했다.
USB도 N2SF 파일 통제 대상
이동식 저장장치를 통한 파일 반입에도 같은 구조를 적용할 수 있다. 외부 USB와 이동식 저장장치를 ‘메타디펜더 키오스크(MetaDefender Kiosk)’에서 검사한 뒤 내부 업무 영역으로 전달한다.
유지보수 인력이 USB로 펌웨어나 점검 도구를 가져오면, 이를 중요 시스템에 바로 연결하지 않고 악성코드 검사와 CDR 등 보안 검증을 거친 뒤 반입하도록 하는 방식이다. 누가 어떤 파일을 반입하거나 반출했는지 감사 기록도 남길 수 있다.
채 팀장은 “메타디펜더 플랫폼은 고객이 필요한 보안 기능을 조합해서 사용할 수 있다”며 “멀티백신과 DLP를 사용할 수도 있고 CDR과 DLP를 조합할 수도 있어, N2SF의 크로스도메인 보안의 요구사항을 충족해준다”고 강조했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료