KISIA, ‘K-글래스윙’ 가동…보안 특파모 협력도 모색
한국정보보호산업협회(KISIA)가 인공지능(AI)을 활용한 사이버위협에 공동 대응하기 위한 ‘K-글래스윙’ 프로젝트를 가동한다. 국내 보안기업끼리 위협정보를 공유하고 국산 보안제품의 취약점을 함께 점검하는 체계를 만드는 것이 목표다. 또한 KISIA는 최근 정부가 추진하고 있는 ‘보안 특화 AI 파운데이션 모델(보안 특파모)’ 사업에도 회원사들의 데이터와 보안 전문성을 활용할 수 있도록 협회 차원에서의 협력 방안을 모색한다.
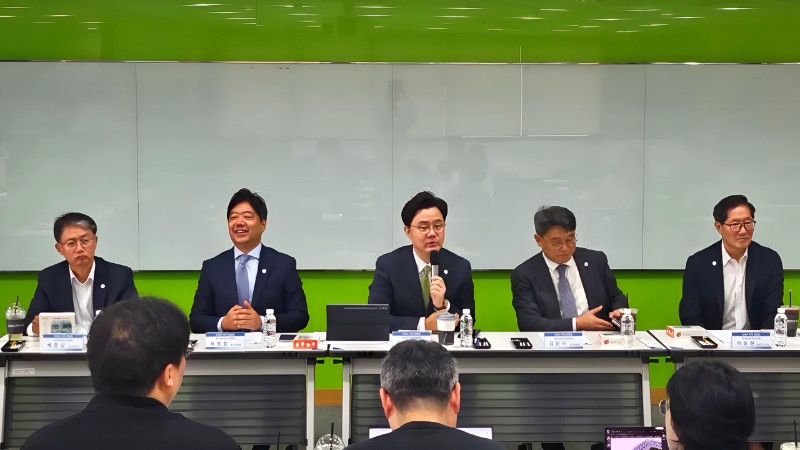
KISIA는 14일 서울 송파구에 위치한 KISIA KCA 세미나실에서 열린 기자간담회에서 ‘AI 보안 협의체의 운영 방향’과 ‘정부의 보안 특파모 사업’에 대한 산업계의 입장을 밝혔다.
K-글래스윙 ‘워킹 그룹’, 위협정보 공유하고 국산 보안제품 검증 논의
KISIA는 지난 6월 29일 K-글래스윙 관련 첫 회의를 열었다. 박찬암 스틸리언 대표가 협의체 의장을 맡았다. 현재 ‘K-글래스윙 인텔리전스’ 워킹그룹을 중심으로 세부 협력 방안을 논의하고 있다.
KISIA는 우선 국내 보안기업 사이에서 위협 인텔리전스(TI)를 공유할 수 있는 체계를 구축한다. 새로운 공격이나 취약점 정보를 기업들이 빠르게 공유해 잠재적인 위협에 선제적으로 대응하는 것이 첫 번째 목표다.
국산 정보보호 솔루션 자체의 보안성을 검증하는 체계도 마련한다. AI가 취약점을 찾아내고 공격에 활용하는 능력이 높아지면서 공격을 막는 보안제품 자체가 공격 대상이 될 가능성에도 대비해야 한다는 판단이다.
김진수 KISIA 회장(코닉글로리 대표)은 “국내 보안 솔루션에서 취약점이 발생하면 방어체계의 마지노선이 무너질 수 있다”며 “국내 기업들이 자사 제품에 내재할 수 있는 위험을 먼저 찾아 대응할 수 있는 장을 만드는 것이 중요하다”고 설명했다.
이를 위해 서로 다른 보안 기술을 가진 기업들의 협력도 추진한다. 소스코드를 분석해 취약점을 찾는 정적 애플리케이션 보안 테스트(SAST), 실제 실행 환경에서 취약점을 찾는 동적 애플리케이션 보안 테스트(DAST)를 비롯해 침투테스트와 소프트웨어 자재명세서(SBOM) 분야 기업들이 각자의 기술을 활용하는 방식이다.
이외에도 프론티어 AI를 활용한 취약점 대응과 시큐어코딩 분야까지 협력 범위를 넓히는 방안도 검토하고 있다. KISIA는 올해 하반기 협의체 논의를 거쳐 ‘K-글래스윙’의 역할과 참여 범위를 구체화한다는 계획이다.
◈ AI 해커가 움직인다, 지금 보안팀이 알아야 할 것(온라인)
일시 : 2026년 9월 15일 (화) 14:00 ~ 15:00
장소 : 온라인 웨비나
◈ 금융 테크 컨퍼런스 2026 – AI × Security × Finance
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 서울 영등포구 여의도동 여의대로 24 FKI타워 컨퍼런스센터 1층 그랜드볼룸
‘보안 특파모’ 등락 떠나 산업계 대표로 협력 모색
KISIA는 네이버클라우드 컨소시엄이 선정된 정부의 ‘보안 특파모’ 사업에도 주요 회원사를 중심으로 산업계의 참여를 확대하는 방안을 추가로 찾고 있다.
KISIA는 앞서 SKT가 구성한 컨소시엄에 합류해 협회 차원에서 사업에 지원했다. KISIA는 당시 독자 AI 파운데이션 모델을 개발하는 기업 가운데 독파모 사업 등 SK텔레콤의 기술 경쟁력을 고려해 컨소시엄 참여를 결정했다고 설명했다.
배중섭 KISIA 수석부회장은 SKT 컨소시엄 참여 배경에 대해 “340개에 달하는 회원사를 모두 컨소시엄에 참여시킬 수 없었던 만큼 참여 보안기업도 역량과 매출 규모를 기준으로 소수로 구성했었다”고 설명했다. 실제 SKT컨소시엄에는 SK쉴더스와 안랩, 이글루코퍼레이션 등 국내에서 매출 규모가 큰 보안 기업들이 이름을 올렸다.
김 회장은 “협회가 회원사 전체를 대표하기 때문에 일부 기업만을 대변할 수는 없지만, 사업 제안 단계에서 모든 회원사를 컨소시엄 명단에 포함하는 것도 현실적으로 어려웠다”며 “일단 협회가 이름을 올리면, 기업 자격으로 참여하지 못하는 기업도 간접적으로 참여의 기회를 얻을 수 있을 것으로 봤다”고 설명했다.
이어 그는 “SKT 컨소시엄 참여 당시 네이버클라우드 컨소시엄에 많은 국내 보안기업이 합류할 것이라는 점을 충분히 파악하지 못했다”고도 밝혔다. 사업 준비 과정에서 협회가 확보할 수 있는 정보에 한계가 있었다는 설명이다.
결과적으로 정부 사업의 최종 수행기관에는 네이버클라우드 컨소시엄이 선정됐다. KISIA는 이제 네이버클라우드 컨소시엄과 협력할 수 있는 방안을 찾고 있다.
김 회장은 “협회가 존재하는 이유는 특정 사업의 등락을 떠나 회원사들의 권익이 가장 우선”이라며 “네이버클라우드 컨소시엄에 협회와 회원사가 참여할 수 있는 방법을 모색할 것”이라고 말했다.
KISIA가 보안 특파모 사업에서 중요하게 보는 부분은 컨소시엄 참여 여부와 관계없이 국내 보안기업들이 축적한 데이터와 전문성을 폭넓게 활용하는 것이다.
보안기업들은 관제와 위협분석, 악성코드 분석, 취약점 진단, 침투테스트 등 각자의 사업 영역에서 서로 다른 데이터와 전문지식을 축적하고 있다. KISIA는 사업에 직접 참여하지 못한 회원사가 보유한 데이터와 분야별 전문지식도 보안 특파모 개발에 활용할 필요가 있다고 보고 있다.
배 수석부회장은 “회원사들이 보유한 정보를 어디까지 제공하고 어떤 방식으로 정제할지, 정보를 제공한 기업이 다시 무엇을 활용할 수 있을지 등을 협력 과정에서 조율할 수 있다”고 설명했다.
K-글래스윙도 국내 보안기업의 데이터와 AI 활용 역량을 높인다는 점에서 같은 방향을 향한다. 위협정보를 공유하고 보안제품의 취약점을 공동으로 분석하는 과정에서 새로운 위협과 취약점에 대응한 경험과 데이터를 쌓을 수 있기 때문이다.
김 회장은 “K-글래스윙에서 보안제품의 취약점을 공동으로 점검하고 프론티어 AI를 활용하는 경험이 쌓이면 관련 데이터도 함께 확보할 수 있다”고 설명했다. 이를 소버린 AI 기반의 보안 역량을 갖추는 과정으로 연결할 수 있다는 게 KISIA의 구상이다. KISIA는 보안 특파모 사업을 계기로 장기적으로 국내 보안산업 자체의 AI 파운데이션 모델 역량을 갖추는 것도 기대하고 있다.
이 외에도 KISIA는 국내 보안기업들이 AI와 양자내성암호(PQC) 등 새로운 보안 기술 변화에 대응할 역량도 갖추고 있다고 평가했다.
최영철 KISIA 수석부회장(SGA솔루션즈 대표)은 양자컴퓨터 공격에 대비하는 양자내성암호(PQC)와 SBOM 등을 사례로 들었다. 최 수석부회장은 “국내 기업들이 PQC와 관련해 서버부터 라이브러리까지 기술을 확보하고 있으며 정부 지원사업도 진행되고 있다”고 설명했다.
한편 KISIA는 국정원의 공급망 보안 관련 정책에 대해서는 기업에 새로운 의무를 부과하는 데 초점을 두기보다 소프트웨어 공급망의 안전성을 확보할 수 있는 관리체계를 만드는 것이 우선은 중요하다는 입장을 밝혔다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료