코헤시티 “탐지와 예방으로 부족, 복구와 복원력까지 봐야”
◈ [웨비나] AI 투자의 ROI, 모아야 보입니다: 흩어진 AI를 자산으로 바꾸는 측정 가능한 에이전트 전략
일시 : 2026년 12월 2일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
“사이버 공격의 세계는 멈추지 않으며, 에이전틱 AI 기반의 공격은 이를 더 빠르고 더 치명적으로 만들고 있다. 이제 보안은 탐지와 예방만으로 부족하고, 공격 이후의 복구와 복원력까지 통합적 관점으로 봐야 한다.”
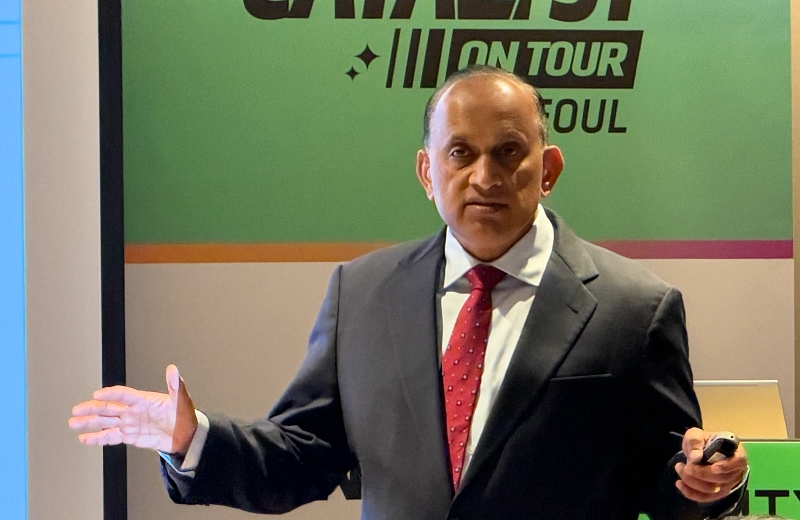
코헤시티코리아는 17일 ‘코헤시티 카탈리스트 온 투어 2026 서울’ 행사장에서 기자간담회를 열고, AI 사이버 보안 전략과 2026년 ‘코헤시티 글로벌 사이버 레질리언스 보고서’의 국내 시장 조사 결과를 발표했다.
산제이 푸넨 코헤시티 최고경영자(CEO)는 “우리 설문조사에서 사이버 복원력을 충분하다고 답한 비율은 37%에 불과했고, 첨단 AI 공격을 극복할 능력을 갖췄다고 답한 비율은 3%에 불과했다”며 상황의 심각함을 부각시켰다.
지난 12개월간 재무, 평판, 운영상의 피해 또는 고객 이탈을 초래한 중대한 사이버 공격을 적어도 1번 이상 경험했다고 답한 국내 기업은 44%에서 75%로 31%p 증가했다. 글로벌 응답 기업에서도 같은 비율이 54%에서 73%로 19%p 늘었다. 자사의 사이버 레질리언스 전략이 오늘날의 위협과 도전 과제에 충분히 대응할 수 있다고 확신한 기업은 국내 39%, 글로벌 37%에 그쳤다. 이는 양쪽 모두 전년보다 약 10%p 감소한 수치로, 사이버 레질리언스 전략을 강화하고 보완할 필요성이 커지고 있음을 보여준다.
최근 AI 해킹과 정보 유출 사고가 이어지면서 강력한 사이버 레질리언스 및 보안 체계 구축이 기업의 시급한 과제로 떠올랐다. 기업들은 침입 예방을 중시하고 사이버 레질리언스 투자를 ‘보호’ 부문에 집중하는 한편, 위협 헌팅과 위협 인텔리전스 피드 등 위협 탐지 및 조사 역량을 강화할 필요성도 인식하고 있다.
산제이 푸넨 CEO는 “오늘날 데이터 보호는 모든 워크로드를 대상으로 이뤄져야 하고, 인프라든 플랫폼이든 애플리케이션이든 전체 영역이 보호돼야 한다”며 “아이덴티티 보호의 경우 사람뿐 아니라 기계, 사람아닌 개체도 대상으로 해야 하고, 그건 에이전트일 수도 있고 일반적인 기계일 수도 있다”고 설명했다.
AI 공격이 고도화되면서 기업의 핵심 업무 데이터와 시스템뿐 아니라 이를 복구하는 제어 영역도 주요 공격 표적으로 떠오르고 있다. 이에 따라 복구 제어 영역의 보안을 강화하고, 공격이 빠르게 확산되는 상황에서도 안전하고 신속한 운영 복구 역량을 갖추는 일이 중요해지고 있다. 실제로 현재의 복구 계획이 프런티어 AI 위협에 충분히 대비돼 있다고 답한 국내 기업은 4%(글로벌 3%)에 불과했다.
그는 “코헤시티의 제품 포트폴리오는 데이터 보호, 첨단 보안 대책, AI 인사이트 도출 등 3단계로 구성돼 있다”며 “코헤시티는 압도적으로 빠른 복구 속도와 강력한 보안 대책이란 차별점과 함께 백업 데이터를 AI에 공급하는 가이아를 통해 단순한 UI와 낮은 총소유비용으로 AI를 활용하게 해준다”고 밝혔다.
그는 최소 생존 가능 기업(MVC)이란 개념을 제시했다. 이는 사이버 위기 상황에서도 핵심 업무를 유지하는 데 필요한 최소한의 서비스, 인력 및 시스템을 정의한 것이다. 그는 “MVC 구축을 위해 단순한 다섯 가지 단계의 프레임워크를 구축해 놨고, 그중에 모든 워크로드에 대한 보호, 망분리된 환경 기반의 데이터 볼트가 중요하다”고 강조했다.
사이버 위기 상황에서도 핵심 업무를 유지하는 데 필요한 최소한의 서비스, 인력 및 시스템을 정의한 ‘MVC’를 보유한 국내 기업은 43%(글로벌 61%)에 그쳤다. 또한 중대한 사이버 공격을 경험한 국내 기업의 핵심 시스템의 목표 복구 시간(RTO)은 평균 9시간(글로벌 7시간)이었지만, 실제 복구 시간은 평균 15시간(글로벌 13시간)으로 나타났다.
지난 12개월간 중대한 사이버 공격을 경험한 국내 기업들은 대응 및 복구 계획에서 중간 또는 큰 수준의 공백이 확인된 주요 의존성으로 제3자 API 및 통합(68%), 신원(ID) 및 접근 관리(66%), AI 모델, 파이프라인 또는 워크플로우 도구(64%)를 꼽았다. 복원 이후 정상적인 비즈니스 운영 재개를 중간 또는 큰 폭으로 지연시킨 요인으로는 최신 백업 이후 발생한 업무 활동과 복구 데이터 간 정합성 확보(57%), 복원된 데이터와 시스템이 깨끗하고 안전한지에 대한 불확실성(56%), 안정적인 시스템 접근을 방해한 신원 또는 접근 문제(56%)가 지목됐다.
코헤시티는 이날 행사에서 국내 제약·헬스케어 기업 안국약품과 자동차 전장 솔루션 기업 모트렉스의 ‘코헤시티 포트녹스 포 넷백업’ 도입 사례를 발표했다.
안국약품은 의약품 제조 및 품질관리 환경에서 요구되는 데이터 무결성과 안정적인 복구 역량을 강화하기 위해 본사·연구소·생산본부의 백업 데이터를 안전하게 보존하고 관리할 수 있는 체계가 필요했다. 이에 3-2-1 백업 전략을 구현해 핵심 데이터 보호와 복구 역량을 강화하고자 했다.
이를 위해 코헤시티 넷백업 및 넷백업 어플라이언스로 본사·연구소·생산본부 각 사업장의 백업을 구성하고, 이미지 복제 기능을 통해 본사와 연구소·생산본부 간 백업 데이터를 복제했다. 또한 코헤시티 포트녹스 포 넷백업을 활용해 기존 운영 환경과 분리된 클라우드 기반 소산 백업 사본도 확보했다. 이러한 구성은 백업 데이터가 랜섬웨어나 시스템 장애의 영향을 받을 위험을 낮추고, 사고 발생 시 정상 백업본을 활용한 신속한 복구를 지원한다.
모트렉스는 차량용 인포테인먼트(IVI), 디지털 클러스터, ADAS 등 미래차 분야의 기술 경쟁력을 높이고 글로벌 완성차 업체와의 파트너십을 확대하는 과정에서, 국내외 사업장에 분산된 데이터를 안정적으로 보호·복구하고 업무 연속성을 유지할 필요가 있었다.
이에 코헤시티 넷백업 어플라이언스로 본사·공장 주요 시스템의 백업·복구 체계를 구축하고, 코헤시티 포트녹스 포 넷백업을 추가 도입해 클라우드 소산 백업 사본을 별도로 보관했다. 이를 통해 랜섬웨어와 시스템 장애로 인한 데이터 손실 위험을 낮추고, 사고 발생 시 신속한 복구를 지원해 업무 중단을 최소화하고 운영 재개를 앞당길 수 있게 됐다.
이상훈 코헤시티 코리아 지사장은 “랜섬웨어 공격이 백업 인프라까지 겨냥하는 상황에서, 사이버 레질리언스는 데이터를 안전하게 보관하는 데 그치지 않고 신뢰할 수 있는 복구본을 확보하는 데서 완성된다”며 “안국약품과 모트렉스 사례는 코헤시티 넷백업으로 사업장 전반의 백업·복구 운영을 통합하고, 코헤시티 포트녹스 포 넷백업으로 운영 환경과 격리한 클라우드 백업 사본을 보관해 제약 분야의 데이터 무결성 확보부터 제조 현장의 업무 연속성 강화까지 각 산업의 요구에 대응할 수 있음을 보여준다”고 밝혔다.
글. 바이라인네트워크
<김우용 기자>yong2@byline.network
◈ [레노버 스페셜리포트] 합리적인 선택, 신뢰할 수 있는 스토리지
급증하는 기업 데이터, 성능과 보안은 강화하고 운영 비용은 줄일 수 있을까요?
ThinkSystem 스토리지 시리즈 비교, 랜섬웨어 보호·복구 기능을 eBook으로 확인하세요.