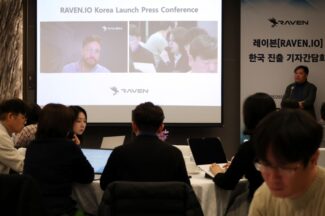
“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출
| |

“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출

“레이븐은 코드가 실행되는 모든 라이브러리에 설치된 CCTV와 같은 역할을 한다. 실행 중인 라이브러리를 식별하고, 실제 취약점 악용 공격이 발생할 경우 CVE나 보안패치가 없더라도 코드 실행은 물론 네트워크나 파일에 접근하지 못하게 하는 즉각 조치를 수행한다.” PHP2Shell, Node2Shell, Log4Shell 2.0 취약점 공개, AI 허깅페이스 침해와 국내 금융사 해킹 등과 같은 공포스러운 보안 사건 사고가 연일 이어지는 가운데 레이븐이 한국 시장 진출을 알렸다.
김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”
| |

김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”

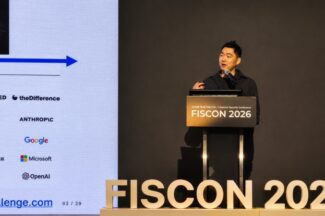
“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 이 속도에 맞게 바뀌어야 합니다.” 김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.

해커원이 본 AI 해킹의 현주소…최고 성능 모델은?
| |

해커원이 본 AI 해킹의 현주소…최고 성능 모델은?

프론티어 인공지능(AI)은 실제 해킹 현장에서 얼마나 쓸 만할까. 글로벌 버그바운티 플랫폼 해커원(HackerOne)이 AI 모델의 취약점 탐색 능력을 평가한 결과, 단일 모델은 시험 대상 취약점의 85.5%를 발견했다. 세 모델을 함께 활용하면 탐색률은 98.4%까지 높아졌다. 그러나 취약점을 찾아내는 것과 실제 공격이 가능한 지를 판단하는 것은 다른 문제였다. 

미토스 등장 반년, 프론티어 AI의 보안 능력은 얼마나 발전했나
| |

미토스 등장 반년, 프론티어 AI의 보안 능력은 얼마나 발전했나

지난 4월 앤트로픽이 ‘클로드 미토스 프리뷰’를 공개했을 때, 보안업계는 놀랐다. AI가 소프트웨어 취약점을 찾아 실제 공격 코드까지 만들었기 때문이다. 반년이 지난 지금, 오픈AI·앤트로픽·구글 등 AI 기업들은 취약점 발견과 공격 검증 능력을 높인 프론티어 모델을 앞다퉈 공개하고 있다. 최근에는 AI가 취약점을 수정하는 패치까지 작성하는 단계에 도달했다.

KISA, 백신으로 취약 소프트웨어 555만건 조치

KISA, 백신으로 취약 소프트웨어 555만건 조치

한국인터넷진흥원(KISA)은 백신업체 4곳과 운영한 ‘보안 취약점 클리닝 서비스’를 통해 올해 이용자 PC에서 발견한 취약 소프트웨어 가운데 555만건의 조치를 지원했다고 6일 밝혔다. 보안 취약점 클리닝 서비스는 PC에 설치된 소프트웨어의 보안 취약점을 찾아 취약한 프로그램을 삭제하거나 보안 패치가 적용된 최신 버전으로 업데이트하도록 안내하는 서비스다. 이용자는 별도 프로그램을 설치하지 않고 기존 백신 프로그램에서 취약점 알림을 받을 수 있다.

역설계 문턱 낮춘 AI 도구 ‘REA’, 보안 위협 키우나
| |

역설계 문턱 낮춘 AI 도구 ‘REA’, 보안 위협 키우나

인공지능(AI)을 활용한 소프트웨어 역설계 기술이 등장하면서 소스코드가 공개되지 않은 프로그램도 분석하기 쉬워지고 있다. 기존에는 전문 인력이 상당한 시간을 들여야 했던 작업을 AI가 지원하면서 취약점 탐색이나 악성 프로그램 제작에 악용될 가능성도 제기된다. 새로운 공격 기법이 등장했다기보다는 기존 공격에 필요한 시간과 비용이 줄어들 수 있다는 점에서 주목할 필요가 있다. 최근 주목받는 ‘REA(Reverse Engineer Anything)’는 AI 코딩 에이전트가 소프트웨어를 분석하도록 돕는 오픈소스 도구다. AI 에이전트를 기존 역설계 도구와 연결해 프로그램의 내부 구조와 실행 과정을 분석하고, 특정 기능이 어떻게 작동하는지 파악하도록 지원한다.

PHP 취약점 공격 현실화…긴급 패치에도 업데이트 어려운 이유
|

PHP 취약점 공격 현실화…긴급 패치에도 업데이트 어려운 이유

웹사이트 개발에 널리 쓰이는 프로그래밍 언어 PHP에서 치명적인 보안 취약점이 발견된 이후 실제 서버 침해 사례까지 확인됐다. 그러나 국내 인터넷에 공개된 PHP 서비스 가운데 수정 버전으로의 전환이 확인된 비율은 3.9%에 그쳤다. 오래된 웹사이트와의 호환성 문제와 기업 내부에 남아 있는 구형 시스템 등이 업데이트를 어렵게 만드는 주요 요인으로 꼽힌다.

구글, 취약점 탐지부터 패치까지 다 하는 ‘제미나이 4 카본’ 공개

구글, 취약점 탐지부터 패치까지 다 하는 ‘제미나이 4 카본’ 공개

구글이 소프트웨어 취약점 탐지부터 실제 악용 가능성 검증, 보안 패치까지 수행하는 차세대 인공지능(AI) 모델 ‘제미나이 4 카본(Gemini 4 Carbon)’을 공개했다. AI를 활용한 사이버공격이 고도화되는 가운데 취약점을 발견하고 대응하는 방어 역량도 강화하겠다는 구상이다. 다만 공격에 악용될 수 있는 능력도 갖춘 만큼 초기에는 신뢰할 수 있는 보안 전문가를 중심으로 제한적으로 제공한다.

[주간 리포트] PHP2Shell, 발견에서 패치까지

[주간 리포트] PHP2Shell, 발견에서 패치까지

바이라인 주간 프리미엄 트렌드 리포트 493호가 발간됐습니다. 이번 호 딥다이브에서는 ‘PHP2Shell, 발견에서 패치까지’를 다뤘습니다. 지난 한 주 동안 놓치지 말았어야 할 국내외 IT 이슈들이 무엇이 있었는지 ▲전기·전자 ▲인터넷·콘텐츠·게임 ▲커머스 물류 ▲디지털 금융 ▲인공지능 ▲엔터프라이즈 IT 등 분야별 핫토픽과 옐로스토리, 딥다이브에서 확인하세요.

엔키화이트햇, Node2Shell 내부 점검 스크립트 무료 배포

엔키화이트햇, Node2Shell 내부 점검 스크립트 무료 배포

엔키화이트햇(대표 이성권)은 자바스크립트 실행 환경인 노드.js(Node.js)에서 발견된 고위험 보안 취약점 ‘Node2Shell’을 점검할 수 있는 내부 진단 스크립트를 27일 무료 배포했다. Node.js는 웹서버와 애플리케이션의 백엔드 개발에 사용하는 자바스크립트 실행 환경이다. 이번에 발견된 Node2Shell(CVE-2026-111497)은 압축 데이터를 처리하는 브로틀리(Brotli) 디코더에서 발생하는 취약점이다.

KISA, PHP2Shell 대응 지침 배포…“업데이트 후 해킹 흔적도 점검해야”

KISA, PHP2Shell 대응 지침 배포…“업데이트 후 해킹 흔적도 점검해야”

한국인터넷진흥원(KISA)은 프로그래밍 언어 PHP에서 발견된 고위험 보안 취약점 ‘PHP2Shell’에 대응하기 위한 홈페이지 운영자용 안내자료를 26일 배포했다. PHP 사용 여부와 보안 업데이트 방법부터 침해사고가 의심될 때의 대응 절차까지 22개 문답으로 정리했다. PHP2Shell은 웹사이트와 서버 개발에 널리 사용하는 PHP에서 발견된 보안 취약점이다. 특정 조건에서 공격자가 서버에 악성코드를 실행하는 데 악용할 수 있다. KISA는 홈페이지 운영자가 PHP 사용 여부를 확인하고 최신 버전으로 업데이트한 뒤 침해 흔적까지 점검해야 한다고 강조했다.

PHP 이어 노드.js에서도 고위험 취약점 발견…보안업계 대응 분주
|

PHP 이어 노드.js에서도 고위험 취약점 발견…보안업계 대응 분주

웹사이트와 서버 개발에 널리 쓰이는 소프트웨어에서 고위험 보안 취약점이 잇따라 발견되면서 국내외 보안기업들이 대응에 나서고 있다. 프로그래밍 언어 PHP에서는 2건의 취약점의 긴급 보안 패치가 배포된 지 이틀 만에 세 번째 원격코드실행(RCE) 취약점이 또 확인됐다. 자바스크립트 실행 환경인 노드.js(Node.js)에서도 서버에서 임의의 코드를 실행할 수 있는 ‘Node2Shell’ 취약점이 발견돼 긴급 패치가 배포됐다. 국내 보안기업들도 취약점 점검 도구와 공격 차단 방안을 잇달아 공개하고 있다.

End of content

End of content