AI 시대 해킹 사고의 교훈, API 보안 체계를 다시 점검해야
| |

AI 시대 해킹 사고의 교훈, API 보안 체계를 다시 점검해야

모든 사고를 API 취약점으로 설명할 수는 없다. 그러나 외부 업무 채널이 내부 시스템과 고객 데이터에 어떻게 접근하는지 살펴볼 때 API는 우선 점검 대상이다. 이번 사고들을 계기로 어떤 API가 운영되고 있으며 누가 어떤 권한으로 데이터를 이용하는지, 관리 체계 전반을 재정비할 때다.
외부 업무지원 시스템을 둘러싼 사고가 던지는 질문은 분명하다. 고객 데이터에 접근할 수 있는 모든 경로가 조직의 보안 관리 범위에 포함돼 있는가 하는 것이다. API는 웹·모바일 서비스와 내부 업무시스템, 외부 협력사, AI 서비스를 연결한다. 서비스가 늘어나고 시스템이 복잡해지면 실제 운영 중인 API와 자산 목록 사이에 차이가 생기기 쉽다.
소프트프릭 “API 보안의 핵심은 거버넌스”
| |

소프트프릭 “API 보안의 핵심은 거버넌스”

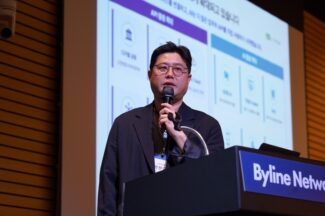
소프트프릭이 인공지능(AI) 시대에 필요한 ‘애플리케이션 프로그래밍 인터페이스(API)’ 보안의 핵심으로 ‘API 거버넌스’를 제시했다. 공격 트래픽을 차단하는 데 그치지 않고 기업 안에 어떤 API가 존재하는지 찾은 뒤, 누가 어떤 권한으로 사용하고 어떤 데이터가 오가는지까지 지속적으로 관리해야 한다는 전략이다. 소프트프릭은 AI 에이전트 확산으로 API 보안의 중요성이 더 커지고 있다고 봤다. 기존에는 사용자나 애플리케이션이 개별 API를 호출했다면, AI 에이전트는 사용자의 요청을 해석한 뒤 필요한 API를 스스로 선택하고 여러 API를 연속으로 호출한다.

‘모두의창업’ API로 암호키 유출…보안업계가 짚은 경로는
|

‘모두의창업’ API로 암호키 유출…보안업계가 짚은 경로는

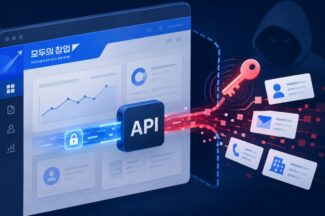
정부의 창업 지원 플랫폼 ‘모두의창업’에서는 암호화된 비공개 정보와 이를 풀 수 있는 암호키가 같은 애플리케이션 프로그래밍 인터페이스(API)를 통해 함께 유출됐다. 중소벤처기업부(이하 중기부)는 지난달 31일 1차 조사 결과를 발표하며, 일부 API에 비공개 정보와 암호키가 함께 포함된 것이 유출 사고의 원인이라고 설명했다. 펜타시큐리티는 암호키를 애플리케이션 코드나 설정파일, 데이터베이스에 고정값으로 입력하는 경우도 있다고 설명했다. 이를 ‘하드코딩’이라고 한다. 별도 키관리 체계가 없는 경우, 애플리케이션 서버에서 암·복호화를 처리하는 구조에서도 데이터와 키가 함께 노출될 수 있다는 분석이다.

소프트프릭, 한국의료기기안전정보원에 취약점 진단 솔루션 공급

소프트프릭, 한국의료기기안전정보원에 취약점 진단 솔루션 공급

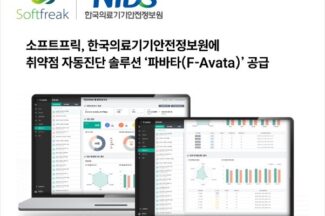
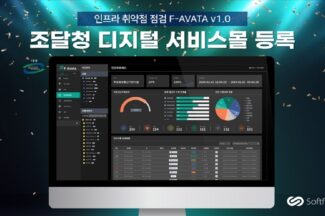
소프트프릭은 한국의료기기안전정보원에 취약점 자동진단 솔루션 ‘파바타(F-Avata)’를 공급했다고 15일 밝혔다. 한국의료기기안전정보원은 식품의약품안전처 산하 공공기관이다. 한국의료기기안전정보원은 주요 정보시스템의 취약점 진단을 자동화하고 진단 결과와 조치 이력을 관리하기 위해 파바타를 도입했다. 시스템별로 분산된 취약점 점검 결과와 위험 현황을 한곳에서 관리할 계획이다.

End of content

End of content