
“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출
“레이븐은 코드가 실행되는 모든 라이브러리에 설치된 CCTV 카메라 같은 역할을 한다. 실행 중인 라이브러리를 식별해, 실제 취약점 악용 위험이 발생할 경우 공개된 보안 취약점(CVE)과 보안패치가 나오지 않았더라도 코드 실행은 물론 네트워크나 파일에 접근하지 못하도록 정책을 실행하는 방식으로 즉각 조치를 수행한다.”
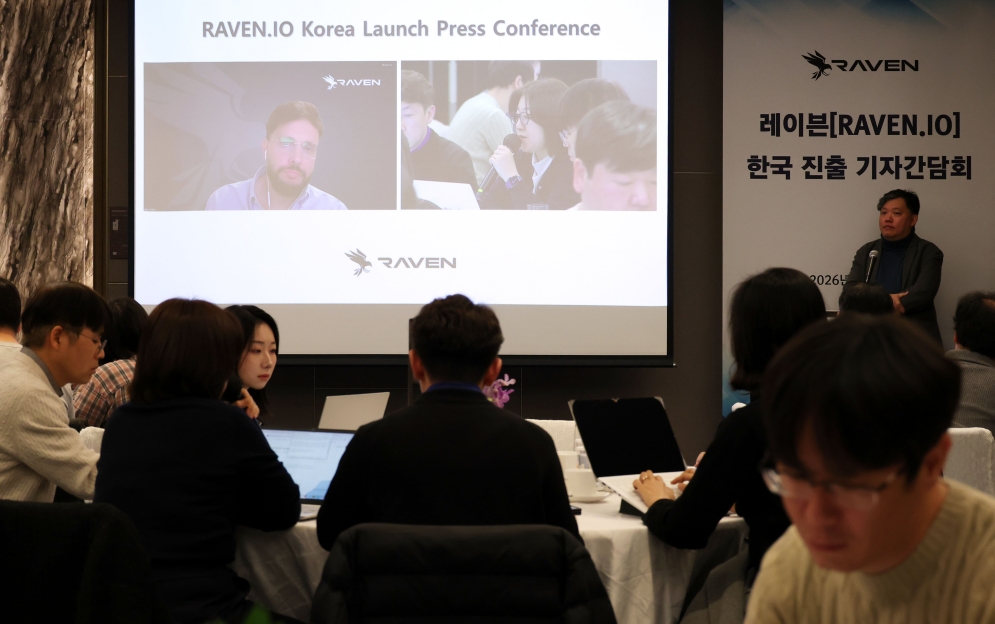
로이 아비트불(Roi Abitboul) 레이븐(Raven.io) 공동 창업자 겸 최고경영자(CEO)가 12일 서울 서초구 JW 메리어트 호텔 서울에서 개최한 한국 진출을 알리는 첫 국내 기자간담회에서 화상으로 연결해 레이븐의 기술을 소개하면서 이렇게 강조했다.
최근 세계를 뒤흔들었던 PHP2Shell, Node2Shell, Log4Shell 2.0 취약점 공개, AI 에이전트의 허깅페이스(Hugging Face) 침해, 루비젬스(RubyGems) 공격을 비롯해 AI 기반 테스트 프레임워크인 아르텍스(ARTEX)와 대규모언어모델(LLM)을 활용한 것으로 추정되는 국내 금융사 공격 등 공포스러운 사이버보안 사건 사고가 연일 이어지는 가운데, 레이븐이 한국 시장 전격 진출을 알렸다. 공격자와 방어자 등 모두가 AI를 널리 활용하며 런타임 공격과 취약점 공개가 잇따르면서 일상적으로 사용하는 애플리케이션과 서버의 기반이 되는 오픈소스 코드 보안 문제가 최근 더욱 두드러지고 있는 상황이다.
레이븐은 오픈소스 구성요소가 런타임에 어떻게 동작하는지 모니터링하고, 실행 중인 애플리케이션 내부의 라이브러리, 함수, 실행 경로에 대한 가시성을 제공하는 런타임 애플리케이션 보안 전문기업이다. 2023년 설립된 보안 스타트업이다. 공동 창업자인 로이 아비트불 CEO와 가이 프란코(Guy Franco) 최고기술책임자(CTO), 오메르 야르(Omer Yair) 초고리서치엔지니어링 매니저는 모두 브로드컴에 인수된 시만텍에서 과거 런타임 엔드포인트 위협 탐지 대응(EDR) 솔루션을 개발했다. 당시 EDR 솔루션의 한계를 직접 경험하면서 레이븐을 탄생시켰다.
회사측에 따르면, 레이븐의 런타임 공격 방지 기능은 공개된 보안 취약점(Common Vulnerabilities and Exposures, CVE) 기록이나 알려진 취약점 악용 시그니처에만 의존하지 않고 비정상적인 실행을 식별하고 차단하도록 설계돼 있다. 이에 따라 기업이 설치된 구성요소 목록을 파악하는 데서 나아가, 신뢰하는 코드가 런타임에 실제로 어떻게 동작하는지 이해하도록 돕는다.
오픈소스와 AI가 만나 공격표면 대거 확장, 취약점 공개(CVE) 전에 공격에 악용
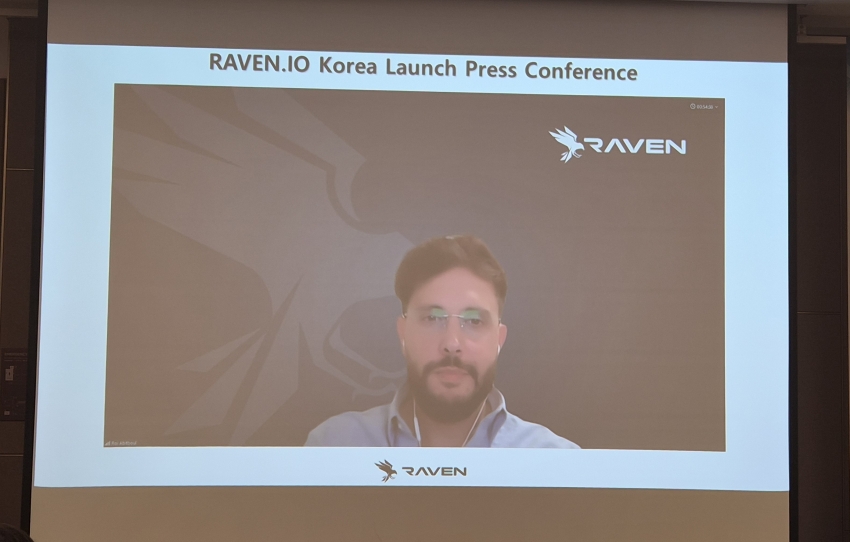
아비트불 CEO는 이날 “JP모건이 최근 발간한 자료에 따르면, 금융사와 기관들이 사용하는 소프트웨어서비스(SaaS) 애플리케이션이 활용하는 코드의 약 77%가 오픈소스를 기반으로 하고 있다. 코드의 80% 달하는 대부분의 코드가 공개돼 있고, 공격자들이 강력한 AI 모델을 사용하면서 엄청난 공격표면이 생성되고 있다”라면서 “공개된 코드를 공격자들이 분석하고 취약점을 찾아내며, CVE가 등록되기 전에 취약점을 악용한다”고 지적했다.
그는 “대규모 보안기업들도 실제 서버를 해서 실행되고 있는 코드는 보지 못한다. EDR 솔루션도 허깅페이스 공격과 같은 사례가 발생할 때 코드를 보지 못한다”고 전제하고, “레이븐은 현재 라이브러리에서 어떠한 일이 일어나고 있는 지 이해할 수 있다. 라이브러리가 갑자기 코드를 실행해 비정상 행동을 하기 시작하면 EDR에서는 확인할 수 없지만 레이븐은 이를 감지하고 확인할 수 있다. 허깅페이스, 노드2Shell, PHP2Shell 취약점 악용(익스플로잇) 공격 모두 레이븐이 차단하고 방지할 수 있다. CVE가 존재하지 않은 상태에서 허깅페이스 익스플로잇을 막았다”고 말했다.
아비트불 CEO에 따르면, 정적인 상태에 있는 소스코드인 경우에는 라이브러리를 볼 수 있다. 하지만 서버가 동작하는 상태, 코드가 동작하는 런타임 시에는 해당 라이브러리는 사라진다. 따라서 라이브러리가 안에 어떤 것이 있는 지 볼 수가 없다. 레이븐은 독자 기술로 코드가 실행 중인 경우에도 라이브러리 상황을 CCTV처럼 모니터링을 수행한다.
그는 “우리 기술로 CVE가 공개되기 전에, CVE 정보가 없더라도 코드 내에 동작되고 있는 아주 작은 단위의 라이브러리를 최초로 모니터링할 수 있게 됐다”고 내세우며 “CVE 공개나 등록을 기다리지 않고 라이브러리를 보면서 가시성을 확보하고 컨텍스트를 이해해 특정 코드 실행을 막는 정책을 적용하거나 네트워크나 파일 접근을 바로 막을 수 있다”고 전했다. 또 “익스플로잇 취약점 악용 공격을 방지하기 위해서는 CVE가 등록되기 전에 실질적인 조치를 취하는 것이 중요하다”며 “EDR처럼 애플리케이션 자체를 중단시키거나 제거하는 방식이 아니라 라이브러리 내에서 위험한 실행(Action)을 중단시킬 수 있다”고 강조했다.
그는 레이븐 플랫폼이 이른바 ‘런타임 소프트웨어자재명세서(SBOM)’의 기능을 수행한다고도 설명했다. “레이븐을 설치하면 즉각 런타임 SBOM을 제공할 수 있게 된다. 실제 동작하는 중에 익스플로잇 위험이 무엇이 있는지 파악할 수 있다”며 “취약점이 있는 코드의 98~99%는 실제로 실행되지 않는 경우가 많다. 실제로 실행되는 취약점 코드는 단 2%에 불과하다. 이같은 취약점 코드는 런타임 SBOM을 통해 파악할 수 있다”고 덧붙였다.
구독·리셀러 공급·MSSP 협력 3가지 GTM 전략으로 금융 등 규제 강한 산업 우선 공략
레이븐은 싱가포르의 비즈니스 컨설팅 및 서비스 기업인 디 이그제큐티브 액션(The Executive Action)과 협력해 한국 시장에서 사업을 진행한다. 금융을 비롯해 규제가 엄격한 산업을 우선 공략한다는 방침이다.
디이그제큐티브 액션은 레이븐의 한국 시장 진입(GTM) 전략으로 ▲구독 모델을 기반으로 하루 24시간 연중무휴 상시 고객 지원 체계를 바탕으로 한 직접 소통 ▲리셀러 파트너사와 협력해 공급 ▲보안관제서비스 등 매니지드보안서비스 제공업체(MSSP)들과의 협력까지 3가지를 제시했다. 현재 리셀러 파트너사를 모집하고 있으며, 국내 MSSP 기업들과도 접촉하고 있다.
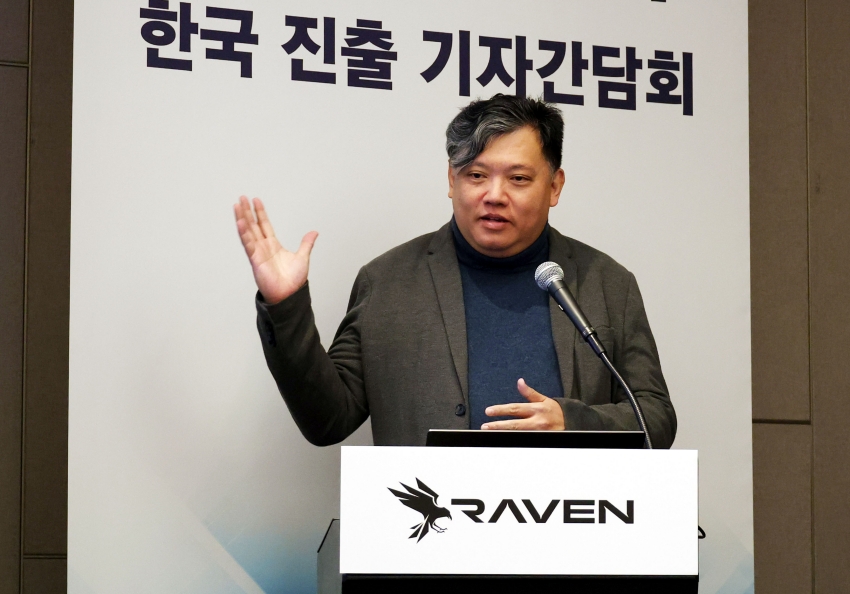
이날 간담회에 참석한 애드리안 옹(Adrian Ong) 디 이그제큐티브 액션(The Executive Action) 매니징 디렉터(Managing Director)는 “기업의 네트워크와 애플리케이션을 보호하기 위해서는 레이븐의 기술이 필요하다. 이같은 차원에서 몇몇 한국 MSSP들과 이야기를 나눈 바 있다”고 전하며 “한국 기업에는 기존 애플리케이션 환경의 복잡성을 고려한 보호 체계가 필요하다. “한국 내 여러 조직과 긴밀히 협력해 요구사항을 파악하고, 레이븐의 런타임 보호 기술을 평가하고 도입할 수 있도록 지원할 것”이라고 밝혔다.
아울러 애드리안 옹 디렉터는 “라이브러리에서 실제 공격이나 사건이 일어났을 때 기업에서는 그 라이브러리가 어디에서 사용되고 있는 정확히 파악할 수 있을까 질문해본다면, 대부분의 기업이 보안패치를 해야 하는 대상이 되는 라이브러리의 위치를 정확하게 알고 있지 못할 것”이라며 “공격자들이 AI를 활용하는 현 상황에서는 제로데이 공격에 기다리면 이미 늦다. 제로데이 공격에 대응할 시간이 거의 없다. 결국 패치가 나오기도 전에 이미 공격이 이미 발생한다는 뜻이다. 직접 이야기 나눠본 고객사들은 모두 이같은 시급성을 이해하고 있었고, 일부 고객사는 적극적으로 제로데이가 아닌 하루 앞선 데이(D)-1 조치까지 취하고자 노력하고 있다. 레이븐의 기술을 활용해 거의 100% 이같은 목표를 달성할 수 있다. AI 기반 사이버공격으로부터 한국 고객을 보호하는데 도움을 줄 수 있다”고 강조했다.
아비트불 CEO 역시 “기업은 CVE가 공개된 뒤에야 보호를 시작하는 방식에 의존할 수 없다”며 “공격자 역시 기업이 사용하는 것과 동일한 오픈소스 코드를 분석할 수 있다. 보안팀은 해당 코드가 런타임에 어떤 동작을 하는지 파악하고, 알려진 취약점이나 공격 시그니처가 없는 경우에도 취약점 악용 행위를 차단할 수 있어야 한다”고 의견을 밝혔다.
글. 바이라인네트워크
<이유지 기자>yjlee@byline.network


