김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”
“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 공격 속도에 맞게 바꿔야 합니다.”
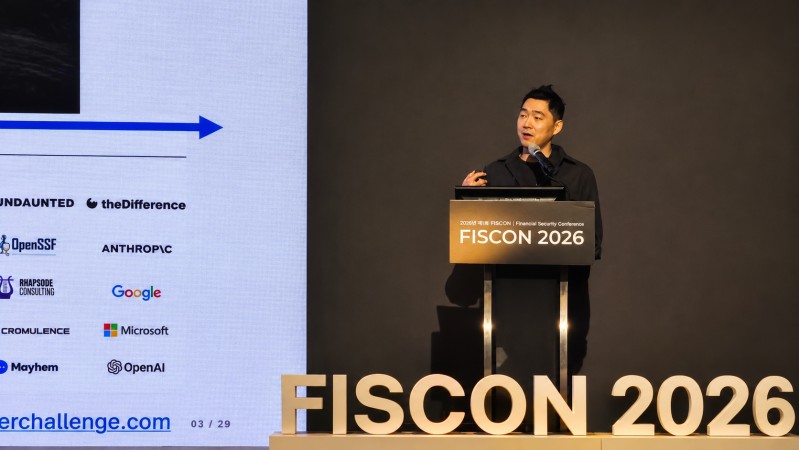
김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘FISCON 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.
김 부사장은 최근 전세계적으로 공격이 늘어나는 상황을 공격자의 역량이 높아져서 발생한 과도기로 봤다. AI가 공격 코드 제작을 돕기 때문에 전문성이 부족한 공격자도 복잡한 공격을 시도할 수 있게 됐다. 동시에 방어자가 취약점을 점검하고 소프트웨어를 수정하는 데 드는 비용도 낮아졌다. 과거에는 시간과 비용 때문에 충분히 하지 못했던 점검을 개발 과정에서 반복할 수 있다는 설명이다.
같은 정보를 받아도 방어가 더 늦는 이유
김 부사장이 짚은 문제는 취약점을 찾아낸 다음의 과정이다. AI가 더 많은 취약점을 발견해도 조직이 이를 검토하고 수정하는 속도를 높이지 못하면 공격에 노출되는 시간은 줄어들지 않는다. 공격자가 취약점 정보를 실제 공격에 활용하는 시간도 짧아지고 있다.
그는 지난달 발견된 PHP의 고위험 취약점 PHP2Shell 사례를 언급하며, “공격 가능성을 알리는 정보가 나온 뒤 거의 3시간 만에 이를 활용한 공격이 나타났다”고 설명했다. 취약점 공지를 받아 담당자가 확인하고 대응 방안을 정하는 기존 절차로는 이런 속도를 따라가기 어렵다는 설명이다.
공격자와 방어자가 동시에 같은 정보를 받아도 해야 할 일은 서로 다르다. 공격자는 취약한 시스템을 찾아 공격을 시도한다. 방어자는 해당 소프트웨어를 사용하는지, 어느 서비스에 영향을 주는지, 어떤 조치를 적용할 수 있는지부터 확인해야 한다. 필요한 정보를 모은 뒤에도 사람의 판단과 승인을 기다리는 절차가 남는다.
김 부사장은 이 시간을 줄이려면 내부 자산과 소프트웨어 구성, 공급망 정보, 시스템별 대응 절차를 미리 정리해야 한다고 조언했다. 그는 “외부 공격자보다 먼저 확보할 수 있는 정보를 활용해 취약점 공개 직후 영향 범위와 대응 방법을 판단해야 한다”고 말했다. 이어 그는 “하지만 현장에서는 기초 정보부터 부족한 경우가 있다”고 짚었다. 특히 “한국 기업들과 논의해 보면 내부에 어떤 자산이 있는지, 사고가 발생하면 어떤 절차로 대응해야 하는지 정리하지 못한 곳이 대부분”이라고 덧붙였다.
대응 자동화, AI에 맡길 일과 권한부터 정해야
또한 김 부사장은 AI 에이전트가 점검과 대응을 시험할 환경을 마련하는 일도 중요한 과제로 꼽았다. 그는 매번 사람이 지시하고 승인해야 하는 방식으로는 자율적으로 움직이는 공격자를 따라가기 어렵다고 봤다.
다만 그는 범용 AI에 관리자 권한을 주고 모든 대응을 맡기면 중요한 데이터를 지우거나 예상하지 못한 작업을 수행할 위험이 있어, 통제 정책이 필요하다고 설명했다.
김 부사장은 “허용된 영역 안에서 시스템 상태를 확인하고 대응과 복구를 수행하도록 설계해야 한다”며 “장기적으로는 에이전트마다 별도의 신원을 부여하고 역할에 맞게 권한을 관리하는 체계도 필요할 것”이라고 내다봤다.
보안 특화 AI, 실제 제품 개발·배포 과정에 적용해야
이러한 진단은 그가 보안의 최전선에서 AI로 취약점을 찾고 수정해 온 숱한 경험에서 나왔다. 김 부사장은 미국 국방고등연구계획국(DARPA)의 ‘AI 사이버 챌린지(AIxCC)’에 참가한 뒤 대회에서 개발한 기술을 MS의 취약점 탐지 시스템으로 발전시켰다. AIxCC는 AI를 활용해 소프트웨어 취약점을 찾고 수정하는 시스템을 겨루는 대회다.
이 과정에서 개발한 ‘엠대시(MDASH)’는 여러 AI 모델과 보안 도구를 연결해 취약점을 찾는 시스템이다. 앰대시와 관련해 김 부사장은 “모델 자체의 성능뿐 아니라 어떤 코드를 분석하고 어떤 도구로 검증할지 설계하는 보안 전문가의 역량도 중요하다”고 말했다. 앰대시의 활용 범위는 출시한 제품에서 개발 중인 소프트웨어까지 넓다. 개발과 배포 과정에 점검 기능을 연결해 제품을 제공하기 전에 결함을 찾고 수정한다. 김 부사장은 “AI 기반 시스템으로 230개의 취약점을 수정했으며, 원격에서 공격자의 코드를 실행할 수 있는 고위험 취약점도 포함됐다”고 설명했다.
탐지 성과가 늘어나는 만큼 대응해야 할 취약점도 많아진다. 그는 “개발 도구와 웹, 클라우드, 운영체제 등 여러 영역에서 발견되는 취약점이 늘고 있다”며 “기존 보안 체계가 이를 감당할 수 있는지 점검해야 한다”고도 강조했다.
MS는 AI 기반 취약점 탐지를 운영체제와 클라우드 서비스를 개발 등 회사가 보유한 제품의 개발 과정에 연결하고 있다. 김 부사장은 “기업도 AI의 가능성을 살펴보는 데서 나아가 자사 시스템과 대응 절차에 직접 적용해 봐야 한다”며 “취약점을 얼마나 잘 찾는지와 함께 발견한 문제에 얼마나 빨리 대응할 수 있는지도 시험해야 한다”고 조언했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network