엠클라우드독, ‘문서중앙화 10대 보안 가이드’ 공개
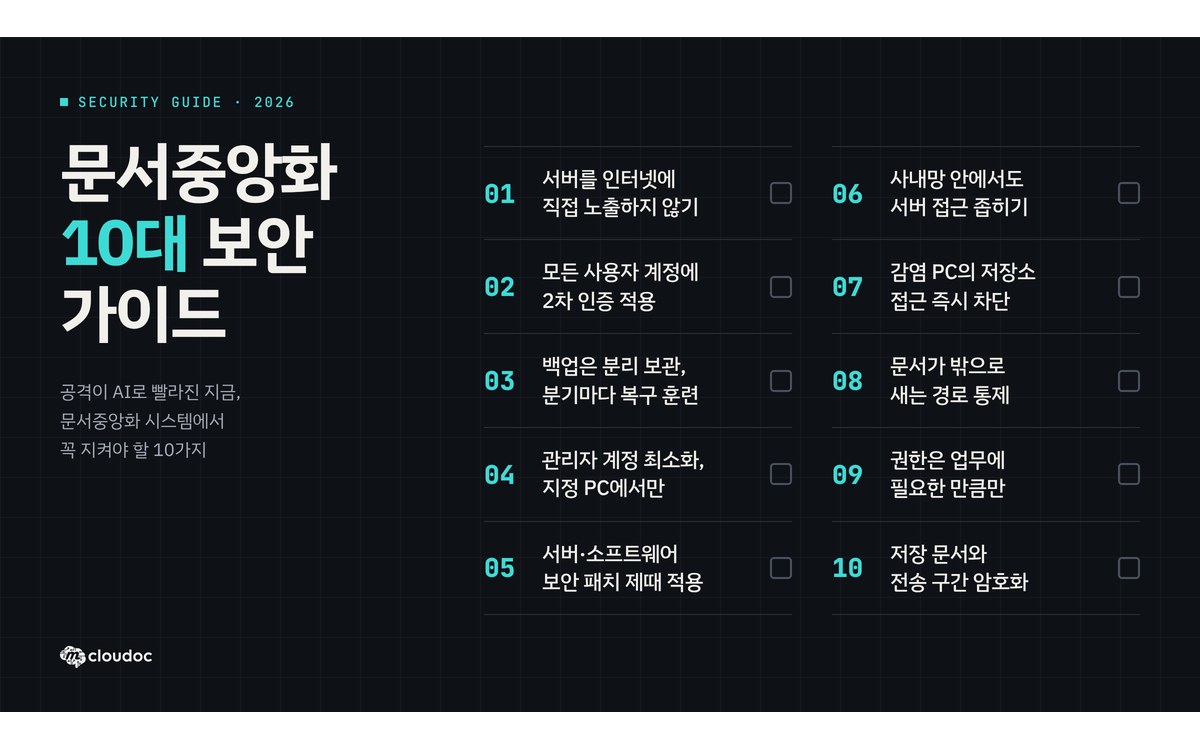
엠클라우드독(대표 유상열)은 기업이 문서중앙화 시스템의 보안 상태를 점검할 수 있는 ‘문서중앙화 10대 보안 가이드’를 공개했다고 6일 밝혔다.
가이드는 한국인터넷진흥원(KISA)과 개인정보보호위원회의 보안 권고·기준을 문서중앙화 환경에 맞춰 10개 항목으로 정리했다. 주요 점검 항목은 외부 접근 차단과 계정 보호, 백업·복구, 사내망 접근 통제, 문서 반출과 권한 관리, 데이터 암호화 등이다.
엠클라우드독은 여러 PC가 하나의 문서 저장소에 연결되는 문서중앙화 구조에서는 한 대의 PC가 악성코드에 감염돼도 저장소에 있는 문서가 영향을 받을 가능성이 있다고 설명했다.
임직원이 회사의 허가 없이 업무 문서를 외부 생성형 인공지능(AI) 서비스에 업로드하는 경우처럼 최근 등장한 데이터 유출 경로에 대한 점검 항목도 포함했다.
엠클라우드독은 과학기술정보통신부와 KISA가 발표한 ‘2026년 상반기 사이버위협 동향’을 인용해 올해 상반기 KISA에 신고된 침해사고가 1236건으로 전년 동기보다 19.5% 증가했다고 설명했다. 같은 기간 랜섬웨어 신고는 145건으로 76.8% 늘었다.
엠클라우드독 기술지원팀장은 “단일 보안 제품만으로 모든 위협을 차단하기는 어려운 만큼 한 영역이 뚫리더라도 피해를 최소화할 수 있는 다층 방어 체계를 구축해야 한다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 11월 11일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)