위드네트웍스, 지자체에 N2SF 대응 자산·취약점 통합관리 제시
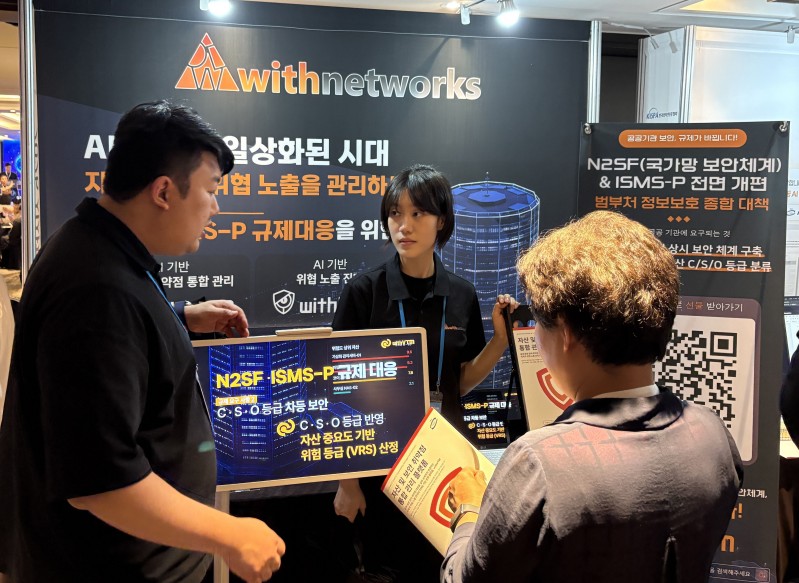
위드네트웍스(대표 안종업)는 지난 10일 제주썬호텔에서 열린 ‘2026 지자체 차세대 정보화 전략 IT 전시회’에서 국가망보안체계(N2SF)와 정보보호 및 개인정보보호 관리체계(ISMS-P) 대응을 위한 자산·취약점 통합 관리 플랫폼 ‘위드브이티엠(withVTM)’을 소개했다고 11일 밝혔다.
한국인터넷진흥협회(KISPA)가 주최하고 차세대네트워크서비스포럼이 주관한 이번 행사에는 전국 지자체 정보화 담당 공무원 300여명이 참석했다.
위드브이티엠은 지속적 위협 노출 관리(CTEM)를 기반으로 자산 식별과 분석, 위험 판단, 조치, 검증, 증적 관리를 하나의 흐름으로 연결하는 플랫폼이다.
자체 스캐너 3종과 기존 스캐너, 구성관리 데이터베이스(CMDB), 정보기술 서비스 관리(ITSM) 시스템을 연동해 미식별 인터넷프로토콜(IP) 주소와 열린 포트, 관리되지 않는 정보기술(IT) 자산과 애플리케이션 프로그래밍 인터페이스(API)를 식별한다. 외부 연결이 차단된 망분리 환경에서도 자산을 파악하도록 설계됐다.
확보한 자산 정보를 기준으로 N2SF의 기밀(C), 민감(S), 공개(O) 등급 관리와도 연결한다. 자산과 네트워크 구성은 3차원(3D) 보안 디지털 트윈으로 보여준다. 실제 자산과 연결 관계를 가상 공간에 구현해 특정 자산에 어떤 취약점이 있고 다른 자산과 어떻게 연결돼 있는지 확인할 수 있도록 했다.
관리 대상에는 서버와 IP뿐 아니라 서비스와 API, 컨테이너, 소프트웨어 자재명세서(SBOM) 구성요소도 포함된다. SBOM은 소프트웨어에 포함된 패키지와 라이브러리, 의존관계를 정리한 목록이다.
위드네트웍스는 사이클론DX(CycloneDX)와 SPDX 표준으로 SBOM을 수집하고 패키지와 라이브러리를 자산으로 등록한다. 신규 취약점이 공개되면 해당 구성요소를 사용하는 자산과 담당 조직을 확인할 수 있도록 했다.
위험도는 개별 취약점의 심각도만 보는 방식에서 벗어나 자산 중요도와 외부 노출 여부, 실제 악용 신호, 설정 오류와 권한 상태 등을 함께 반영한 실제 위험 점수(VRS)로 계산한다는 설명이다.
◈ AI 해커가 움직인다, 지금 보안팀이 알아야 할 것(온라인)
일시 : 2026년 9월 15일 (화) 14:00 ~ 15:00
장소 : 온라인 웨비나
◈ 금융 테크 컨퍼런스 2026 – AI × Security × Finance
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 서울 영등포구 여의도동 여의대로 24 FKI타워 컨퍼런스센터 1층 그랜드볼룸
안종업 위드네트웍스 대표는 “세 제도가 공통으로 요구하는 것은 보유 자산을 빠짐없이 목록에 올리고 상태를 상시로 확인하라는 것”이라며 “목록에 없던 자산과 그 위의 서비스·API·SBOM 구성요소까지 찾아내 조치 순서를 화면 하나로 보여주는 것이 위드브이티엠의 역할”이라고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료