펜타시큐리티·아우토크립트, AI 시대 사이버보안 3대 원칙 제시
◈ [웨비나] AI 투자의 ROI, 모아야 보입니다: 흩어진 AI를 자산으로 바꾸는 측정 가능한 에이전트 전략
일시 : 2026년 12월 2일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
펜타시큐리티(대표 김태균)와 아우토크립트(대표 김덕수)는 인공지능(AI) 시대에 필요한 사이버보안 원칙을 담은 ‘사이버시큐리티 선언문’을 발표했다고 27일 밝혔다. 양사의 보안 전문가 8명은 AI가 사이버 공격에 활용되는 환경에 대응하기 위한 ‘사이버 방어(Cyber Defence) 3원칙’을 제시했다.
이번 선언문은 AI가 스스로 해킹을 수행하는 등 사이버 위협이 변화하는 상황에서 일관되게 적용할 수 있는 보안 기준이 필요하다는 문제의식에서 출발했다. 개별 공격에 대응하는 것을 넘어 시스템 설계 단계부터 보안을 적용해야 한다는 취지다.
양사가 제시한 3대 원칙은 ▲관측가능성(Observability) ▲다층방어(Cross-Layer Defence) ▲피해 방지 설계(Zero Damage Design)다.
관측가능성은 시스템의 보안 상태와 관련 정보를 측정하고 분석하는 것을 의미한다. 다층방어는 공격자가 침투할 수 있는 경로를 여러 계층에서 방어하고 각 방어 체계를 연계하는 방식이다. 피해 방지 설계는 공격이 발생하더라도 실제 피해로 이어지지 않도록 시스템을 설계하는 데 초점을 맞춘다.
선언문은 AI 자체의 안전장치가 우회되거나 정상적으로 작동하지 않을 가능성도 고려해야 한다고 강조했다. 이에 따라 AI의 행동을 외부에서 검증·통제하고 문제가 발생했을 때 책임지는 주체를 명확히 하는 방안을 제안했다.
특히 AI가 디지털 환경을 넘어 실제 기계와 장비를 제어하는 피지컬 AI 분야에서는 시스템 설계 단계부터 보안을 적용해야 한다고 강조했다.
김덕수 아우토크립트 대표는 “AI가 디지털 영역을 넘어 물리적 시스템의 판단과 제어에 관여하면서 보안 위협의 영향도 현실 세계로 확장되고 있다”며 “피지컬 AI 시대에는 설계 단계부터 보안을 핵심 요건으로 반영하는 접근이 필수적”이라고 말했다.
김태균 펜타시큐리티 대표는 “AI 시대 사이버보안의 역할은 공격을 막는 데 그치지 않고, AI가 개입한 환경에서도 시스템의 통제권과 책임 구조, 핵심 기능을 유지할 수 있도록 만드는 데 있다”고 밝혔다.
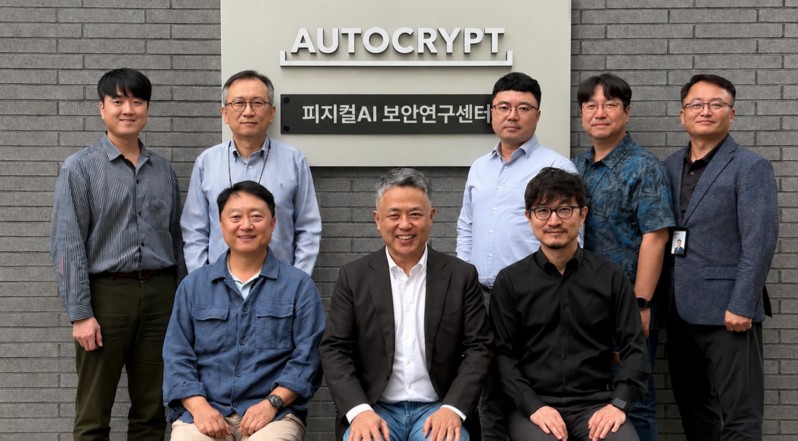
이번 선언문은 지난 5일 이석우 아우토크립트 의장, 김덕수 아우토크립트 대표, 김태균 펜타시큐리티 대표 등 양사 전문가 8명이 공동 발표했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [레노버 스페셜리포트] 합리적인 선택, 신뢰할 수 있는 스토리지
급증하는 기업 데이터, 성능과 보안은 강화하고 운영 비용은 줄일 수 있을까요?
ThinkSystem 스토리지 시리즈 비교, 랜섬웨어 보호·복구 기능을 eBook으로 확인하세요.