금융보안원, 내년 금융보안 키워드 제시…AI·온체인·양자대응 주목
금융보안원이 내년 디지털 금융보안 환경을 전망하는 10대 핵심 보안 키워드를 제시했다. 인공지능(AI) 기술 발전에 따른 새로운 사이버 위협부터 온체인 금융 확산, AI 에이전트 상거래, 양자내성암호 전환까지 금융산업의 변화에 따른 보안 과제를 주요 키워드로 선정했다.
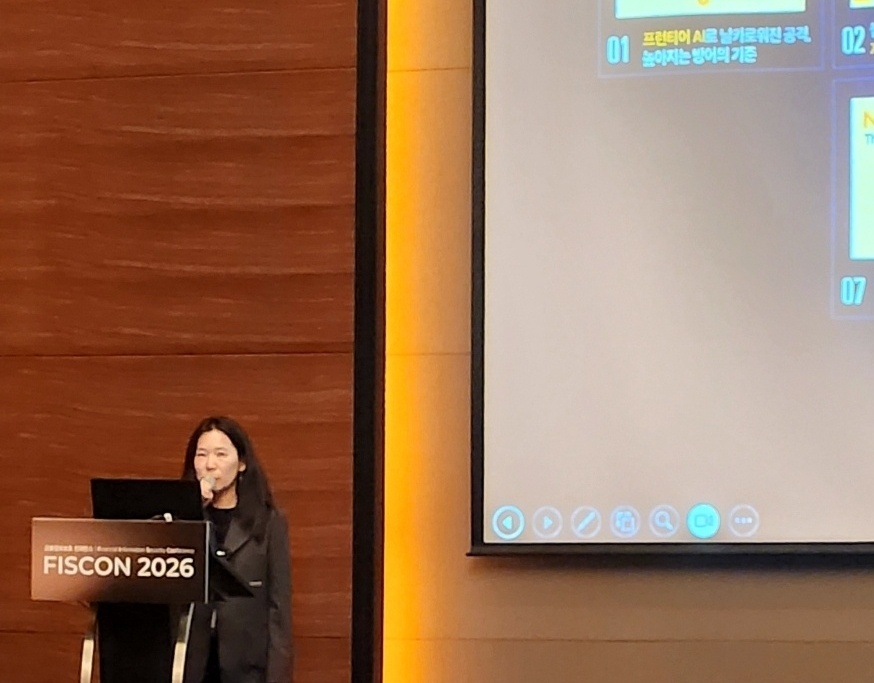
허세경 금보원 부장은 12일 서울 여의도 콘래드 호텔에서 열린 금융정보보호 콘퍼런스(피스콘) 2026에서 이같이 밝혔다. 허 부장은 SECURE NEXT(차세대 보안)를 주제로 내년 디지털 금융보안 10대 핵심 키워드를 선정했다.
첫 번째 키워드는 ‘프론티어 AI 위협 대응(Securing Against Frontier AI Threats)’이다. 금보원은 프론티어 AI의 발전으로 사이버 공격이 더욱 정교해지고 날카로워질 것으로 전망했다. 이에 따라 AI 기반 공격에 대응할 수 있도록 방어 기준도 높여야 한다고 강조했다.
두 번째는 자산 식별부터 응용프로그램 인터페이스(API) 보안까지 아우르는 ‘노출 관리(Exposure Management)’다. 외부에 노출된 API가 침투 경로로 악용될 수 있는 만큼 금융회사가 보유한 핵심 자산을 파악하고 자산별 공격 표면을 관리하는 것이 중요해질 것으로 내다봤다. 세 번째 키워드는 ‘AI 강건성(Cultivating AI Robustness)’이다. AI 모델을 속이는 공격에 대비해 모델 자체의 보안성과 안정성을 확보해야 한다는 의미다.
금융산업의 디지털 전환에 따른 보안 과제도 주요 키워드에 포함됐다. 금보원은 네 번째로 ‘온체인 금융(Uncharted Territory in Finance, Digital Assets)’을 선정했다. 블록체인에서 금융 거래와 자산 이동이 이뤄지는 온체인 금융 시대가 본격화하면서 새로운 보안 위험에 대응해야 한다는 것이다. 다섯 번째는 ‘제로트러스트 기반 네트워크 보안(Rearchitecting Network Security Around Zero Trust)’이다. 기존 네트워크 경계가 약화하는 환경에서 사용자와 기기 등의 접근을 세밀하게 검증하는 보안 체계가 중요해질 것으로 전망했다.
여섯 번째 키워드는 ‘AI 에이전트 상거래(E-Commerce Shifts from Clicks to AI Agents)’다. 이용자가 직접 상품을 검색하고 결제하는 기존 방식에서 AI 에이전트가 거래를 수행하는 방식으로 상거래 환경이 변화할 수 있다는 점에 주목했다. 금보원은 AI 에이전트에 부여하는 권한과 거래 범위를 관리하는 것이 새로운 보안 과제가 될 것으로 봤다.
공급망과 규제 대응도 주요 과제로 제시했다. 일곱 번째 키워드인 ‘제3자 및 공급망 의존성(Networked Dependencies Across Third Parties and Supply Chains)’은 금융회사와 연결된 외부 사업자 및 공급망의 보안 위험을 다룬다. 기존의 정기적인 보안 점검을 넘어 위험 변화를 지속적으로 파악하는 동적 위험관리가 필요하다는 설명이다.
여덟 번째는 ‘규제 환경 변화에 따른 컴플라이언스(Ensuring Compliance in a Changing Regulatory Landscape)’다. 금보원은 보안조치가 법적 책임을 방어하는 기준으로 작용하는 만큼 변화하는 규제에 맞춰 보안 체계와 준법 관리 수준을 높여야 한다고 제시했다.
아홉 번째 키워드는 ‘악용되는 신원과 딥페이크(Exploited Identity: Deepfakes and Vishing)’다. 딥페이크와 보이스피싱 기술이 고도화하면서 영상이나 음성만으로 상대방의 신원을 판단하기 어려워질 수 있다는 점을 짚었다. 열 번째는 ‘양자내성암호 전환(Transition to Post-Quantum Cryptography)’이다. 양자컴퓨터 기술 발전에 대비해 기존 암호체계를 양자내성암호(PQC)로 전환하는 준비를 늦지 않게 시작해야 한다는 의미다.
이날 김경하 제이앤시큐리티 대표는 개인정보보호 규제 및 IT 환경 변화에 따른 금융권 대응 전략을 주제로 발표했다. 김 대표는 최근 AI 확산 등으로 개인정보 유출 사고가 급증하고 있다고 밝혔다. 이어 과징금 상향, 대표이사(CEO)·최고제품책임자(CPO) 책임 강화, 유출 등 가능성 통지제 도입 등 개인정보보호 규제 환경도 크게 변화하고 있다고 설명했다.
김 대표는 정부가 올해 4월 발표한 ‘정보보호 및 개인정보보호 관리체계(ISMS-P) 인증제 실효성 강화 방안’을 소개했다. 해당 방안은 ISMS-P 인증 의무대상을 단계적으로 확대하고 인증 기준을 강화하는 것이 골자다.
본 심사 전 예비심사를 도입해 핵심 인증 기준 충족 여부를 사전에 확인하고, 인증 취득 이후에도 상시 점검체계를 운영해 관리체계가 지속적으로 유지되는지 점검한다. 중대 사고 발생 시에는 기업이 사고 원인 분석과 재발 방지에 집중할 수 있도록 인증 심사를 잠정 중단하는 방안도 담겼다. 이와 함께 AI·클라우드 등 전문 분야별 심사 역량을 높이고 심사원 처우를 개선하는 내용도 포함됐다.
금융권 대응 전략으로는 전사 개인정보 처리 현황을 파악하고 관리하는 체계를 마련해야 한다고 강조했다. 금융회사가 업무별로 어떤 개인정보를 수집하는지, 수집과 이용의 법적 근거는 무엇인지, 보관·파기 기준은 어떻게 되는지 등을 파악해야 한다는 설명이다.
김 대표는 “개인정보가 어떤 시스템을 거쳐 이동하고 처리되는지도 확인해야 한다”며 “신규 개인정보 처리 업무가 생기거나 기존 처리 방식이 바뀌면 개인정보 보호 조직의 검토를 거쳐 관련 현황과 업무 흐름도를 즉시 갱신하는 절차가 필요하다”고 말했다.
이어 “개인정보를 처리할 때 적용되는 법률을 명확히 구분하는 것도 중요하다”며 “개인신용정보에 해당하지 않는 일반 개인정보는 개인정보보호법 적용 대상으로 구분하고, 개인신용정보에 해당하더라도 개인정보보호법이 적용되는 영역은 별도로 식별해 관리해야 한다”고 설명했다.
그는 “국외 이전이나 주민등록번호, 아동 개인정보 등이 이에 해당한다”며 “다만 연계정보(CI)는 정보통신망법을 우선 적용해야 한다”고 밝혔다.
<이수민 기자>Lsm@byline.network