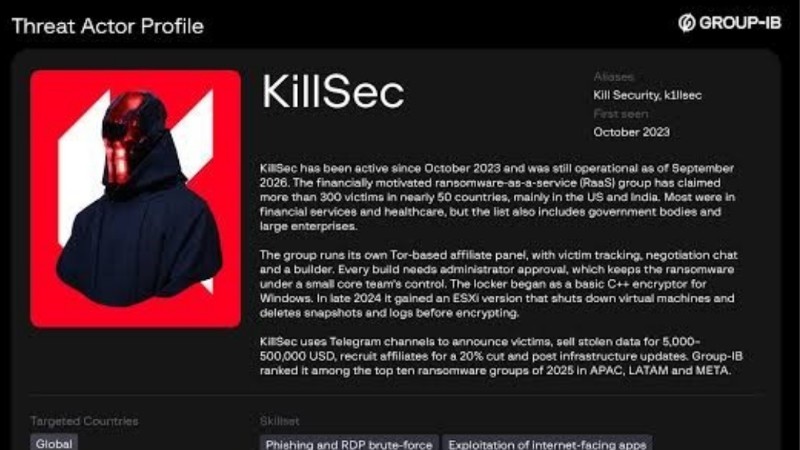
그룹아이비, ‘킬섹’ 랜섬웨어 조직 국제 공조 수사 지원
그룹아이비(Group-IB, 한국 대표 김기태)는 랜섬웨어 서비스형(RaaS) 조직 ‘킬섹(KillSec)’을 대상으로 한 국제 공조 수사 ‘오퍼레이션 킬스위치(Operation KillSwitch)’에 참여해 사이버 위협 정보를 제공했다고 21일 밝혔다. 수사는 독일 함부르크 주 형사경찰청과 함부르크 검찰청이 주도하고 유럽형사경찰기구(유로폴), 유럽사법기구(유로저스트)가 지원했다.
킬섹은 전 세계 약 1000건의 의심 공격과 연관된 것으로 알려졌다. 법 집행기관은 지난 9월30일 킬섹의 데이터 유출 사이트를 장악하고 최소 110테라바이트(TB)의 탈취 데이터를 확보했다. 그리스와 루마니아, 스페인, 영국에서는 용의자 3명을 잠정 체포하고 8곳을 수색했다. 수사 과정에서는 주요 운영자로 추정되는 16세 용의자도 확인됐다.
킬섹의 활동 관리와 탈취 데이터 저장에 사용된 핵심 서버 5대도 법 집행기관 통제하에 들어갔다. 킬섹 도메인은 압수 안내 페이지로 연결됐다. 현재까지 약 500건의 공격이 실제 성공한 것으로 확인됐으며 수사가 진행됨에 따라 수치는 바뀔 수 있다.
킬섹은 다른 공격자에게 랜섬웨어와 공격 도구를 제공하고 공격 수익 일부를 받는 RaaS 방식으로 활동했다. 다크웹 데이터 유출 사이트와 텔레그램을 통해 외부 공격자를 모집했다. 그룹아이비는 2024년 처음 킬섹의 활동을 식별했다.
그룹아이비는 킬섹이 피해자로 주장한 조직 274곳을 확인했다. 국가별로는 미국 소재 조직이 약 35%로 가장 많았고 인도가 17%로 뒤를 이었다.
킬섹은 피싱과 외부에 노출된 원격 데스크톱 프로토콜(RDP) 서비스에 대한 무차별 대입 공격, 인터넷에 노출된 애플리케이션의 알려진 취약점 악용 등을 사용했다. 잘못된 설정으로 공개된 클라우드 저장소에서 데이터를 직접 빼낸 사례도 확인됐다.
그룹아이비는 이번 수사에서 킬섹의 운영 방식과 인프라, 핵심 활동 주체에 대한 사이버 위협 인텔리전스를 제공했다.
드미트리 볼코프(Dmitry Volkov) 그룹아이비 최고경영자(CEO)는 “공격에 악용되는 취약점을 제거하는 것은 중요하지만 그것만으로 공격 조직의 활동을 끝낼 수는 없다”며 “핵심 운영자를 식별하고 법 집행기관의 사법 절차를 지원하는 것이 공격 인프라 차단을 실제 조직 와해로 이어지게 한다”고 말했다.
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 11월 11일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [웨비나] AI 클론을 만들어 주 100시간 노동에서 해방됐습니다
일시 : 2026년 11월 4일 (수) 14:00 ~ 15:00
장소 : 온라인(bylineplus.com)