래브라도랩스, 오픈소스 반입부터 보안 검증하는 분석엔진 개발
공급망 보안 전문기업 래브라도랩스(대표 김진석)는 오픈소스의 반입 단계부터 악성 패키지를 식별·검증하는 분석엔진을 개발해, 통합 취약점 분석 시스템 ‘아이바스(IVAS)’에 탑재했다고 9일 밝혔다.
IVAS는 외부 오픈소스를 사용할 때 악성 패키지 여부를 식별하고 판정 근거를 제시하는 시스템이다. 회사는 이번 기능 추가로 오픈소스 반입부터 개발, 운영까지 소프트웨어(SW) 공급망을 관리하는 리포지토리 매니지먼트 체계를 구축했다고 설명했다.
기존에는 개발·운영 단계에서 오픈소스 취약점을 분석했다면 이번에는 개발자가 오픈소스를 사용하기 전 단계까지 검사 범위를 넓혔다. 외부 패키지가 기업 내부 개발 환경에 들어오기 전에 악성 여부와 알려진 취약점, 라이선스 위험, 의심스러운 의존 관계 등을 확인한다.
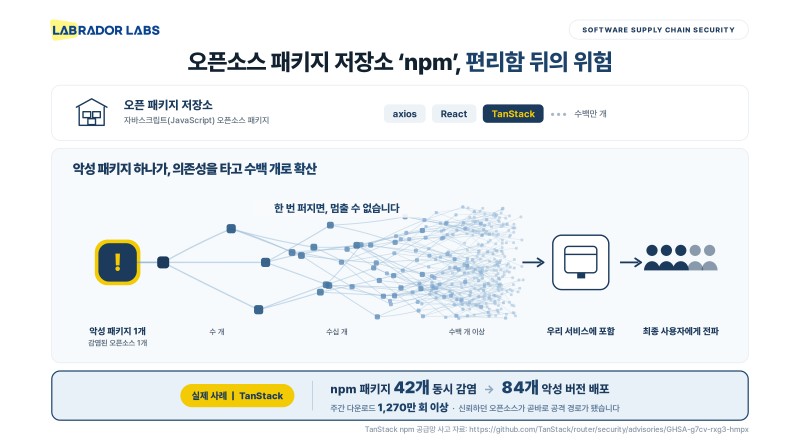
회사에 따르면, 최근 SW 개발에서는 개발자가 모든 기능을 직접 구현하기보다 공개 저장소에 등록된 오픈소스 패키지를 조합해 사용하는 방식이 일반적이다. 문제는 정상 패키지를 위장하거나 정상 오픈소스에 악성코드를 삽입한 패키지가 저장소에 섞일 수 있다는 점이다.
특히 하나의 패키지를 설치할 때 해당 패키지가 사용하는 다른 ‘의존 패키지’까지 함께 내려받는 경우가 많다. 이 가운데 악성 패키지가 포함되면 개발자가 별도 악성 파일을 실행하지 않아도 설치 과정에서 악성코드가 작동할 수 있다.
예를 들어 ‘npm install’과 같은 명령어로 패키지를 설치할 때 내부에 포함된 코드가 자동으로 실행될 수 있다. 이 과정에서 개발자 PC에 저장된 클라우드 접속키나 로그인 정보 등이 외부로 유출될 가능성이 있다는 설명이다.
실제 지난 5월에는 리액트(React) 생태계에서 사용하는 탄스택(TanStack)의 npm 패키지 42개에서 총 84개의 악성 버전이 배포되는 공급망 침해 사례가 발생했다.
래브라도랩스가 새로 개발한 분석엔진은 오픈소스가 기업 내부망에 들어오기 전에 패키지 반입 내역을 분석한다. 악성 패키지 여부뿐 아니라 탐지 근거와 해당 정보가 등재된 출처도 함께 제공한다.
◈ AI 해커가 움직인다, 지금 보안팀이 알아야 할 것(온라인)
일시 : 2026년 9월 15일 (화) 14:00 ~ 15:00
장소 : 온라인 웨비나
◈ 금융 테크 컨퍼런스 2026 – AI × Security × Finance
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 서울 영등포구 여의도동 여의대로 24 FKI타워 컨퍼런스센터 1층 그랜드볼룸
검증을 거쳐 반입된 오픈소스는 기존 IVAS의 취약점 분석과 서버케어 모듈로 연계된다. 반입 시점에는 문제가 없었던 오픈소스에서 이후 새로운 취약점이 발견되면 다시 검사하는 방식이다.
래브라도랩스는 국내 금융기관에서 IVAS를 구축·운영한 경험과 금융권의 오픈소스 반입 관리 요구를 바탕으로 이번 기능을 개발했다고 설명했다.
김진석 래브라도랩스 대표는 “2025년 새롭게 식별된 오픈소스 악성 패키지는 45만4648개이며 이 가운데 55.9%는 저장소 자체를 악성 패키지 배포 플랫폼으로 악용했다”며 “SW 개발자가 악성 패키지를 설치하면 단순한 명령어 실행만으로도 계정 정보와 클라우드 키, 개발 환경의 주요 정보가 외부로 유출될 수 있다. 오픈소스 보안은 개발 이후에 취약점을 찾는 방식만으로는 충분하지 않다”고 강조했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료