KISA, 선박 소프트웨어 공급망 해킹 대응 모의훈련 실시
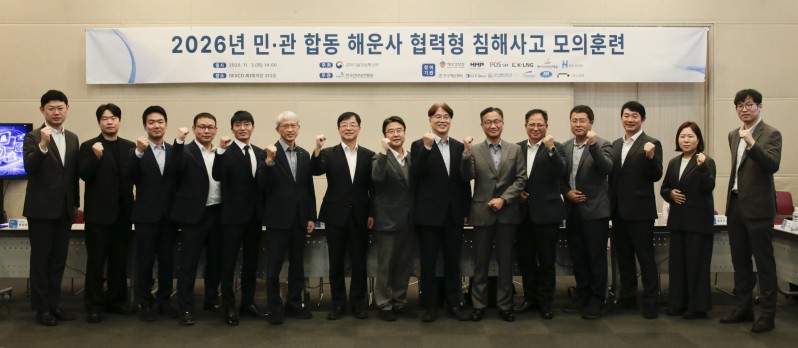
한국인터넷진흥원(KISA)은 국내 해운사와 관계 기관이 참여하는 ‘해운사 협력형 침해사고 모의훈련’을 부산 벡스코에서 실시했다고 3일 밝혔다. 이번 훈련에는 에이치엠엠오션서비스, 포스에스엠, 현대엘엔지해운, 케이엘엔지, 지마린서비스 등 해운사 5곳이 참여했다. 해양경찰청과 한국해운협회, 한국선박관리산업협회도 함께했다.
KISA는 선박과 육상 간 통신이 확대되면서 발생할 수 있는 사이버공격에 대비하기 위해 훈련을 마련했다. 위성통신과 원격지원 시스템을 이용하는 선박은 악성 메일이나 소프트웨어 공급망을 통한 공격에 노출될 수 있다.
특히 여러 해운사가 동일한 시스템이나 소프트웨어를 사용하는 경우 한 곳에서 발견된 취약점이 다른 해운사의 보안 위험으로 이어질 수 있다. 훈련은 공격자가 항만 기관을 사칭해 해운사와 선박에 악성 메일을 발송하는 상황을 가정했다.
공격자는 악성코드에 감염된 협력사 컴퓨터를 이용해 선박용 소프트웨어 업데이트 파일을 변조한다. 이후 해당 파일이 선박 내부에 설치되면서 컴퓨터와 통신 서버가 감염되고 선박과 육상 간 통신에 장애가 발생하는 시나리오다.
훈련은 4단계로 진행했다. 지마린서비스는 해킹 의심 메일을 식별하고 위협정보를 공유하는 절차를 점검했다. 현대엘엔지해운과 케이엘엔지는 악성 첨부파일 실행에 따른 감염 대응과 시스템 복구를 수행했다.
에이치엠엠오션서비스와 포스에스엠은 인공지능(AI) 기반 공격 도구를 활용한 소프트웨어 공급망 침투 상황에 대응했다. KISA와 해양경찰청 등 관계 기관은 사고 분석과 위협정보 공유를 지원했다.
KISA는 이번 훈련에서 확인한 개선 사항을 참여 해운사에 전달하고 각 사의 침해사고 대응 절차에 반영하도록 지원할 계획이다.
이용필 KISA 디지털위협예방본부장은 “선박 사이버 침해사고는 선내 정보시스템 장애에 그치지 않고 운항과 물류 서비스까지 영향을 미칠 수 있는 만큼, 해운 업계와 관계 기관의 긴밀한 공조가 중요하다”며 “선박 운항 환경을 반영한 실전형 훈련을 이어가겠다”고 말했다.
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 11월 11일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network