소프트프릭, AI 기반 취약점 진단 스크립트 생성 솔루션 연내 출시
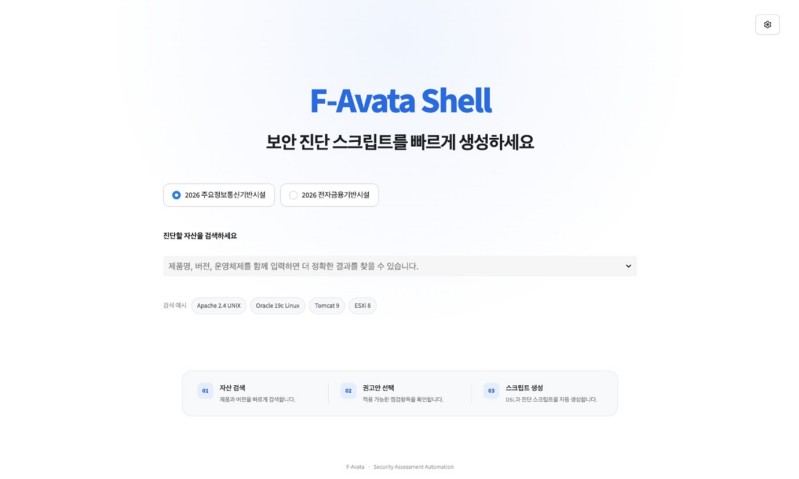
소프트프릭(대표 김동철)은 인공지능(AI)을 활용해 취약점 진단 스크립트를 자동으로 생성하는 솔루션 ‘파바타 쉘(F-Avata Shell)’을 연내 출시한다고 11일 밝혔다.
파바타 쉘은 기존 취약점 진단 자동화 솔루션 ‘파바타(F-Avata)’에서 사용하는 진단 스크립트를 생성하고 관리하는 제품이다. 취약점 진단 스크립트는 서버와 PC, 데이터베이스, 네트워크 장비 등의 보안 설정을 자동으로 점검하는 프로그램이다. 보안 담당자는 이를 이용해 시스템의 계정 설정과 접근 권한, 서비스 구성 등이 보안 점검 기준에 적합한지 확인할 수 있다.
기존에는 보안 전문가가 운영체제와 제품, 버전에 따라 스크립트를 직접 작성해야 했다. 보안 가이드라인이 바뀌면 기존 스크립트도 수정하고 다시 검증해야 했다. 파바타 쉘은 이러한 작업에 대규모언어모델(LLM)과 도메인 특화 언어(DSL)를 활용한다.
LLM은 보안 가이드라인의 점검 기준을 분석해 진단 규칙을 도출한다. 이후 미리 정의한 DSL 규칙과 템플릿을 조합해 실제 진단 스크립트를 생성한다. DSL은 특정 업무에 필요한 명령과 규칙을 표현하도록 설계한 전용 언어다.
파바타 쉘은 AI가 전체 코드를 자유롭게 생성하는 방식과 차이가 있다. AI가 점검 기준을 분석하되 실제 스크립트는 사전에 정의한 코드 패턴을 조합해 만든다.
소프트프릭은 이러한 구조를 통해 생성 결과의 일관성을 높이고 운영체제와 제품별 차이를 관리할 수 있다고 설명했다. 보안 가이드라인이 변경되면 관련 점검 규칙과 스크립트를 함께 확인해 수정할 수 있다.
취약점 항목별 진단 방법과 판단 기준, 조치 사례를 축적하는 지식 관리 기능도 제공한다. 보안 담당자의 경험에 따라 달라질 수 있는 진단 업무를 표준화하기 위한 기능이다.
소프트프릭은 기존 수작업 대비 스크립트 생성 시간을 최대 90%, 유지보수에 필요한 시간을 최대 70% 줄이는 것을 개발 목표로 제시했다. 다만 해당 수치는 실제 운영 환경에서 검증된 성능이 아니라 회사가 설정한 목표치다. 소프트프릭은 자체 보안 컨설턴트 조직을 통해 실제 진단 환경에서 효과를 검증하고 있다.
회사는 관련 기술인 ‘대규모 언어 모델 기반 취약점 점검 규칙 생성 및 DSL 조합을 이용한 진단 스크립트 자동 생성 방법 및 시스템’에 대한 특허도 출원했다.
김동철 소프트프릭 대표는 “보안 가이드라인이 바뀔 때마다 진단 스크립트를 수정하고 검증하는 데 많은 시간과 인력이 투입된다”며 “파바타 쉘은 이러한 반복 업무 부담을 덜어 보안 전문인력이 생산성을 높이고, 진단 결과 분석과 실질적인 보안 개선에 집중할 수 있도록 지원할 것”이라고 말했다.
소프트프릭은 공공·금융기관과 보안 컨설팅 기업을 중심으로 파바타 쉘을 공급할 계획이다. 구체적인 출시 일정은 추후 공개한다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [레노버 스페셜리포트] 합리적인 선택, 신뢰할 수 있는 스토리지
급증하는 기업 데이터, 성능과 보안은 강화하고 운영 비용은 줄일 수 있을까요?
ThinkSystem 스토리지 시리즈 비교, 랜섬웨어 보호·복구 기능을 eBook으로 확인하세요.