펜타시큐리티, 금융권 AI 공격 대응 가이드 배포…인증·암호화 점검 강조
최근 금융권에서 잇따른 개인정보 유출 사고에 대응해 펜타시큐리티가 인공지능(AI) 기반 자동화 공격에 대비한 보안 가이드를 배포했다. 외부에 노출된 업무시스템의 접근통제를 강화하고, 침해가 발생하더라도 데이터 유출 피해를 줄일 수 있도록 암호화와 암호키 관리체계를 점검해야 한다는 내용이다.
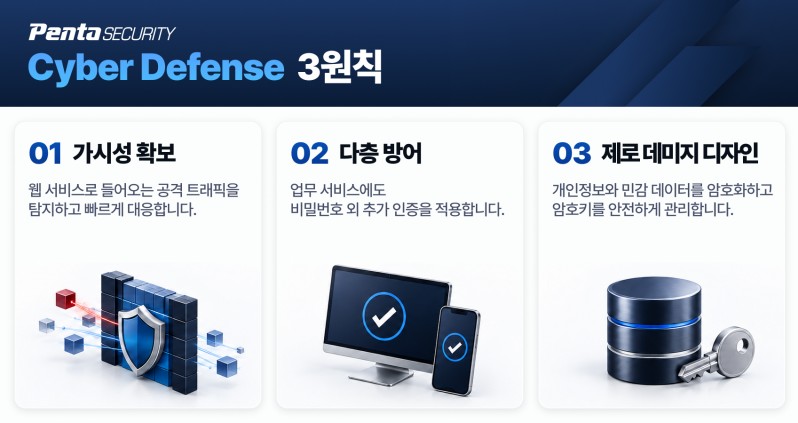
펜타시큐리티는 8일 금융권 침해사고 대응을 위한 핵심 보안 원칙으로 ▲가시성 확보 ▲다층 방어 ▲제로 데미지 디자인(Zero Damage Design)을 제시했다.
최근 국내 주요 은행에서는 인터넷·모바일뱅킹과 같은 핵심 거래시스템보다 직원과 대출모집인이 사용하는 외부 업무시스템, 정보조회 서비스 등이 공격 대상이 됐다. 일부 사고에서는 인증 절차가 충분히 적용되지 않은 시스템이 노출됐으며, AI 에이전트나 자동화 도구를 활용한 공격 가능성도 제기됐다.
펜타시큐리티는 이러한 공격에 대응하려면 먼저 웹서비스에 유입되는 트래픽을 확인할 수 있어야 한다고 강조했다. 주요 서비스의 보안 적용 여부와 공격 탐지 기록을 주기적으로 점검하고, 비정상적인 접근이나 자동화 요청을 식별해야 한다는 것이다.
다층 방어는 하나의 인증 절차가 무너지더라도 추가 인증을 통해 공격자의 접근을 제한하는 방식이다. 비밀번호만으로 접속할 수 있는 업무시스템이나 별도의 인증 없이 접근할 수 있도록 설정된 예외 계정이 있는지 확인해야 한다.
데이터 자체를 보호하는 것도 중요하다. 펜타시큐리티가 제시한 ‘제로 데미지 디자인’은 공격자가 시스템에 침입하더라도 중요정보를 쉽게 활용하지 못하도록 암호화와 암호키 관리체계를 설계하는 접근이다.
특히 개인정보와 민감정보가 저장된 영역의 암호화 적용 여부를 확인하고, 암호키를 데이터와 분리해 관리하고 있는지도 점검해야 한다고 설명했다.
펜타시큐리티는 지난 6일 고객사와 파트너사를 대상으로 AI 에이전트 활용 의심 공격에 대응하기 위한 자사 보안 솔루션 설정 가이드도 배포했다.
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 온라인(bylineplus.com)
가이드에는 자동화 도구와 봇의 접근을 통제하고 비정상적인 공격 트래픽을 탐지·차단하기 위한 설정과 대응 방안이 담겼다.
정태준 펜타시큐리티 기획실장은 “AI를 활용한 공격은 기존 공격의 속도와 규모를 빠르게 확대할 수 있지만, 실제 피해를 줄이는 핵심은 결국 기본적인 보안 통제를 빠짐없이 적용하는 것”이라며 “보안 상태를 즉시 점검하고 필요한 조치를 신속하게 적용하는 것이 중요하다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network