샌즈랩, AI가 변형한 악성코드 추적 연구 공개
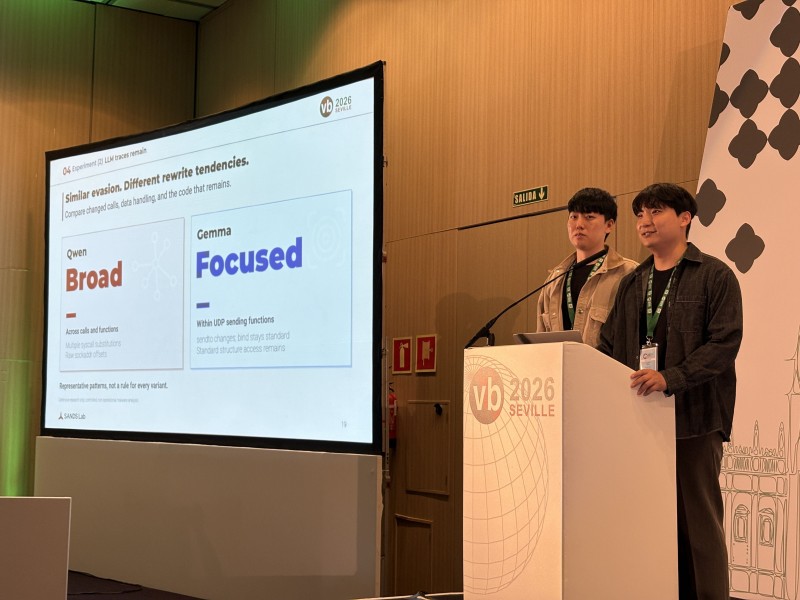
샌즈랩(대표 김기홍)은 생성형 인공지능(AI)이 변형한 악성코드에서 모델별로 반복되는 특징을 확인하고 이를 변종 추적에 활용하는 연구 결과를 공개했다고 15일 밝혔다. 전찬빈·임승범 샌즈랩 선임연구원은 14일(현지시간) 스페인 세비야에서 열린 국제 보안 콘퍼런스 ‘바이러스블러틴 2026(Virus Bulletin 2026)’에서 연구 내용을 발표했다.
이번 연구는 생성형 AI를 이용해 악성코드의 기능은 유지하면서 내부 구조와 코드 작성 방식을 바꿀 수 있다는 점에서 출발했다. 이러한 변형을 반복하면 기존 코드 패턴과 유사성을 비교하는 분석만으로는 변종 간 연관성을 파악하기 어려워질 수 있다는 설명이다.
샌즈랩 연구팀은 대규모언어모델(LLM)을 활용해 악성코드의 구조와 표현을 자동으로 변형하는 연구용 도구 ‘고스트(GHOST)’를 자체 개발했다.
연구팀은 고스트를 활용해 악성코드 5개 계열과 LLM 2종을 대상으로 총 50회의 통제된 실험을 진행했다. 변형된 실행파일은 특정 작업을 수행하는 코드 묶음인 함수 단위로 비교·분석했다.
샌즈랩에 따르면 코드가 바뀌어도 함수 구조와 데이터 처리 방식에는 AI 모델별로 반복되는 특징이 남을 수 있었다. 연구팀은 이 특징을 바탕으로 변종 간 연관성을 추적하고 추가 분석이 필요한 샘플과 함수를 좁히는 접근법을 제시했다.
이번 연구는 바이러스블러틴 2026 선정위원회의 심사를 거쳐 공식 발표 프로그램에 포함됐다. 샌즈랩은 지난해 같은 행사에서 LLM을 활용한 악성코드 계보 추적 연구를 발표한 데 이어 올해는 AI 모델의 코드 변형 특성까지 분석 기준에 포함했다.
전찬빈 샌즈랩 선임연구원은 “연구 중인 기술을 해외 전문가들에게 직접 선보이고 질문과 피드백을 받는 것은 기술의 실효성과 한계를 점검하는 중요한 과정”이라며 “VB에서 이어온 교류를 바탕으로 실제 위협 분석 현장에 필요한 기술을 검증하고 발전시켜 나가겠다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 9월 22일 (화) 09:00 ~ 17:30
장소 : 온라인(bylineplus.com)